
Sur un Wi-Fi public, les personnes à proximité ne peuvent pas lire ton mot de passe bancaire simplement parce qu'elles utilisent le même réseau. Quand ton navigateur établit une connexion HTTPS avec un certificat valide, le réseau ne peut ni lire ni modifier discrètement le contenu échangé. Il compte pourtant dans ta sécurité : un faux portail peut demander tes identifiants, le trafic non chiffré peut être altéré et des services de ton appareil peuvent être exposés. La question est de savoir à quelle partie de la connexion tu accordes ta confiance.
La Commission fédérale du commerce américaine constate que la généralisation du chiffrement a rendu l'usage ordinaire des points d'accès publics bien plus sûr qu'autrefois. Cela ne rend pas le réseau digne de confiance. Vérifie son nom, garde les protections de partage de ton appareil et contrôle l'adresse du site avant de saisir des identifiants.
Ce que protège HTTPS
Avec une connexion HTTPS valide, TLS authentifie le site et protège la confidentialité et l'intégrité des données échangées avec ton navigateur. Un observateur sur le même réseau ne devrait pas pouvoir lire un mot de passe ou des données bancaires envoyés dans cette connexion, ni modifier la réponse sans être détecté. HTTPS ne garantit pas que le site est honnête : une page d'hameçonnage peut avoir un certificat parfaitement valide. Le guide TLS de MDN explique cette différence.
Les navigateurs peuvent passer une connexion en HTTPS et avertir quand un site n'est pas sécurisé. HSTS empêche le retour à HTTP pour les sites que le navigateur connaît déjà comme protégés, notamment ceux de sa liste préchargée ; il ne couvre pas tous les sites. MDN en précise la portée. Le DNS sur HTTPS peut chiffrer les recherches DNS s'il est activé et utilisé par le navigateur ou l'appareil, mais il n'est pas universel et ne masque pas toutes les métadonnées de connexion.
Le gestionnaire du point d'accès peut toujours voir que ton appareil est connecté, les horaires et le volume du trafic, et parfois le nom du site visité grâce au DNS ou à d'autres métadonnées. Le trafic HTTP non chiffré reste exposé à l'interception ou à la modification. Ne contourne pas une alerte de certificat pour accéder à un site sensible. Pour un site protégé par HSTS, les navigateurs ne proposent même pas de passer outre.
Les risques réels sur un Wi-Fi public
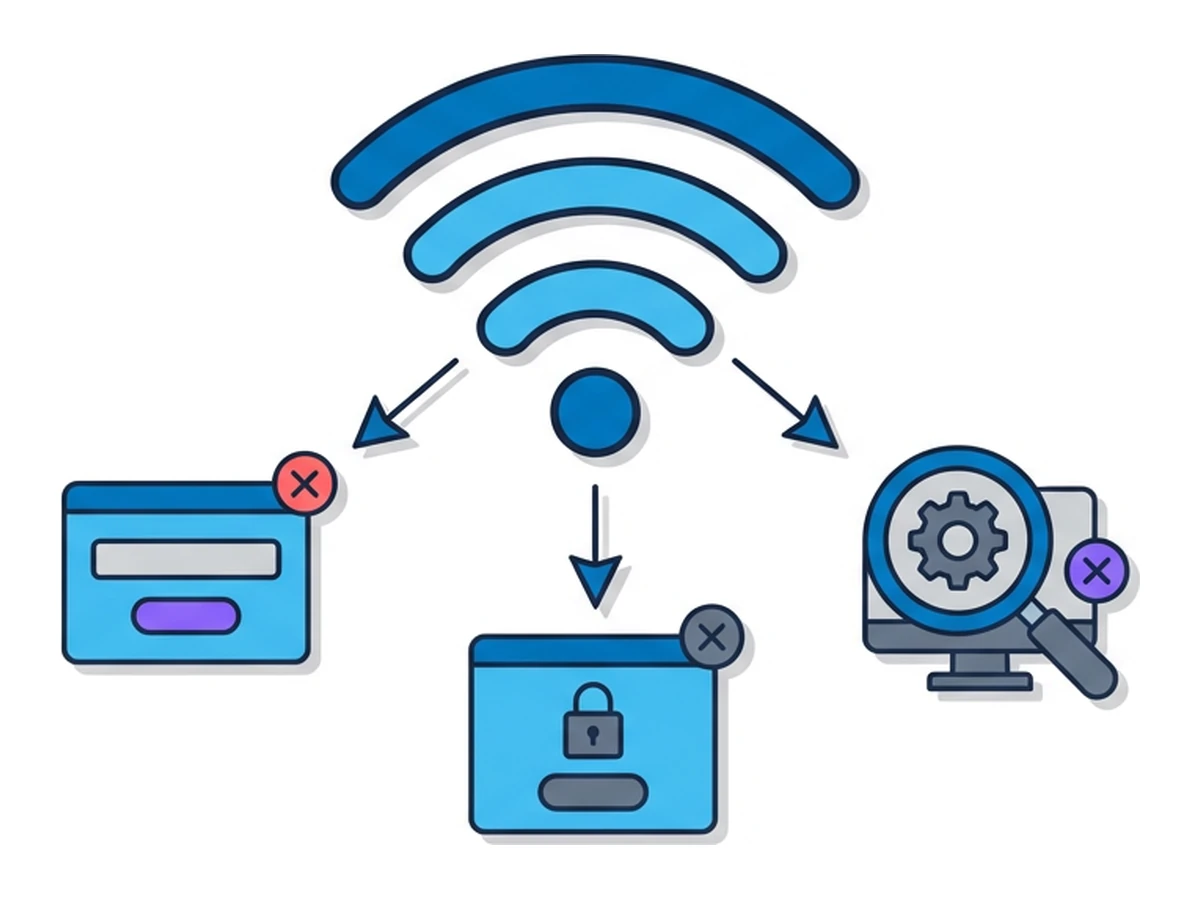
Fausses pages de connexion. Les aéroports et les hôtels peuvent utiliser un portail captif pour afficher leurs conditions ou demander des informations d'accès. Un faux point d'accès peut imiter cette page et réclamer une adresse e-mail, un numéro de chambre ou les identifiants d'un autre compte. Google décrit les portails captifs légitimes ; leur seule présence ne signale donc pas une attaque. Vérifie le nom du réseau auprès de l'établissement et l'adresse du portail avant de fournir des informations.
Services exposés sur l'appareil. Si le partage de fichiers, l'accès à distance ou un autre service écoute sur le réseau local, d'autres appareils peuvent y accéder, selon l'isolation du point d'accès et les règles du pare-feu. Vérifie les réglages de partage et de pare-feu. Sous Windows, le profil de réseau public est conçu pour les réseaux auxquels tu ne fais pas confiance.
Manipulation du DNS et du trafic HTTP. Un réseau qui traite des requêtes DNS non chiffrées peut les observer ou les modifier. Un DNS chiffré peut réduire ce risque si ton appareil l'utilise réellement, comme l'explique MDN. Modifier le DNS ne suffit normalement pas à fabriquer un certificat HTTPS valide pour le site que tu voulais consulter. Les pages HTTP et les redirections non chiffrées restent toutefois vulnérables.
Connexions non chiffrées. Certaines interfaces web anciennes ou locales utilisent encore HTTP. Un observateur placé sur le trajet peut voir les informations sensibles que tu y saisis. Vérifie que le site attendu utilise HTTPS avant de te connecter, et ne balaie pas une alerte du navigateur sous prétexte que la page te semble familière.
Faux points d'accès et demandes de certificats
Un faux point d'accès imite le nom d'un réseau Wi-Fi légitime. Ton appareil peut s'y connecter si ses réglages de réseaux enregistrés le permettent ; un signal plus fort ne suffit pas à garantir cette connexion. Son gestionnaire contrôle le trajet réseau, mais une connexion HTTPS valide protège toujours son contenu. La CISA décrit ce risque d'usurpation. Demande le nom exact du réseau au personnel au lieu de te fier à un nom qui semble familier.
Un faux portail peut réclamer des identifiants ou te demander d'installer un certificat racine. N'installe pas de certificat fourni par un point d'accès non vérifié. Une nouvelle autorité racine modifie les serveurs que ton appareil juge authentiques ; si elle est contrôlée par un attaquant, elle peut permettre l'interception du trafic HTTPS. Certains réseaux professionnels gérés utilisent des certificats racines légitimes : vérifie alors la demande auprès de ton administrateur par un autre canal. Google souligne la sensibilité de cette installation.
Une application qui vérifie mal les certificats peut aussi exposer son trafic. Ne suppose pas que toutes les applications offrent les protections d'un navigateur à jour : installe leurs mises à jour et utilise des logiciels de confiance. Une alerte de certificat peut venir d'un réseau malveillant ou d'une simple erreur de configuration. Dans les deux cas, arrête-toi et cherche la cause avant de saisir des identifiants.
VPN et navigateurs distants
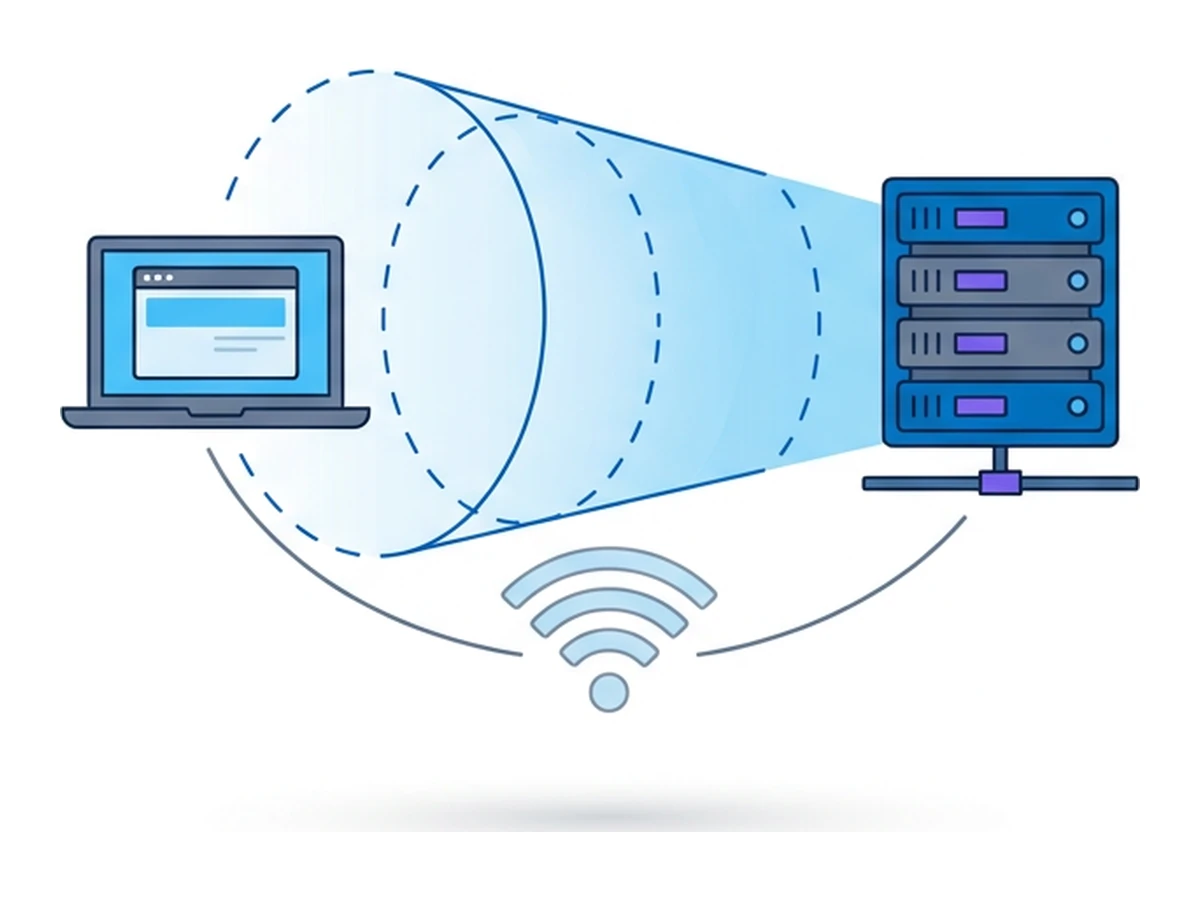
Un VPN peut faire passer le trafic de ton appareil dans un tunnel chiffré jusqu'à son fournisseur. Une fois le tunnel établi, le point d'accès local voit moins de détails. Le fournisseur VPN devient une autre partie à laquelle tu dois faire confiance. La protection dépend de l'application, des réglages de l'appareil et de l'état du tunnel ; il faut parfois utiliser le portail captif avant de pouvoir se connecter au VPN. Un VPN ne rend pas fiable une page d'hameçonnage et ne remplace pas HTTPS entre ton navigateur et le site.
Une session Browser.lol ouvre les sites dans un environnement distant. Cela peut séparer le contenu web non fiable de ton appareil, mais celui-ci se connecte toujours à Browser.lol par le Wi-Fi local. Un portail malveillant ou un certificat racine installé sur ton appareil reste donc un risque local, y compris pour cette connexion. La navigation distante ne garantit pas non plus qu'un site est honnête. Pour une comparaison plus détaillée, lis Navigateurs virtuels ou VPN : lequel choisir ?.
Les vérifications utiles
Applique les protections qui répondent aux risques du réseau que tu utilises.
- 1
Confirme le réseau et limite le partage
Demande à l'établissement le nom exact du réseau. Désactive les partages de fichiers et les accès à distance inutiles, puis choisis le profil de réseau public ou non fiable si ton appareil le propose. - 2
Vérifie HTTPS et les alertes de certificat
Avant de saisir des identifiants, contrôle l'adresse du site et la sécurité de la connexion. Si le navigateur signale un problème de certificat, arrête-toi et cherche la cause au lieu de passer outre. - 3
Distingue portail et demande de certificat
Un portail qui présente des conditions ou demande des informations d'accès peut être légitime. N'installe pas de certificat racine et ne saisis pas les identifiants d'un compte sans rapport simplement parce qu'une page Wi-Fi te le demande. - 4
Choisis VPN ou navigateur distant selon le besoin
Un VPN peut limiter ce que voit le réseau local tant que son tunnel est actif. Un navigateur distant sépare les visites de sites non fiables de ton appareil. Aucun des deux ne rend l'hameçonnage inoffensif, ne répare un appareil compromis ou ne garantit la fin d'une session quand tu fermes l'onglet.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre


