無料のトークンを受け取れるというサイトが、ウォレットの接続と要求の承認を求めます。単なる本人確認に見えても、特定のトークンを使う権限、NFTの出品、あるいは送金を許可する要求かもしれません。復元フレーズを誰にも渡さなくても、資産は危険にさらされます。サイトの見た目ではなく、要求が許す操作の範囲を確かめることが大切です。
「ウォレットドレイナー」は複数のフィッシング手口の総称で、一つの万能な契約や署名を指す言葉ではありません。直接送金なら指定した資産がすぐに移り、承認なら特定のトークンやNFTコレクションを後から移す権限が生じます。署名した許可は、後でブロックチェーン上に提出されると効力を持つことがあります。いずれも、全資産、全ネットワーク、すべてのDeFiポジションを自動的に支配するものではありません。 MetaMaskの署名を悪用した詐欺の解説 が、こうした違いを説明しています。
署名、取引、権限の違い
ウォレットの画面では、メッセージへの署名、ブロックチェーン上への取引の送信、支出権限の付与など、異なる操作が求められます。まず何を要求されているかを確認してください。ERC-20のオンチェーン承認は利用枠を設定し、指定した相手がtransferFromで特定のトークンを一定量まで移せるようにします。承認自体は送金ではなく、ほかのトークンにも及びません。 ERC-20の仕様 はapproveとallowanceを定めています。
ERC-721のNFTでは、setApprovalForAllというオンチェーン取引により、指定した相手がそのコレクションのNFTを管理できるようになります。承認が有効な間は、後から取得した同じコレクションのNFTにも及びます。ただし、別のNFT契約やネットワークまで対象にはなりません。取引所に出す注文への署名は別の仕組みで、注文の条件と既存の承認によって効力が決まります。詳しくは ERC-721の仕様 を参照してください。
一方、permitはブロックチェーン外で作る署名で、別の人が後から提出できます。ERC-2612では、対象トークン、支出を許す相手、数量、使い回しを防ぐ番号、有効期限を指定して利用枠を設定できます。Permit2には一回限りの送金と期限付き利用枠の方式があり、通常は先にそのトークンからPermit2契約へのオンチェーン承認が必要です。トークン、相手、ネットワーク、数量、期限を確認してください。 ERC-2612 と UniswapのPermit2解説 を比較すると違いが分かります。
詐欺が資産に到達するまで
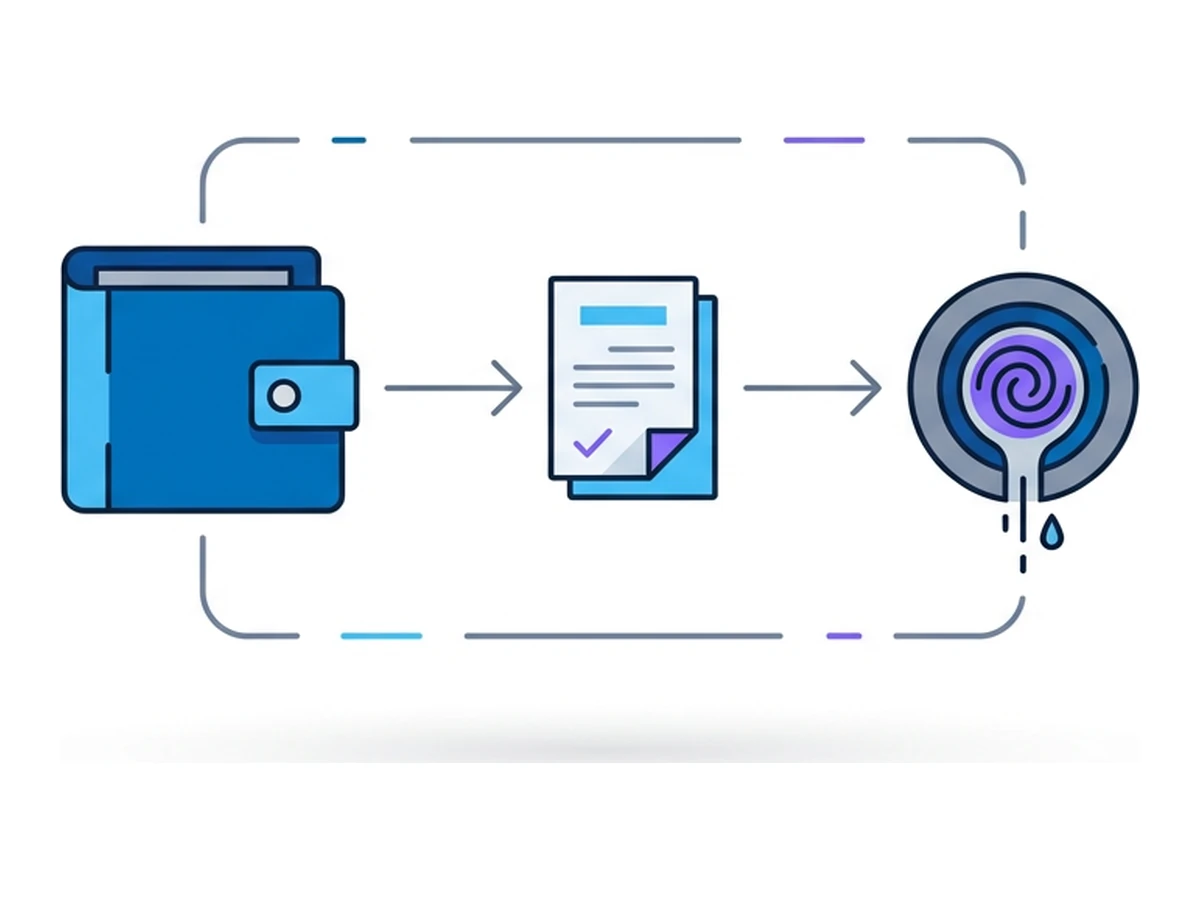
フィッシングでは、正規サイトを模した画面、急いで受け取りを求める案内、ウォレット接続の要求、悪意ある取引や署名の要求が組み合わされます。攻撃者が既製の仕組みや他者のサービスを使うこともありますが、共通のキットや収益配分、万能の契約がすべての事件にあるわけではありません。決定的なのは、該当するネットワーク上で利用者が何を許可するかです。
攻撃者は、検出したウォレット、資産、ネットワークに合わせて要求を変える場合があります。Ethereum、EVM互換のネットワーク、Solanaに共通する一つの承認方式があるわけではありません。一つのネットワークでの要求が、自動的に別のネットワークの資産を動かすこともありません。サイトの「確認だけ」という説明ではなく、ウォレットに表示されるネットワークと契約アドレスを確かめてください。
すでに与えた権限も悪用されます。支出権限が残っていれば、再度の承認なしに後からトークンが移される場合があります。新しい署名が別の操作を許すこともあれば、過去の承認こそが危険の原因である場合もあります。ウォレットを接続した直後に資産が動かなくても、現在の権限を確認することが重要です。
トークン、コレクション、相手、ネットワーク、数量
権限は取り消すか使い切るまで残る場合がある
接続と支出権限の付与は別
要求を読み解く難しさ
契約の呼び出しや構造化されたメッセージをどこまで説明できるかは、ウォレットによって異なります。分かりやすい要約が表示されることも、重要な項目を読み取りにくいこともあります。EIP-712は署名するデータに構造を与えますが、すべての要求を安全にしたり、ウォレットが必ず結果を説明できるようにしたりはしません。画面だけに頼らず、訪問先、契約、ネットワーク、数量、期限を確認してください。
正当な分散型アプリも、承認、permit、取引所への注文を利用します。偽サイトも同じ種類の操作を、悪意ある相手や不利な条件で要求できます。ハードウェアウォレットは署名用の鍵を保護しますが、その許可が妥当かは判断しません。表示できる情報は機器、アプリ、契約によって異なります。専用画面があるからといって、意味の分からない要求が安全になるわけではありません。
操作の内容と範囲を特定できなければ承認せず、別の経路でサイトを確かめてください。制限時間を強調したり、「確認だけ」と説明したりする要求には注意が必要です。不審な承認をすでに与えた場合は、該当ネットワークの有効な権限を速やかに調べましょう。サイトとの接続を切るだけでは、オンチェーンの利用枠は取り消せません。
立ち止まって確認したい要求
setApprovalForAll は、特定のNFTコレクションについて、指定した相手に管理権限を与えます。マーケットプレイスが正当に求める場合もありますが、相手の契約アドレスと対象コレクションを確かめ、より狭い権限で済まないか考えてください。Permit2はERC-20トークン用の仕組みであり、ERC-721のこの承認を置き換えるものではありません。
ERC-20の大きな利用枠 は、繰り返し取引する手間を減らすために使われることもあります。ただし、承認先が悪意を持っていたり侵害されたりすると、許可した範囲の資産が危険にさらされます。金額だけで詐欺とは断定できません。承認先を確かめ、必要な額に制限してください。MetaMaskには 利用枠の確認方法が説明されています。
permitやPermit2の署名 では、トークン、承認先、数量、nonce、対象ネットワーク、期限を読んでください。オフチェーンで署名した時点では送金が完了していなくても、署名された許可は後からオンチェーンで提出される場合があります。見慣れないサイトからの要求だからといって仕組み自体が不正とは限りませんが、内容を理解できなければ署名しないでください。
マーケットプレイスの注文 では、差し出すもの、受け取るもの、価格、受取先、成立条件を確認してください。署名した注文は、その条件と既存の承認に従って実行され得ますが、ウォレット全体への無制限の権限ではありません。注文の構造は Seaportの資料でも説明されています。
サイトに触れられる資産を絞る
高額の資産を保管するウォレットと、初めて使う分散型アプリに接続するウォレットを分けると、公開する資産と権限を絞れます。少額用のウォレットでも、その中の資産はすべて失う可能性があります。接続前にネットワークとアドレスを確認し、以前に与えた承認も見直してください。大きな利用枠を承認した後でブラウザを切り替えても、その権限は消えません。
Browser.lolは分散型アプリのウェブページを普段のブラウザとは別の環境で開けます。ただし、ウォレットの要求や署名の安全性を判定する機能でも、オンチェーンの権限を管理する機能でもありません。ローカルのウォレット、ハードウェア署名機器、リモート環境の拡張機能のいずれを使っても、最終的な承認は利用者が行います。Browser.lolのセッションを終了しても、署名済みのpermitやオンチェーンの承認は残ります。疑わしい権限は該当ネットワークで 取り消し方を確認してください。取り消しにはガス代がかかり、すでに完了した送金は元に戻せません。