
2025年3月、GoogleはCVE-2025-2783に対応するChromeの更新を公開し、 実際に悪用されたとの報告を把握していると発表しました。公表された説明によれば、 Windows上で特定の状況において不適切なハンドルが渡される問題です。 攻撃の詳しい経緯は公開されていません。Chromeの更新情報は、攻撃の全容が分からなくても速やかな更新が重要な理由を示しています。
ゼロデイとは、修正プログラムが一般公開される前に悪用された脆弱性です。 すべてのブラウザや利用者が影響を受けるわけではありません。対象となる版、 OS、設定、攻撃の届け方によって変わります。更新は既知の欠陥を塞ぎ、 ブラウザの防御機能や危険な内容の慎重な扱いは、修正前のリスクを減らします。
ゼロデイとは実際に何か
鍵に欠陥のある扉を想像してください。持ち主が交換用の鍵を用意する前に、 誰かがその欠陥を見つけるかもしれません。情報セキュリティでゼロデイとは、修正が一般公開される前に 攻撃者に使われた脆弱性を指します。製品の開発元がその欠陥をすでに 知っている場合もあります。修正の公開後に悪用される欠陥は、通常 「nデイ」と呼ばれます。
ブラウザは複雑で信頼できないウェブ内容を処理しますが、障害の影響を 抑えるために複数の防御層を備えています。ページ描画のプロセスに 欠陥があっても、直ちにOS全体を操作できるとは限りません。ブラウザ、 OS、攻撃の目的によっては、サンドボックスから抜け出す別の欠陥や 権限昇格が必要です。Chromiumのサイト分離の設計資料は、侵害された描画プロセスを制限する仕組みの一つを説明しています。
ゼロデイが攻撃者に有利なのは、その欠陥に対応する修正をまだ導入できない点です。 だからといって必ず検知不能とは限りません。動作の監視、サイト分離、 サンドボックス、事後調査で攻撃を見つけたり制限したりできる場合があります。 悪意あるページや細工した内容など、対象の利用者やシステムへ攻撃を 届ける手段も必要です。
ゼロデイのライフサイクル
欠陥の発見から修正、その後の悪用までを簡略化した流れです。すべての事例が同じ順序や期間をたどるわけではありません。
- 1
発見
研究者、開発元、攻撃者のいずれかが欠陥を見つけます。 非公開で報告されることも、調査中に発覚することも、 公表されないまま保持されることもあります。決まった日程はありません。 - 2
攻撃手法の作成
攻撃者は対象の環境で欠陥を起こす方法を探します。一つの欠陥で 足りる場合もあれば、描画プロセスの欠陥にサンドボックス脱出などを 組み合わせる場合もあります。端末全体の侵害が自動的に起きるわけではありません。 - 3
実環境での悪用
悪意あるページ、侵害されたサイト、狙いを定めたリンクなどが 配布経路になり得ます。特定の攻撃を識別する定義がまだなくても、 ブラウザの防御や動作を監視するツールが攻撃の一部を防止・検出する場合があります。 - 4
パッチと情報開示
開発元は調査と修正を進め、準備が整えば注意情報を公開します。 公表と配信の時期は事例ごとに異なります。修正が出たら速やかに 適用し、影響を受ける端末の既知の欠陥を塞ぎます。 - 5
nデイとしての悪用
修正をまだ入れていない端末は、引き続き攻撃を受ける可能性があります。 攻撃者が公開情報や既存のコードを応用する場合もありますが、 必ず再利用されるわけでも、期間が決まっているわけでもありません。 Googleの攻撃手法の再利用に関する分析は、修正を利用者の端末まで届ける重要性を示しています。
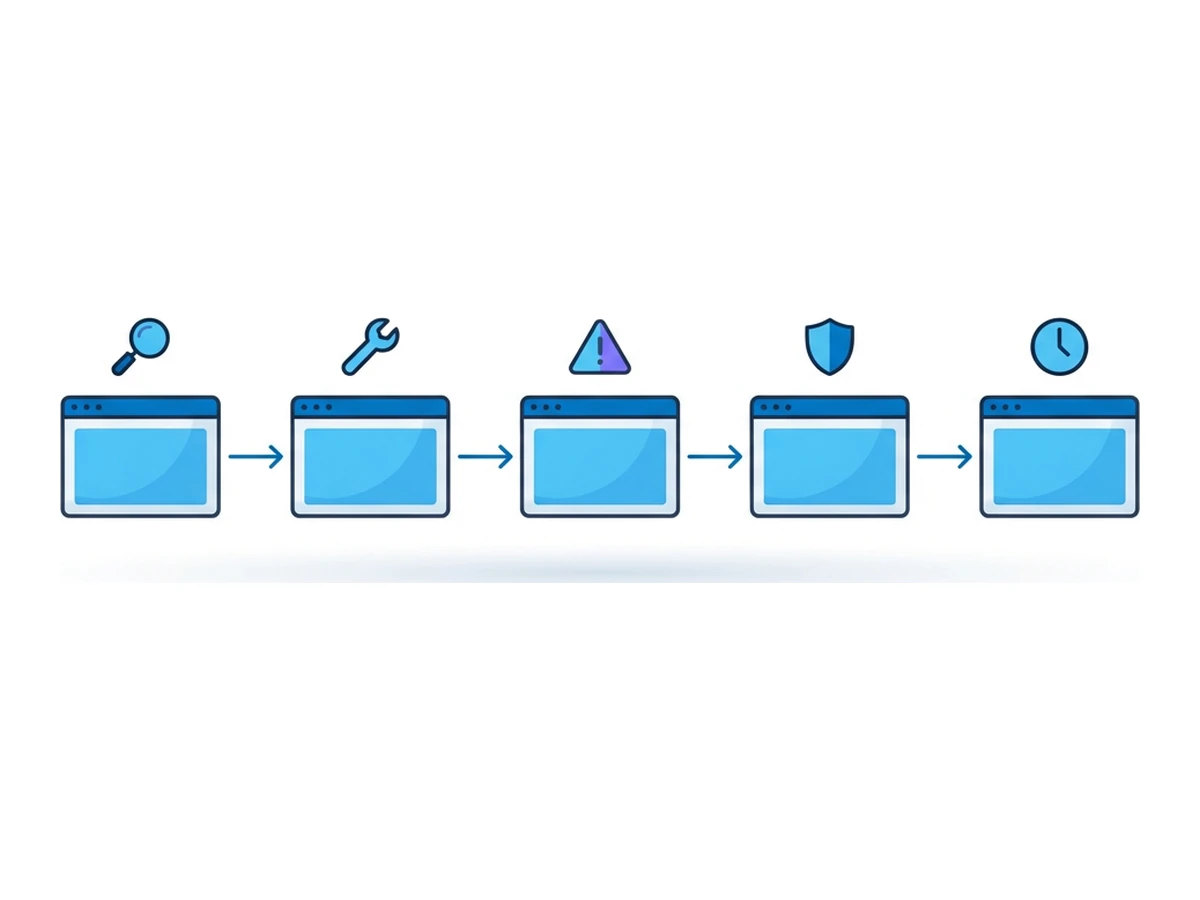
修正が一般公開されるまでがゼロデイです。公開後は、更新していない 端末にリスクが残ります。影響を受ける版を特定して速やかに更新し、 その前後を通じてブラウザと端末の防御機能を保ってください。
更新までに生じる隙間
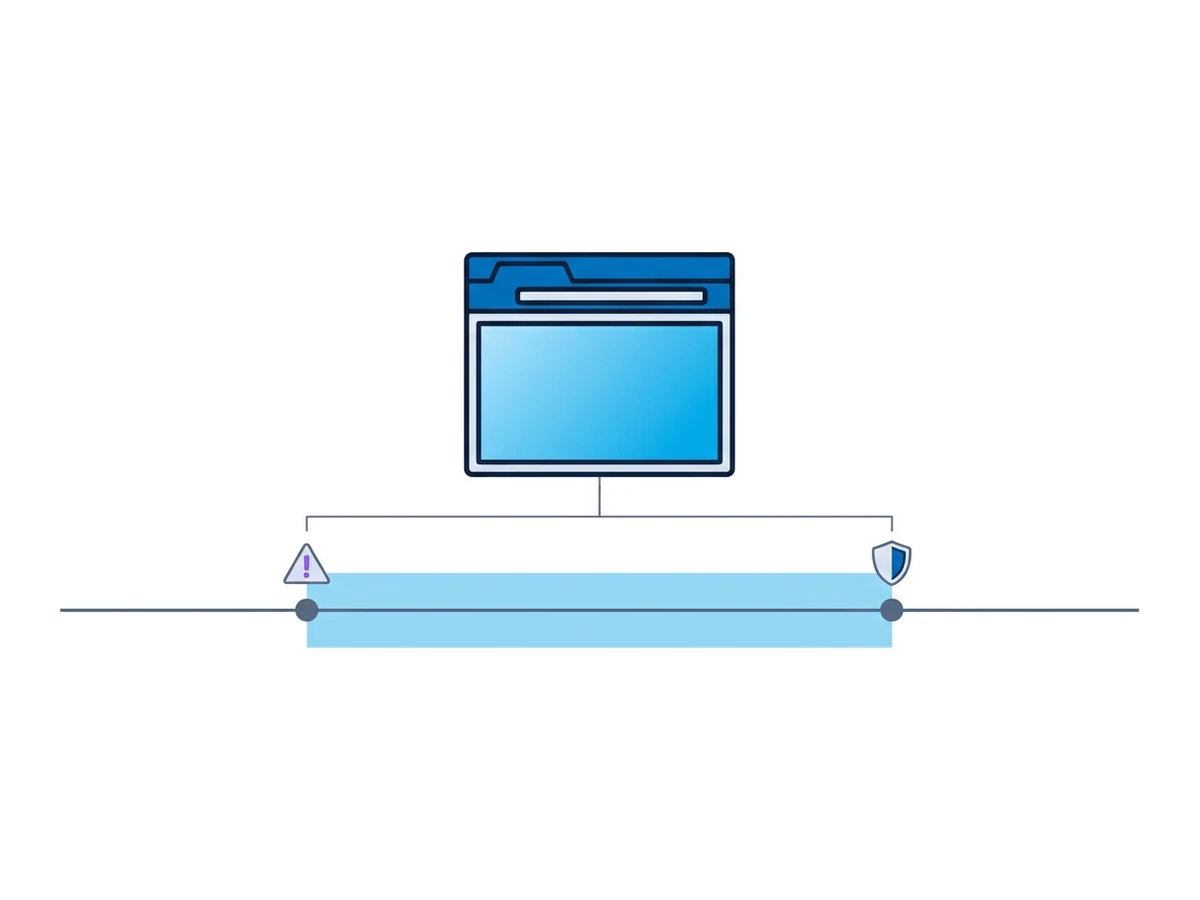
互換性の確認、管理端末の更新方針、ブラウザを開いたままにすることなどで、 修正の適用が遅れる場合があります。これは修正そのものが存在しない期間とは 別の問題です。どちらも複数の防御策が必要ですが、公表済みの欠陥を 直接修正するのは、対象のブラウザを更新することです。
修正の公開前。影響を受けるソフトウェアに専用の修正はまだありません。 対象となる版、OS、設定、攻撃の条件で影響範囲は変わります。 開発元が修正中に技術的な詳細を控えることもあります。
修正は公開済み、適用はこれから。管理された端末群では試験と配信の調整が必要です。その間、攻撃者が 古い版を狙う可能性があります。修正が公開されただけでは端末は守られず、 ブラウザが修正版に切り替わったことを確認する必要があります。
更新から取り残された端末。共用端末、サポートが終わったOS、管理外のブラウザは修正を 受け取れない場合があります。端末の一覧と版を確認し、すべて 最新だと決めつけないことが大切です。
やむを得ない延期。更新を保留するなら、危険な内容へのアクセスを絞り、管理された ブラウザの防御機能を使い、修正版をいつ導入するか決めてください。 遠隔ブラウザはウェブコードへの端末の直接的な接触を減らせますが、 更新の延期を正当化したり、遠隔セッション内のアカウントを守り切ったりはしません。
調査データから分かること
Google Threat Intelligence Groupは2024年に、実際に悪用され公表された ゼロデイ脆弱性を、複数の製品分野にわたって75件確認しました。ブラウザだけで 75件という意味ではありません。2024年の分析は確認・公表された事例の集計であり、すべての攻撃を数えたものではありません。
2024年に確認された悪用済みゼロデイの総数
ブラウザやOSを含む利用者向け製品の件数
企業向け製品の件数
この調査で確認されたブラウザのゼロデイは、2023年の17件から 2024年には11件へ減りました。これらの数値から、どの組織でも同じ 更新遅延がある、あるいは一般の利用者が攻撃される確率が分かるわけではありません。 使用中の版を把握し、修正を適用し、修正前もほかの防御策を保つ必要があります。
公表されたブラウザの事例
製品開発元の注意情報には欠陥と更新内容が書かれていますが、被害者や 攻撃全体の詳細は限られることがあります。次の4件は、公開情報から 分かることと分からないことを示します。
Chrome CVE-2023-2033。Googleの2023年4月の告知は、V8での型の取り違えと実際の悪用を伝えています。配布経路や 端末全体の侵害まで確認したとは書かれていません。
Firefox CVE-2024-9680。Mozillaの2024年10月の注意情報は、アニメーション機能でのメモリ管理の欠陥と実際の悪用を報告しています。 この注意情報は攻撃の経路やスパイウェアの詳細を示していません。
Safari 18.1.1。Appleのセキュリティ情報は、JavaScriptCoreのCVE-2024-44308とWebKitのCVE-2024-44309を 挙げています。どちらもIntel製プロセッサを搭載したMacで悪用された 可能性があるとしています。配布経路やその後の攻撃については明らかにしていません。
Chrome CVE-2025-2783。Googleの2025年3月の告知は実際の悪用を確認し、デスクトップ版の更新を案内しています。 攻撃の届け方や各組織への配信にかかった日数は明示していません。
ブラウザの欠陥を悪用することと、ログイン中のセッションを盗むことは別の結果です。 描画プロセスの欠陥がサンドボックス内に留まる場合もあれば、ブラウザの欠陥がなくても セッションが盗まれる場合もあります。後者についてはセッションの乗っ取りに関する記事を参照してください。
更新以外の防御策
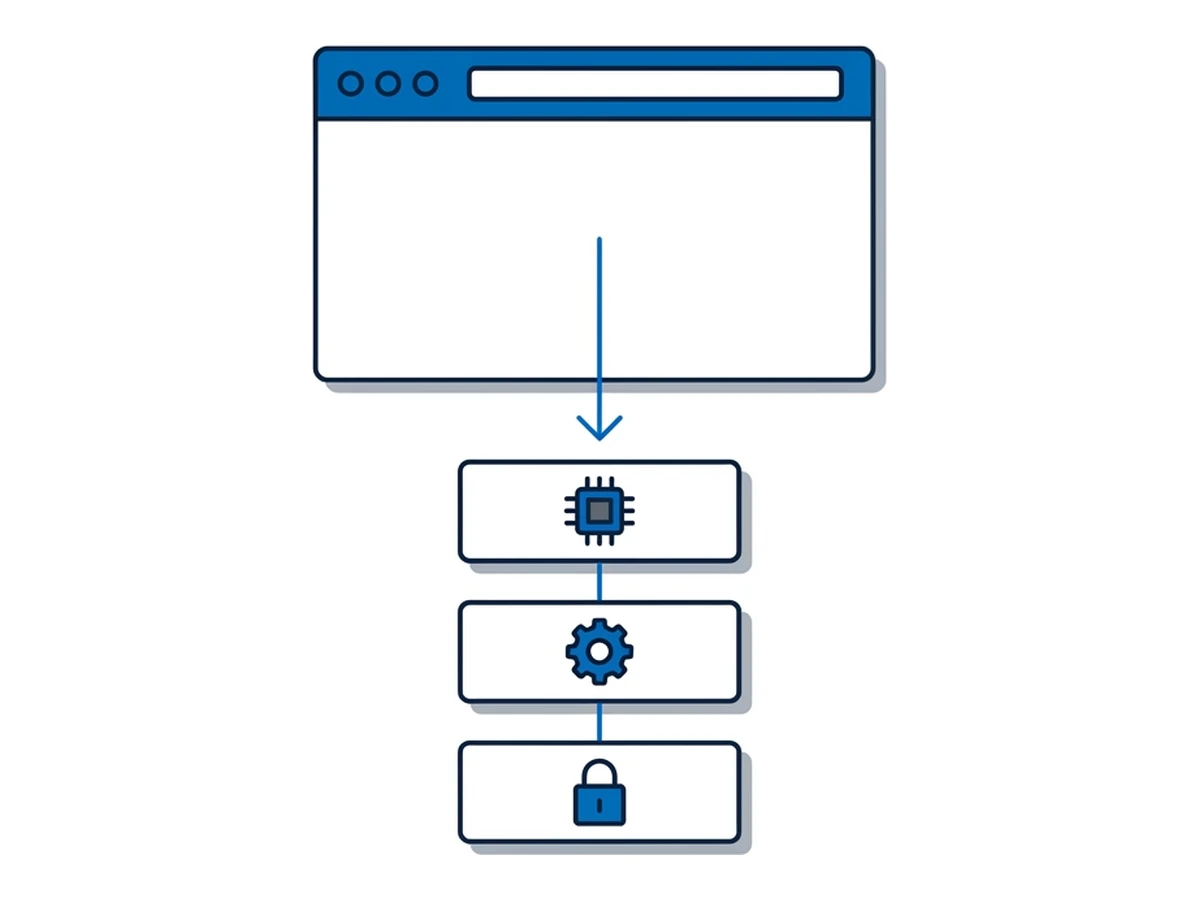
迅速な更新は欠かせません。ただし、欠陥の発見と修正より前に 専用の更新を出すことはできません。ほかの防御策は、危険なコードに 触れる機会を減らす、攻撃の影響を抑える、異常を見つけるなど、 それぞれ違う役割を担います。
拡張機能。許可した権限によっては、拡張機能がページや閲覧データへ広くアクセスできます。 インストール済みのものを見直し、不要なものは削除してください。 拡張機能の悪用はブラウザ本体のゼロデイとは別の問題です。 ChromeやFirefoxを更新するだけでは、拡張機能の信頼性は確認できません。
ブラウザの防御機能。サイト分離、サンドボックス、攻撃を緩和する仕組みは、一部の欠陥の 影響を狭めます。効果は欠陥や環境によって異なります。管理下の ブラウザの設定を変えるなら、必要性とリスクを記録して判断してください。
OSと端末の防御。ブラウザだけでなくOSも更新してください。端末の保護ツールは、 特定のゼロデイを識別する定義がなくても、不審な動作を調べられます。 必ず見逃すわけでも、すべての攻撃を止められるわけでもありません。
遠隔ブラウザ。サイトを遠隔ブラウザで開くと、端末側のブラウザやOSがサイトのコードに 直接触れる機会を減らせます。ただし、遠隔セッションで使うアカウント、 危険なダウンロード、画面やクリップボードを介したやり取りは残ります。 Browser.lolのセッションはタブを閉じただけで必ず終わるわけではなく、 保存したプロファイルは保持される場合があります。遠隔ブラウザは迅速な更新を 補うもので、更新を先延ばしにする理由にはなりません。
複数の防御策を組み合わせる
各対策が受け持つ攻撃の段階は異なります。効果は欠陥、設定、利用方法によって変わります。
| 対策 | 修正の公開前 | 修正の公開後 |
|---|---|---|
| ウイルス対策と端末の監視 | 不審な動作を検知する場合があるが、欠陥は直さない | 更新の配信中も異常を調べられる |
| ブラウザとOSの更新 | 未知の欠陥に対する修正はまだない | 開発元の修正を速やかに適用する |
| URLの評判情報 | 既知の攻撃サイトなら遮断できる場合がある | サイトを把握できるかどうかに左右される |
| 端末側のサンドボックスとサイト分離 | 攻撃の一部を制限できる場合がある | 更新後も有効に保つ |
| Tor Browser | 固有の防御策と導入版が重要 | 修正版が出たら更新する |
| 遠隔ブラウザ | 端末がウェブコードに直接触れる機会を減らせる | 更新は必要で、遠隔のアカウントとデータにもリスクが残る |
どの対策も完全な防御を約束しません。遠隔ブラウザはサイトのコードが動く場所を 変えますが、遠隔ブラウザの欠陥がそのセッションやアカウントに影響する可能性は 残ります。Browser.lolの表示画面も端末側のブラウザで動きます。 「隔離できた」と判断する前に、ダウンロード、クリップボード、認証情報、 保存したプロファイルを含む作業全体を確認してください。
業務で未知のサイトを開く必要がある場合は、試験用アカウントを使い、 可能なら本物の秘密情報を持ち込まない手順を設けてください。 終了時には遠隔セッションが実際に終わったことを確認します。 タブを閉じるだけでは確実ではありません。端末側と遠隔側のブラウザを更新し、 ほかの防御層からの警告も確認してください。
接触を減らし、速やかに更新する
ゼロデイの報告は、欠陥が見つかる前に専用の修正を配れないことを示します。 すべてのブラウザが常時攻撃されている、あるいは更新が無意味だという 証拠ではありません。製品の修正、サンドボックス、端末の監視、 遠隔ブラウザには、それぞれ異なる役割と限界があります。
影響を受けるブラウザはできるだけ早く更新し、防御機能を有効に保ち、 端末側の接触を減らせる場面では遠隔ブラウザを使ってください。 認証情報、転送したファイル、遠隔セッション自体も安全上の境界に含めます。 複数の対策を組み合わせれば、未知の攻撃を必ず止めると約束せずに リスクを下げられます。


