
Un salarié ouvre un lien vers une facture sur son ordinateur professionnel. La protection de l'appareil peut bloquer un fichier malveillant ou un processus suspect. Mais le lien peut aussi mener à une fausse page de connexion, à un site légitime piraté ou à un logiciel qui exploite une faille du navigateur. Aucun outil de sécurité ne fait disparaître toutes ces possibilités.
L'antivirus reste utile. Les produits actuels font bien plus que comparer des empreintes de fichiers. La détection et réponse sur les postes, les mises à jour, la protection des comptes et les sauvegardes couvrent d'autres étapes d'un incident. L'isolation du navigateur distant ajoute une séparation pour l'exécution des pages web. Ce guide explique où chaque protection aide et ce qu'elle ne garantit pas.
Comment fonctionne la protection antivirus
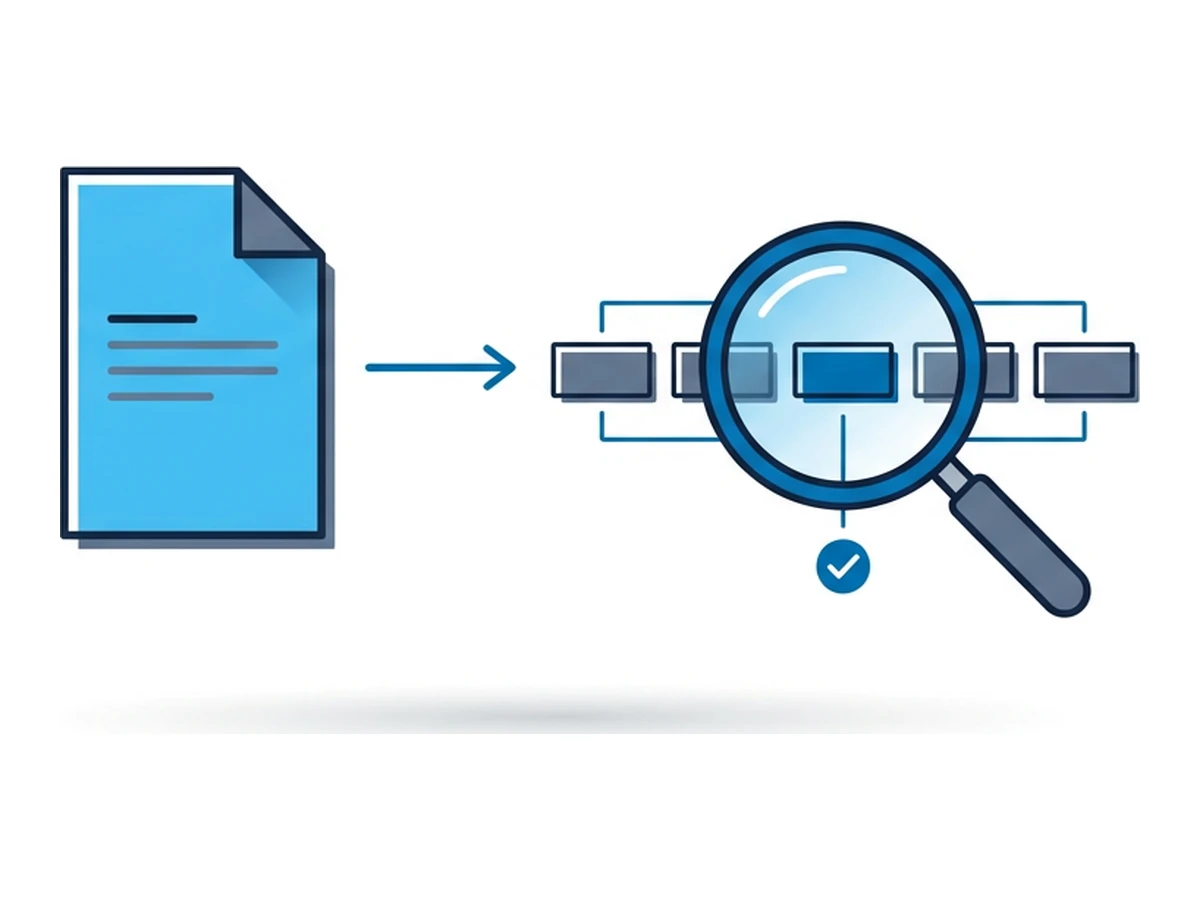
L'antivirus contribue depuis longtemps à protéger les appareils personnels et professionnels. Les produits actuels combinent des signaux locaux et distants : les réduire à des détecteurs d'empreintes de fichiers ne reflète pas leurs capacités. Trois méthodes montrent à la fois leur intérêt et leurs limites. La documentation de Microsoft Defender Antivirus décrit la surveillance des comportements et l'analyse des activités en mémoire ou sans fichier.
La détection des menaces connues s'appuie sur des signatures, des motifs, la réputation et d'autres indices pour reconnaître les fichiers et comportements malveillants. Modifier l'empreinte d'un fichier peut déjouer une correspondance exacte, sans rendre la menace invisible aux autres méthodes.
L'analyse heuristique et comportementale recherche des propriétés et actions suspectes sans attendre une correspondance exacte. Elle peut repérer des menaces inconnues, notamment certains scripts et certaines activités en mémoire. La difficulté consiste à fixer des seuils qui détectent les attaques sans gêner le travail légitime.
L'analyse dans le cloud ou en environnement isolé peut examiner les fichiers et processus incertains à partir d'échantillons ou de données de télémétrie. Elle ne passe pas toujours par un environnement local. Le résultat dépend des réglages, de la connexion, des indices disponibles et du comportement de l'attaquant. La documentation Microsoft sur la protection dans le cloud explique comment le logiciel et l'analyse distante travaillent ensemble.
Ces méthodes fonctionnent mieux au sein d'un dispositif bien suivi : mises à jour, examen des alertes, contrôle des applications et plans de réponse comptent aussi. Aucun détecteur ne voit toutes les attaques à temps. Certaines actions dommageables, comme saisir ses identifiants sur une fausse page, ne nécessitent même pas de logiciel malveillant sur l'appareil.
Les limites de la détection
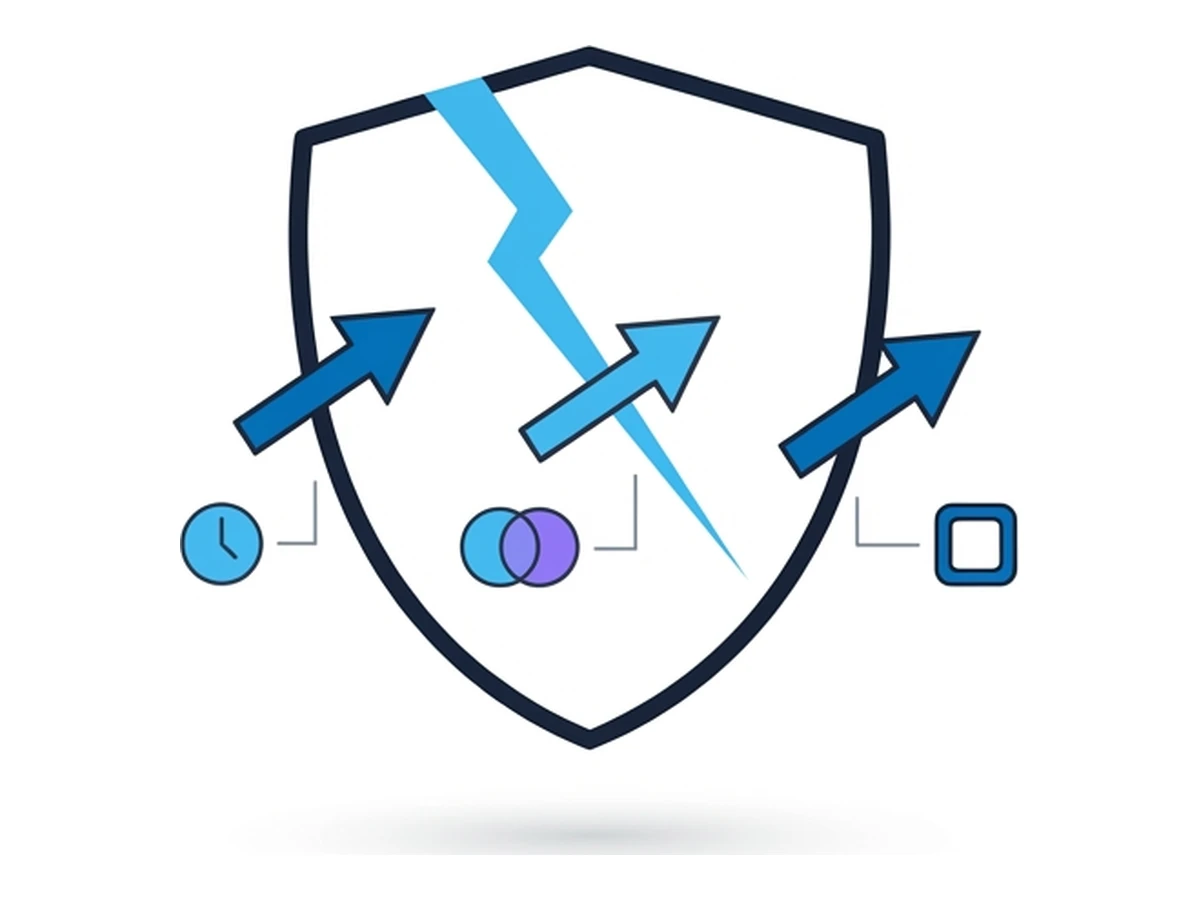
Les attaquants peuvent exploiter une faille logicielle, détourner un outil légitime ou tromper une personne sans installer de fichier. L'antivirus n'en devient pas inutile. Ces voies montrent pourquoi la détection doit s'accompagner de mises à jour, de protections des comptes et d'un plan de réponse.
Les failles et le délai de correction. Une faille « zero-day » est exploitée avant qu'un correctif soit disponible ; une faille « N-day » dispose déjà d'un correctif que tous les appareils concernés n'ont pas installé. L'antivirus peut détecter certaines étapes de l'attaque, mais il ne suffit pas à protéger un navigateur non corrigé. Inventaire, mises à jour rapides et droits limités réduisent cette période d'exposition. Le guide de la CISA sur les rançongiciels recommande les correctifs aux côtés de l'antivirus et de la détection et réponse sur les postes.
Des fichiers qui changent d'apparence. Un attaquant peut modifier le code ou l'emballage d'un programme pour produire des fichiers aux empreintes différentes. Cela affaiblit la comparaison d'empreintes exactes. Les produits actuels examinent aussi les motifs, la réputation, le comportement et les signaux du cloud. Vérifie donc que ces couches sont bien configurées, surveillées et testées contre les menaces auxquelles ton organisation est réellement exposée.
Le détournement d'outils légitimes. Un attaquant peut utiliser un interpréteur déjà présent, tel que PowerShell, au lieu de déposer un nouvel exécutable. MITRE décrit cette technique. Certaines actions peuvent rester en mémoire, mais les outils de protection des postes peuvent encore repérer un comportement suspect. Limiter les privilèges et surveiller les commandes demeure important.
Une fausse page de connexion, une pièce jointe dangereuse et l'exploitation d'une faille du navigateur appellent des réponses différentes. La formation aide à reconnaître les demandes inhabituelles ; des méthodes d'authentification résistantes à l'hameçonnage réduisent le vol d'identifiants ; une procédure d'examen sûre limite l'exposition inutile. La détection reste utile à chaque étape.
Les chemins possibles d'une attaque
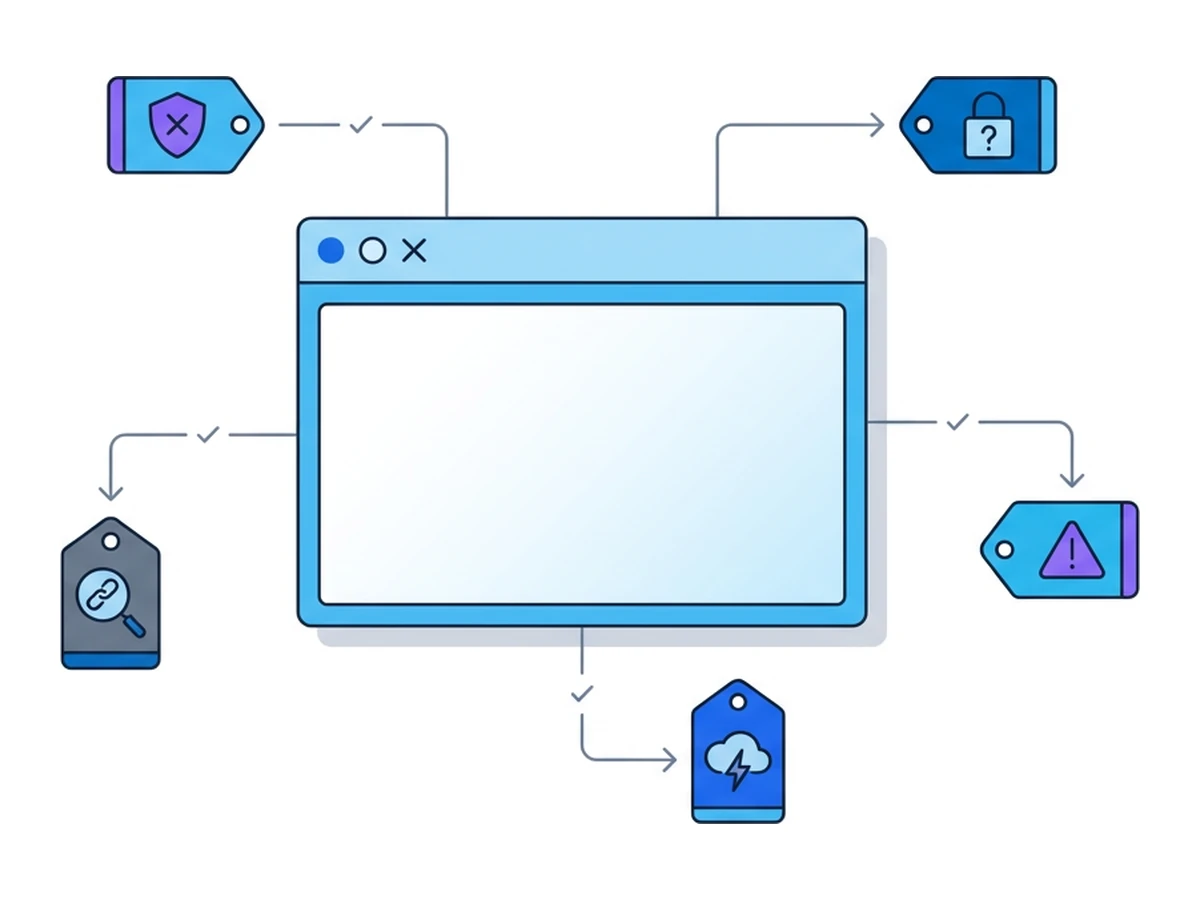
Le navigateur est un lieu fréquent de rencontre avec des liens suspects, des pages trompeuses et des téléchargements. Il n'est pas le point de départ de toutes les attaques. La CISA cite aussi les identifiants compromis, les services exposés et les logiciels déjà présents comme voies d'accès dans les incidents de rançongiciel. Cartographier ces voies évite de laisser les autres ressources sans protection.
La détection des menaces connues et l'analyse dans le cloud peuvent bloquer de nombreux téléchargements dangereux.
L'hameçonnage et les identifiants volés exigent des protections au-delà de l'analyse des logiciels.
Les mises à jour du navigateur et du système corrigent des voies d'attaque connues.
Des sauvegardes vérifiées et un plan de réponse limitent les dégâts après une intrusion.
Ces protections se complètent. La CISA recommande un antivirus à jour, des outils de détection et réponse ou de contrôle des applications, une authentification forte, les correctifs et des sauvegardes vérifiées. L'isolation du navigateur distant répond à une question plus précise : où s'exécute le code d'un site pendant la navigation ?
Ce que change l'isolation distante
La protection des postes observe ce qui se passe sur l'appareil. L'isolation du navigateur distant exécute les pages web dans un autre environnement. Les recommandations de la CISA sur la sécurité des navigateurs présentent cette séparation parmi d'autres protections, notamment le renforcement du navigateur.
Quatre frontières comptent. L'exécution distante fait tourner les scripts des pages dans le navigateur distant. Le visualiseur local traite toujours le flux et transmet tes actions. L'état de la session peut être temporaire, tandis qu'un profil Browser.lol enregistré conserve volontairement cookies et historique. Fermer l'onglet du visualiseur ne termine pas à lui seul la session.
Les échanges de données comprennent le presse-papiers, l'importation et le téléchargement. Un fichier transféré sur l'appareil doit être contrôlé avant son ouverture. L'identité et l'accès aux comptes restent vulnérables à l'hameçonnage : il est toujours possible de saisir un mot de passe sur une fausse page. La navigation distante ne certifie pas un site et ne rend pas impossible l'exploitation d'une faille inconnue.
Utilise l'isolation lorsque l'exécution d'une page sur un appareil habituel présente un risque important. Garde l'antivirus, la détection et réponse sur les postes si elle convient, les mises à jour, les contrôles d'accès et les sauvegardes. Une session distante réduit une forme d'exposition ; elle ne remplace ni la détection, ni la réponse aux incidents, ni la prudence envers les données qui quittent l'environnement distant.
Exemple hypothétique d'analyse d'incident
Imagine une organisation dont un salarié ouvre un lien convaincant vers une facture. Après l'incident, il faut d'abord établir ce qui s'est passé, au lieu de supposer qu'une alerte antivirus manquée explique toute la suite.
L'analyse doit distinguer le premier accès des dommages survenus ensuite. Un identifiant a-t-il été saisi sur une fausse page ? Une pièce jointe a-t-elle été exécutée ? Une faille du navigateur a-t-elle été exploitée ? Quels droits sur les comptes ou lecteurs partagés, et quelles alertes manquantes, ont permis à l'attaquant de progresser ? Examine les journaux des courriels, des appareils et des applications, ainsi que les sessions des comptes touchés. Les réponses indiquent si l'isolation, la protection des comptes ou une autre mesure aurait changé le cours des événements.
Un essai raisonnable garderait l'antivirus et la détection et réponse sur les postes, renforcerait l'authentification et les sauvegardes, puis donnerait aux analystes un navigateur distant pour les pages inconnues. Note les tâches facilitées, ainsi que les cas où des fichiers sont encore téléchargés ou des identifiants saisis. Browser.lol fournit des sessions pour ce travail ; il n'achemine pas automatiquement les pièces jointes, n'impose pas une politique de navigation à toute l'organisation et ne prouve pas que les futurs incidents seront contenus.
Un plan d'action sur 30 jours
Un essai court permet de voir où la navigation distante aide, de mesurer ses limites et de conserver les autres protections.
Semaine 1 : faire le point et en parler
Examine les incidents récents et ceux évités de peu : hameçonnage, téléchargements dangereux et vol d'identifiants. Sépare les incidents passés par le navigateur des autres voies d'accès. Repère les équipes qui ouvrent régulièrement des liens inconnus et les protections dont elles disposent déjà.
Semaine 2 : lancer un pilote
Donne à un petit groupe une procédure explicite pour ouvrir les sites inconnus dans un navigateur distant. Essaie les tâches réelles, y compris captures d'écran, demandes de connexion, presse-papiers et téléchargements. Note les difficultés d'utilisation et les données qui reviennent sur l'appareil local.
Semaine 3 : intégrer et automatiser si nécessaire
Décris qui peut lancer une session, quelles informations peuvent y être saisies et comment la terminer. Si ton compte donne accès à l'API ou à l'authentification unique, examine ces interfaces documentées avant de créer une intégration. Ne suppose pas que l'acheminement des pièces jointes, l'envoi des journaux à ton système de surveillance ou les liens avec la gestion des demandes soient intégrés. Mets à jour la procédure de réponse aux incidents avec les étapes réellement testées par l'équipe.
Semaine 4 : étendre la couverture
Décide si l'essai justifie un usage plus large. Forme le groupe suivant avec une démonstration en direct ou des supports préparés par ton équipe. Suis des mesures concrètes : tâches accomplies, exceptions aux règles, téléchargements et constats tirés des enquêtes. Évite d'affirmer qu'un incident a été empêché si tu ne peux pas l'observer.
Associer les protections qui se complètent
L'antivirus reste utile, surtout s'il est à jour, correctement configuré et surveillé. La détection et réponse sur les postes, les correctifs rapides, une authentification solide, le contrôle des applications et les sauvegardes vérifiées couvrent d'autres risques. Le guide de la CISA sur les rançongiciels recommande cette combinaison, sans remplacer la protection des appareils par un seul nouvel outil.
L'isolation du navigateur distant peut éloigner l'exécution d'une page inconnue d'un appareil habituel. Il faut toujours gérer le visualiseur, les fichiers transférés, les identifiants et les actions faites sur les comptes. Évalue cette séparation dans ton travail, puis garde la détection et la réponse prêtes pour tout ce qui reste en dehors.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre


