
Eine Mitarbeiterin öffnet einen Rechnungslink auf ihrem Arbeitsrechner. Der Virenschutz könnte eine schädliche Datei oder einen verdächtigen Prozess stoppen. Der Link könnte aber ebenso zu einer gefälschten Anmeldeseite, einer übernommenen echten Webseite oder Software führen, die eine Browserlücke ausnutzt. Ein einzelnes Werkzeug kann nicht alle diese Wege versperren.
Virenschutz bleibt nützlich. Moderne Produkte können weit mehr als Dateihashes vergleichen. Endgeräterkennung und -reaktion (EDR), Browserupdates, Kontoschutz und Backups decken weitere Teile eines Vorfalls ab. Die entfernte Browserausführung ergänzt eine eigene Grenze für Webinhalte. Dieser Leitfaden zeigt, wo jede Schicht hilft und was sie nicht versprechen kann.
Wie Virenschutz funktioniert
Antivirenprogramme schützen private und verwaltete Geräte seit Langem. Heutige Produkte verbinden lokale Signale mit Cloudanalysen. Sie als blosse Hashscanner zu beschreiben, würde ihren Möglichkeiten nicht gerecht. Drei Methoden zeigen ihren Nutzen und ihre Grenzen. Die Dokumentation zu Microsoft Defender Antivirus beschreibt unter anderem Verhaltensüberwachung sowie die Analyse dateiloser Aktivitäten im Arbeitsspeicher.
Erkennung bekannter Bedrohungen nutzt Signaturen, Muster, Reputation und weitere Merkmale, um schädliche Dateien und Verhaltensweisen zu erkennen. Ein veränderter Dateihash kann einen exakten Abgleich verhindern. Andere Erkennungsmethoden kann er damit nicht automatisch umgehen.
Heuristik und Verhaltensanalyse suchen nach verdächtigen Eigenschaften und Aktionen, ohne auf einen exakten Treffer zu warten. So lassen sich auch manche unbekannte Angriffe über Skripte oder den Arbeitsspeicher erkennen. Die Schwierigkeit besteht darin, Angriffe zu erfassen und legitime Arbeit nicht unnötig zu unterbrechen.
Cloud- und Sandboxanalyse kann Telemetriedaten oder Proben nutzen, um unklare Dateien und Prozesse zu untersuchen. Die Sandbox läuft nicht zwingend lokal. Das Ergebnis hängt von Konfiguration, Verbindung, verfügbaren Hinweisen und dem Verhalten des Angreifers ab. Microsoft erklärt das Zusammenspiel von Gerät und Cloud in seiner Dokumentation zum Cloudschutz.
Am besten funktionieren diese Methoden in einem betreuten Gesamtsystem mit Updates, Prüfung von Warnmeldungen, Anwendungsregeln und Reaktionsplänen. Kein Erkennungssystem erkennt jeden Angriff rechtzeitig. Manche schädlichen Handlungen, etwa die Eingabe eines Passworts auf einer Phishing-Seite, brauchen überhaupt keine Malware auf dem Gerät.
Wo Erkennung an Grenzen stösst
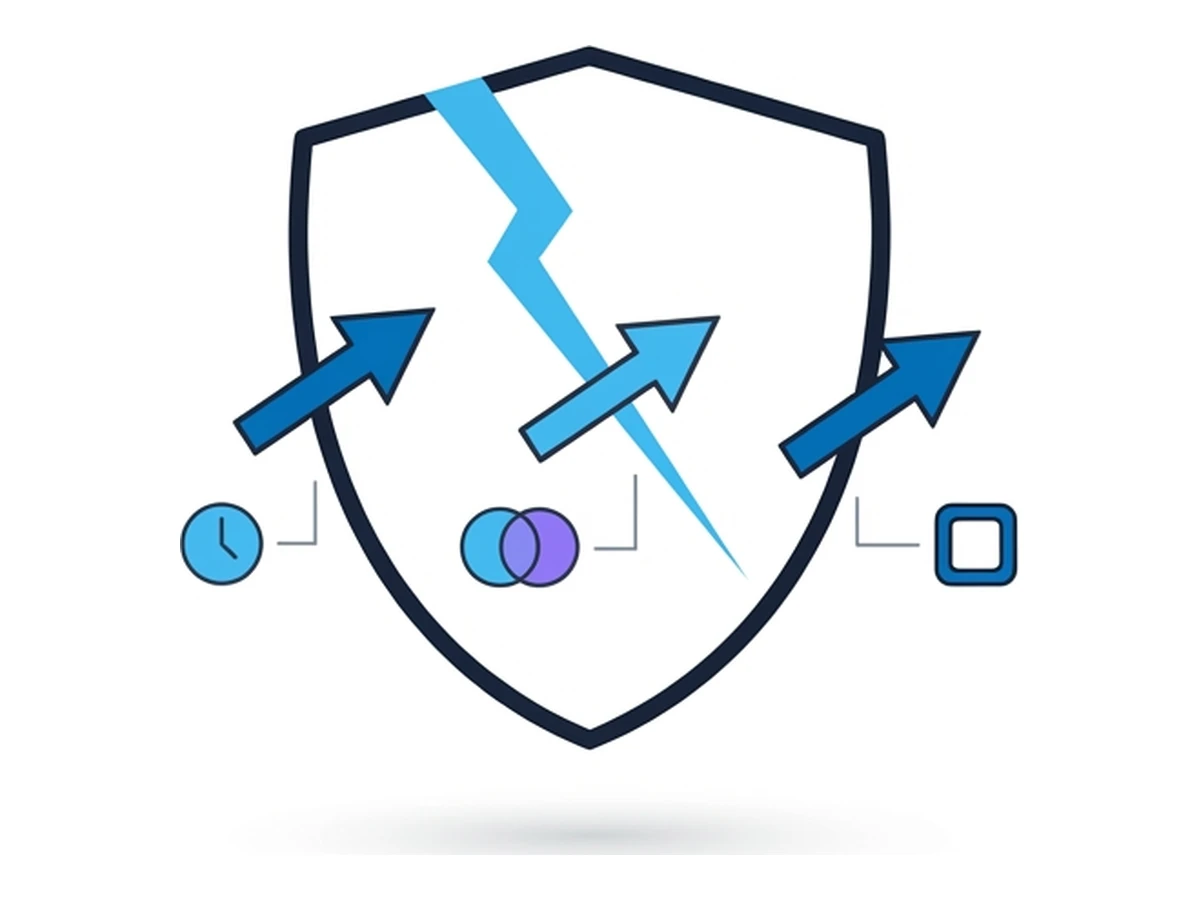
Angreifer können Softwarelücken ausnutzen, legitime Werkzeuge missbrauchen oder Menschen täuschen, ohne überhaupt eine Datei zu installieren. Das macht Virenschutz nicht nutzlos. Es zeigt aber, warum Erkennung durch Updates, Kontoschutz und einen Reaktionsplan ergänzt werden muss.
Schwachstellen und Updatezeitpunkt. Bei einer Zero-Day-Lücke wird ein Fehler ausgenutzt, bevor eine Korrektur verfügbar ist. Für eine N-Day-Lücke gibt es bereits eine Korrektur, die noch nicht auf jedem betroffenen Gerät angekommen ist. Virenschutz kann Teile einer Angriffskette erkennen, darf aber nicht der einzige Schutz für einen ungepatchten Browser sein. Geräteübersicht, rasche Updates und eingeschränkte Rechte verkleinern das Zeitfenster. CISA nennt in seinem Leitfaden zu Ransomware Updates ebenso wie Virenschutz und EDR.
Veränderte Dateiinhalte. Angreifer können Code oder Verpackung so ändern, dass jede Datei einen anderen Hash hat. Das schwächt den exakten Hashabgleich. Moderne Produkte prüfen aber auch Muster, Reputation, Verhalten und Cloudsignale. Entscheidend ist, ob diese Schichten eingerichtet, überwacht und gegen die Bedrohungen deiner Organisation getestet werden.
Missbrauch legitimer Werkzeuge. Statt eine neue ausführbare Datei zu liefern, kann ein Angreifer einen vorhandenen Interpreter wie PowerShell nutzen. MITRE dokumentiert diese Technik. Manche Aktivitäten bleiben im Arbeitsspeicher; Endgeräteschutz kann verdächtiges Verhalten dennoch erkennen. Eingeschränkte Rechte und die Überwachung von Befehlen bleiben wichtig.
Eine gefälschte Anmeldeseite, ein schädlicher Anhang und eine Browserlücke verlangen unterschiedliche Gegenmassnahmen. Schulungen helfen, ungewöhnliche Aufforderungen zu erkennen. Phishingresistente Anmeldungen senken das Risiko des Zugangsdiebstahls; sichere Prüfabläufe vermeiden unnötige Gefährdung. Erkennung bleibt dabei durchgehend wichtig.
Auf welchen Wegen Angriffe beginnen
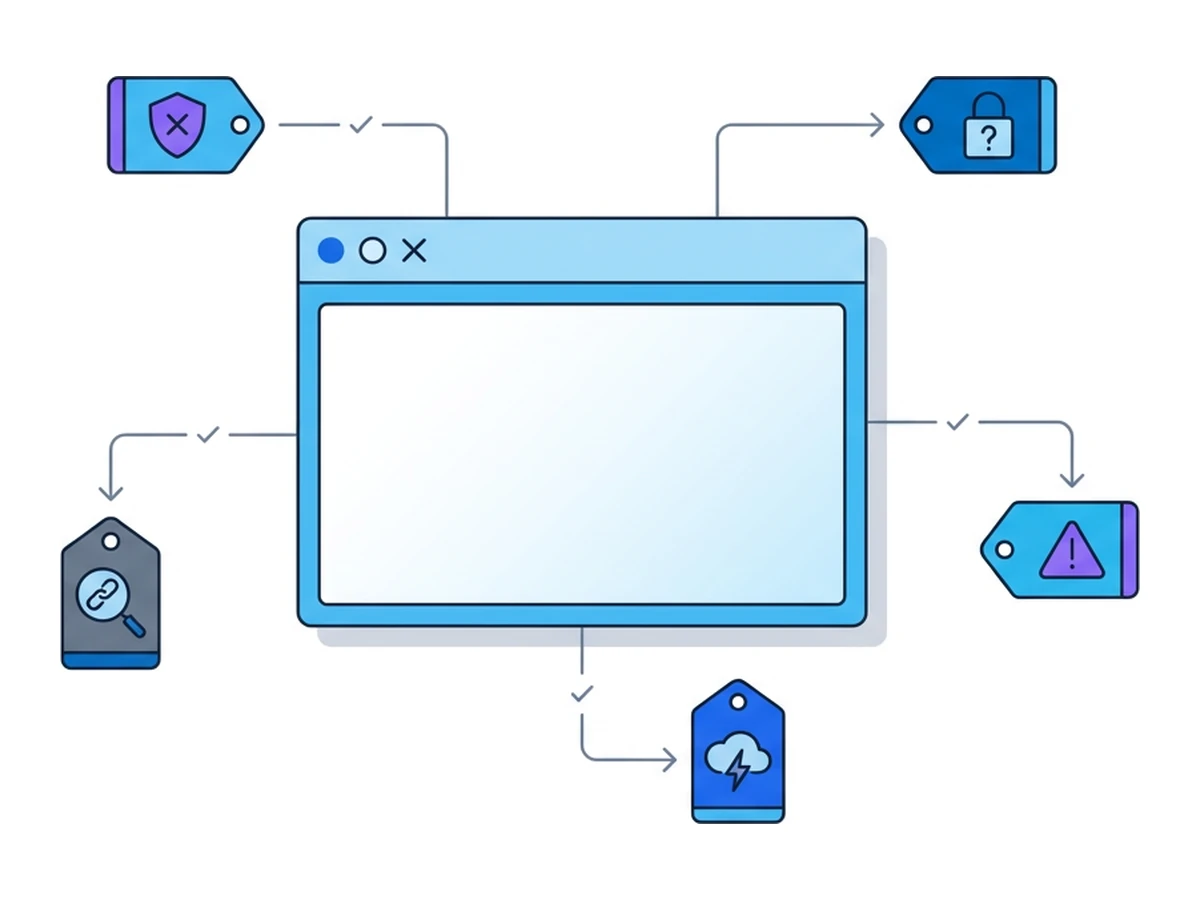
Im Browser begegnen dir häufig verdächtige Links, täuschende Seiten und Downloads. Er ist aber nicht der Ausgangspunkt jeder Malware. CISA nennt auch kompromittierte Zugangsdaten, erreichbare Dienste und bereits vorhandene Schadsoftware als Wege zu Ransomwarevorfällen. Wenn du die Einstiegswege erfasst, schützt du nicht nur den Webzugang.
Bekannte Bedrohungen und Cloudanalysen können viele schädliche Downloads blockieren.
Phishing und gestohlene Zugangsdaten erfordern Schutz über Malwareprüfung hinaus.
Updates für Browser und Betriebssystem schliessen bekannte Angriffspfade.
Getestete Backups und Reaktionspläne begrenzen Schäden nach einem Einbruch.
Diese Schichten ergänzen einander. CISA empfiehlt aktuellen Virenschutz, EDR oder Anwendungsregeln, starke Anmeldung, Updates und getestete Backups. Entfernte Browserausführung löst ein engeres Problem: wo der Code einer Webseite während des Surfens läuft.
Was entfernte Isolation verändert
Endgeräteschutz beobachtet Aktivitäten auf dem Gerät. Bei entfernter Browserisolation läuft die Webseite in einer anderen Umgebung. Die CISA-Leitlinie zur Browsersicherheit beschreibt diese Trennung als eine mögliche Massnahme neben Browserhärtung und anderen Schutzschichten.
Vier Grenzen sind wichtig. Entfernte Ausführung bedeutet, dass Seitenskripte im entfernten Browser laufen. Die lokale Anzeige verarbeitet weiterhin den Bildstrom und sendet deine Eingaben.Session-Daten können temporär sein; ein berechtigtes Konto kann bei Browser.lol aber ein gespeichertes Profil mit Cookies und Verlauf nutzen. Den Anzeigetab zu schliessen beendet die Session nicht zwangsläufig.
Übertragungswege sind etwa Zwischenablage, Uploads und Downloads. Eine lokal gespeicherte Datei braucht vor dem Öffnen die üblichen Prüfungen. Identität und Kontozugang bleiben für Phishing anfällig: Du kannst dein Passwort weiterhin auf einer gefälschten Seite eingeben. Entferntes Surfen bestätigt nicht die Echtheit einer Webseite und macht Zero-Day-Angriffe nicht unmöglich.
Nutze Isolation dort, wo es besonders riskant wäre, eine unbekannte Seite auf einem üblichen Endgerät auszuführen. Behalte Virenschutz, bei Bedarf EDR, Browserupdates, Zugriffsregeln und Backups bei. Eine entfernte Session kann eine Form der Gefährdung verringern, ersetzt aber weder Erkennung und Vorfallsreaktion noch den sorgfältigen Umgang mit Daten, die die entfernte Umgebung verlassen.
Beispiel einer Vorfallsanalyse
Stell dir eine hypothetische Organisation vor, in der jemand einen überzeugenden Rechnungslink öffnet. Nach einem Vorfall muss zunächst geklärt werden, was tatsächlich geschah. Eine ausgebliebene Virenschutzwarnung erklärt nicht automatisch alle späteren Schritte.
Die Untersuchung sollte den ersten Zugang und den anschliessenden Schaden getrennt betrachten. Wurden Zugangsdaten auf einer gefälschten Seite eingegeben? Wurde ein Anhang ausgeführt oder eine Browserlücke ausgenutzt? Welche Kontorechte, freigegebenen Laufwerke oder fehlenden Warnungen ermöglichten weitere Schritte? Prüfe E-Mail- und Endgerätedaten, Anwendungsprotokolle und betroffene Konto-Sessions. Erst die Antworten zeigen, ob Isolation, Kontoschutz oder eine andere Änderung geholfen hätte.
In einem sinnvollen Pilotversuch bleiben Virenschutz und EDR aktiv. Das Team verbessert Anmeldung und Backups und gibt den Fachleuten einen entfernten Browser für unbekannte Seiten. Halte fest, bei welchen Aufgaben er hilft und wo weiterhin Dateien heruntergeladen oder Zugangsdaten eingegeben werden. Browser.lol stellt Sessions dafür bereit. Der Dienst leitet E-Mail-Anhänge nicht automatisch um, erzwingt keine unternehmensweiten Browserregeln und beweist nicht, dass künftige Vorfälle abgefangen werden.
Ein 30-Tage-Aktionsplan
Ein kurzer Pilotversuch zeigt, wo entferntes Surfen hilft und wo seine Grenzen liegen. Die übrigen Schutzmassnahmen bleiben bestehen.
Woche 1: Bestandsaufnahme und Kommunikation
Sieh dir jüngere Vorfälle und Beinahevorfälle an, darunter Phishing, schädliche Downloads und Zugangsdiebstahl. Trenne Ereignisse, die im Browser begannen, von anderen Einstiegswegen. Ermittle, welche Teams regelmässig unbekannte Links öffnen und welche Schutzmassnahmen bereits vorhanden sind.
Woche 2: Pilot starten
Gib einer kleinen Gruppe einen klaren Ablauf, um unbekannte Webseiten im entfernten Browser zu öffnen. Testet echte Aufgaben samt Screenshots, Anmeldeaufforderungen, Zwischenablage und Downloads. Haltet Bedienungsprobleme und Daten fest, die auf lokale Geräte übertragen werden.
Woche 3: Integrieren und automatisieren
Dokumentiere, wer Sessions starten darf, welche Informationen eingegeben werden dürfen und wie Sessions beendet werden. Wenn dein Konto API- oder SSO-Zugang hat, prüfe die dokumentierten Schnittstellen vor dem Bau einer Integration. Eine automatische Weiterleitung von E-Mail-Anhängen, SIEM-Datenströme oder Verknüpfungen mit Ticketsystemen sind nicht eingebaut. Ergänze den Reaktionsplan um die tatsächlich getesteten Arbeitsschritte.
Woche 4: Abdeckung ausweiten
Entscheide anhand des Pilotversuchs, ob sich eine breitere Nutzung lohnt. Schule die nächste Gruppe mit einer Livevorführung oder eigenen Unterlagen. Miss praktische Werte wie erledigte Aufgaben, Ausnahmen von Regeln, Downloads und Ergebnisse der Vorfallsprüfung. Behaupte nicht, Vorfälle verhindert zu haben, die sich nicht beobachten lassen.
Schutzschichten sinnvoll kombinieren
Virenschutz bleibt eine nützliche Schicht, besonders wenn er aktuell, richtig eingerichtet und überwacht ist. EDR, rasche Updates, starke Anmeldung, Anwendungsregeln und getestete Backups decken Risiken ab, die er allein nicht lösen kann. Der CISA-Leitfaden zu Ransomware empfiehlt diese Kombination, statt Endgeräteschutz durch ein einziges neues Werkzeug zu ersetzen.
Entfernte Browserisolation kann die Ausführung einer unbekannten Webseite von deinem üblichen Endgerät wegverlagern. Die lokale Anzeige, übertragene Dateien, Zugangsdaten und Handlungen im Konto musst du weiterhin schützen. Teste diese Grenze an deinen tatsächlichen Abläufen. Für alles ausserhalb davon brauchst du weiterhin Erkennung und Reaktion.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Starte eine isolierte Session direkt im Web.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan


