
Una persona abre el enlace de una factura en su equipo de trabajo. La protección del dispositivo quizá bloquee un archivo malicioso o un proceso sospechoso. Pero el enlace también podría llevar a una página de inicio de sesión falsa, a una web legítima tomada por un atacante o a un programa que aproveche un fallo del navegador. Ninguna herramienta elimina por sí sola todas esas vías.
El antivirus sigue siendo útil. Los productos actuales hacen mucho más que comparar huellas de archivos. La detección y respuesta en los dispositivos (EDR), las actualizaciones del navegador, la protección de cuentas y las copias de seguridad cubren otras partes de un incidente. El aislamiento remoto del navegador añade una barrera para la ejecución de contenido web. Esta guía explica dónde ayuda cada capa y qué no puede prometer.
Cómo funciona el antivirus
El antivirus lleva tiempo protegiendo dispositivos personales y gestionados. Los productos actuales combinan señales locales y de la nube; reducirlos a simples comparadores de huellas describe mal sus capacidades. Tres métodos de detección muestran tanto su utilidad como sus límites. La documentación de Microsoft Defender Antivirus explica cómo supervisa el comportamiento y analiza actividades sin archivo o en memoria.
La detección de amenazas conocidas utiliza firmas, patrones, reputación y otros indicadores para reconocer archivos y comportamientos peligrosos. Modificar la huella de un archivo puede evitar una coincidencia exacta, pero no lo vuelve invisible para los demás métodos de detección.
El análisis heurístico y del comportamiento busca propiedades y acciones sospechosas sin esperar una coincidencia exacta. Puede detectar amenazas desconocidas, incluidas algunas actividades basadas en scripts o memoria. El reto es detectar ataques sin interrumpir innecesariamente el trabajo legítimo.
El análisis en la nube y en entornos aislados puede estudiar archivos o procesos dudosos mediante muestras y datos de actividad. El entorno aislado no tiene por qué estar en el propio dispositivo. Los resultados dependen de la configuración, la conexión, las pruebas disponibles y lo que haga el atacante. La documentación de Microsoft sobre la protección en la nube explica cómo colaboran el cliente y el análisis remoto.
Estos métodos rinden mejor como parte de un sistema gestionado: actualizaciones, revisión de avisos, control de aplicaciones y planes de respuesta. Ningún detector ve todos los ataques a tiempo. Además, acciones perjudiciales como escribir la contraseña en una página falsa no necesitan instalar malware en el dispositivo.
Dónde tiene límites la detección
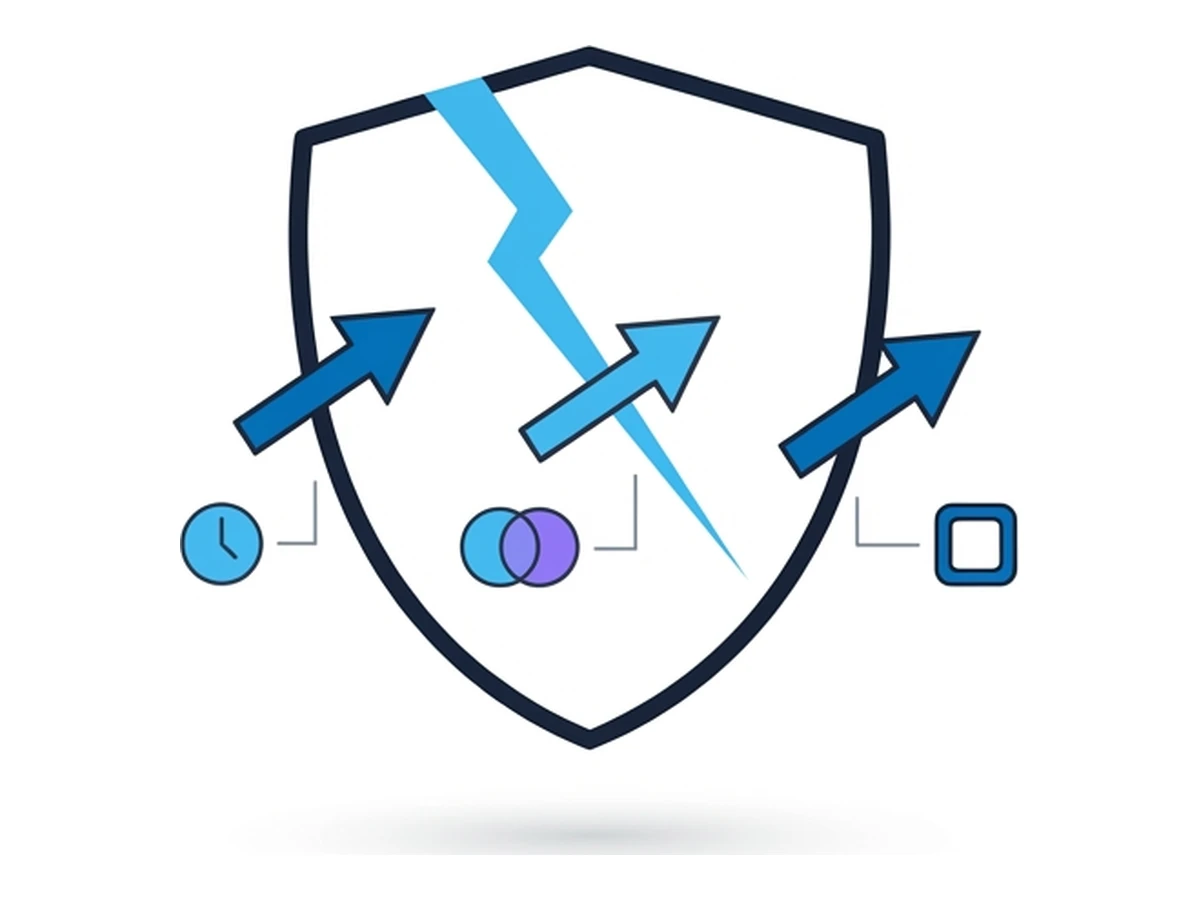
Los atacantes pueden aprovechar fallos de software, abusar de herramientas legítimas o engañar a una persona sin instalar un archivo. Eso no convierte al antivirus en inútil: demuestra por qué la detección debe acompañarse de actualizaciones, protección de cuentas y un plan de respuesta.
Vulnerabilidades y tiempo de actualización. Una vulnerabilidad zero-day se explota antes de que exista una solución disponible. Para una N-day ya hay un parche, pero todavía no ha llegado a todos los sistemas afectados. El antivirus puede detectar partes de un ataque, pero no debe ser la única defensa de un navegador sin actualizar. Mantener un inventario, instalar parches con rapidez y limitar privilegios reduce el periodo de exposición. La guía de CISA sobre ransomware recomienda los parches junto con antivirus y EDR.
Archivos que cambian. Los atacantes pueden modificar el código o su empaquetado para que cada archivo tenga una huella distinta. Eso debilita las coincidencias exactas, pero los productos modernos también examinan patrones, reputación, comportamiento y señales de la nube. La cuestión es si has configurado, supervisado y probado esas capas frente a las amenazas que afronta tu organización.
Abuso de herramientas legítimas. Un atacante puede utilizar un intérprete ya instalado, como PowerShell, en vez de entregar un ejecutable nuevo. MITRE documenta esta técnica. Algunas actividades pueden permanecer en memoria, aunque las herramientas de protección todavía pueden detectar comportamientos sospechosos. Sigue siendo importante limitar privilegios y supervisar comandos.
Una página de acceso falsa, un adjunto dañino y un ataque contra el navegador necesitan controles distintos. La formación ayuda a detectar solicitudes extrañas; los métodos de inicio de sesión resistentes al phishing reducen el robo de credenciales; los procedimientos de inspección evitan exposiciones innecesarias. La detección sigue siendo necesaria en todas esas situaciones.
Por dónde puede entrar un ataque
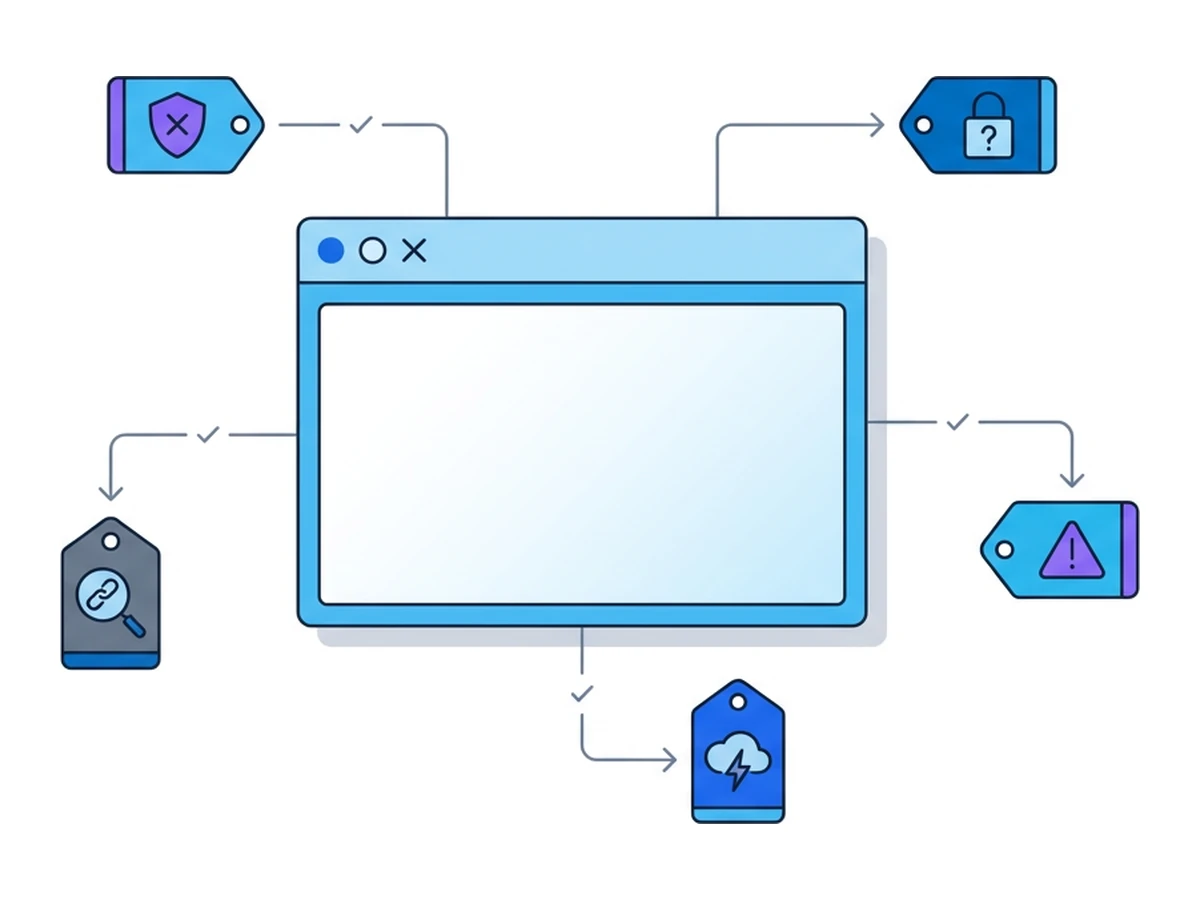
En el navegador puedes encontrar enlaces sospechosos, páginas engañosas y descargas. No es la única puerta de entrada del malware. CISA también señala las credenciales comprometidas, los servicios expuestos y el malware ya presente como vías hacia incidentes de ransomware. Identificar todas las rutas evita dejar otros sistemas desprotegidos.
La detección de amenazas conocidas y el análisis en la nube pueden bloquear muchas descargas maliciosas.
El phishing y el robo de credenciales requieren medidas adicionales al análisis de malware.
Actualizar navegador y sistema operativo cierra vías de ataque conocidas.
Las copias verificadas y un plan de respuesta limitan los daños tras una brecha.
Estas capas se complementan. CISA recomienda antivirus actualizado, EDR o control de aplicaciones, un inicio de sesión sólido, parches y copias de seguridad probadas. El aislamiento remoto del navegador aborda una cuestión más concreta: dónde se ejecuta el código de una web mientras navegas.
Qué cambia con el aislamiento remoto
La protección del dispositivo observa lo que ocurre en él. El aislamiento remoto traslada la ejecución de las webs a otro entorno. La guía de CISA sobre seguridad del navegador describe esta separación como una posible medida, junto con el refuerzo del navegador y otras defensas.
Importan cuatro límites. La ejecución remota hace que los scripts de la página funcionen en el navegador remoto. El visor local sigue procesando la transmisión y enviando tus acciones. Los datos de la sesión pueden ser temporales, mientras que un perfil guardado de Browser.lol, disponible para cuentas que cumplan los requisitos, conserva deliberadamente cookies e historial. Cerrar la pestaña del visor no termina la sesión por sí solo.
Las vías de transferencia incluyen portapapeles, subidas y descargas. Un archivo que traslades a tu dispositivo necesita las comprobaciones habituales antes de abrirlo. La identidad y el acceso a cuentas siguen expuestos al phishing: puedes escribir una contraseña en una página falsa. Navegar a distancia no certifica una web ni hace imposibles los ataques contra vulnerabilidades desconocidas.
Utiliza el aislamiento cuando ejecutar una página en el dispositivo habitual suponga un riesgo importante. Mantén el antivirus, EDR cuando proceda, las actualizaciones, los controles de acceso y las copias. Una sesión remota puede reducir un tipo de exposición, pero no sustituye la detección, la respuesta a incidentes ni el cuidado de los datos que salen del entorno remoto.
Ejemplo hipotético de análisis de un incidente
Imagina una organización hipotética en la que alguien abre el enlace de una factura convincente. Tras un incidente, lo primero es establecer qué ocurrió, no dar por hecho que la falta de una alerta del antivirus explica todos los pasos posteriores.
Distingue la vía de entrada de los daños posteriores. ¿Se introdujeron credenciales en una página falsa? ¿Se ejecutó un adjunto o se aprovechó un fallo del navegador? ¿Qué permisos de cuenta, unidades compartidas o avisos ausentes permitieron avanzar? Revisa registros de correo, del dispositivo y de las aplicaciones, además de las sesiones de las cuentas afectadas. Las respuestas indican si habría ayudado el aislamiento, el control de identidades u otra medida.
En una prueba razonable mantendrías antivirus y EDR, reforzarías el acceso y las copias de seguridad y darías a los analistas un navegador remoto para páginas desconocidas. Anota para qué tareas ayuda y cuándo siguen descargando archivos o introduciendo credenciales. Browser.lol proporciona sesiones para ese trabajo; no redirige automáticamente los adjuntos del correo, no impone normas de navegación a toda la empresa ni demuestra que contendrá incidentes futuros.
Un plan de acción a 30 días
Haz una prueba breve para descubrir dónde ayuda la navegación remota y cuáles son sus límites, sin abandonar el resto de medidas de seguridad.
Semana 1: evaluar y comunicar
Revisa incidentes recientes y situaciones que casi acabaron en uno: phishing, descargas maliciosas y robo de credenciales. Distingue los que empezaron en el navegador de otras vías de entrada. Averigua qué equipos abren enlaces desconocidos a menudo y qué controles los protegen ya.
Semana 2: lanzar un piloto
Da a un grupo pequeño un procedimiento claro para abrir páginas desconocidas en un navegador remoto. Prueba tareas reales, incluidas capturas, solicitudes de inicio de sesión, uso del portapapeles y descargas. Anota los problemas de uso y qué datos vuelven al dispositivo local.
Semana 3: integrar y automatizar
Documenta quién puede iniciar sesiones, qué datos pueden introducirse y cómo se terminan. Si tu cuenta tiene acceso a la API o SSO, estudia sus interfaces documentadas antes de desarrollar una integración. No presupongas que el envío automático de adjuntos, los registros para tu sistema de supervisión o los enlaces con las herramientas de tickets vienen incluidos. Actualiza el procedimiento de respuesta con los pasos que el equipo haya probado realmente.
Semana 4: ampliar cobertura
Decide si la prueba justifica extender el uso. Forma al siguiente grupo con una demostración en directo o con material preparado por tu equipo. Mide resultados observables: tareas completadas, excepciones a las normas, descargas y conclusiones de las investigaciones. Evita atribuirte incidentes evitados que no puedas comprobar.
Combina defensas que se complementen
El antivirus sigue siendo una capa útil, sobre todo si está actualizado, bien configurado y supervisado. EDR, parches rápidos, acceso seguro, control de aplicaciones y copias probadas afrontan riesgos que el antivirus no puede resolver solo. La guía de CISA sobre ransomware recomienda esa combinación, no sustituir la protección del dispositivo por una sola herramienta nueva.
El aislamiento remoto puede trasladar la ejecución de una página desconocida fuera de tu dispositivo habitual. El visor local, los archivos transferidos, las credenciales y las acciones en las cuentas siguen necesitando atención. Prueba esa barrera con tus tareas reales y mantén preparados la detección y la respuesta para lo que quede fuera de ella.
¿Necesitas una sesión aislada para tu próxima tarea?
Abre un navegador aislado desde el que ya usas y ponte manos a la obra.
Iniciar una sesiónSin instalar otro navegador • Las funciones dependen del plan


