
Un lien dans une facture peut être le premier maillon d'une attaque : il peut mener à une fausse page de connexion, à un téléchargement malveillant ou à un site qui exploite une faille du navigateur. Un rançongiciel peut aussi entrer par des identifiants volés ou un système exposé. Le clic compte, mais les dégâts dépendent surtout de ce qui se passe ensuite.
Une attaque réussie peut interrompre l'activité, exposer des données et imposer une remise en état coûteuse, même sans paiement de rançon. Ce guide examine les étapes possibles d'un incident, les coûts à anticiper et les mesures qui peuvent rompre la chaîne. La navigation distante aide sur un point précis : examiner un contenu web inconnu sans l'exécuter sur le poste de travail local.
Ce que font les groupes de rançongiciels
Un rançongiciel est un logiciel malveillant qui peut chiffrer des fichiers ou perturber l'accès aux systèmes. Certains groupes volent aussi des données et menacent de les publier, même sans rien chiffrer. La restauration peut passer par des sauvegardes saines, un outil de déchiffrement disponible ou la reconstruction des systèmes. Payer pour obtenir une clé n'est ni la seule voie ni une garantie de réussite.
Une variante peut bloquer l'écran de l'appareil sans chiffrer les fichiers. Dans une organisation, le risque majeur tient souvent à l'association d'une interruption des services, d'un vol de données et de doutes sur les systèmes encore fiables. L'ampleur dépend des accès obtenus par l'attaquant.
Certains groupes pratiquent le rançongiciel en tant que service : des affiliés mènent les intrusions avec des outils fournis par un autre groupe. L'extorsion peut mêler chiffrement et menace de publier des données volées. Le guide StopRansomware coordonné par la CISA décrit ces pratiques et plusieurs voies d'accès initial. Quand il y a un premier clic, il ne représente qu'une étape de l'intrusion.
Une chaîne d'attaque possible
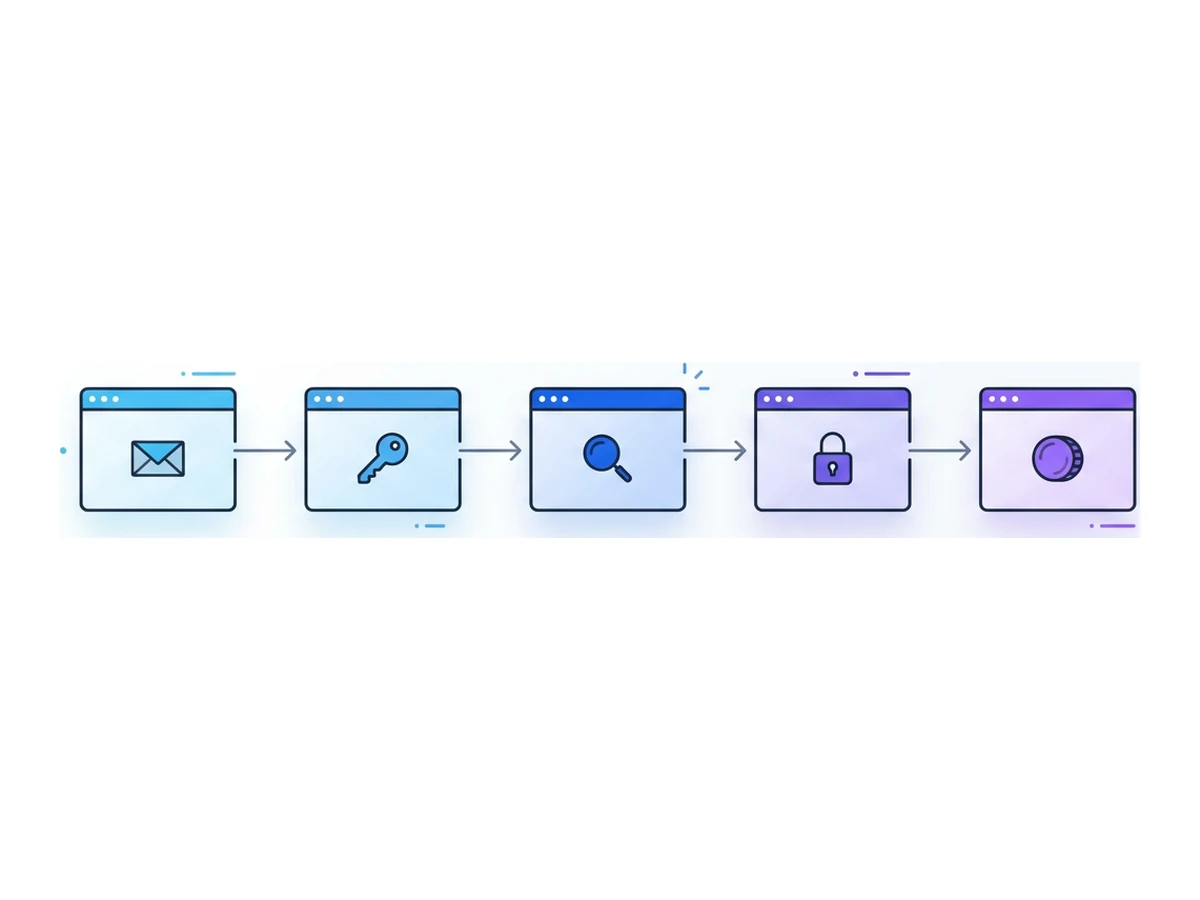
Tous les incidents ne suivent pas ces étapes ni ne commencent dans un navigateur. Cette séquence montre où différents contrôles peuvent interrompre une intrusion.
- 1
Accès initial
L'attaquant peut utiliser un message d'hameçonnage, une pièce jointe malveillante, des identifiants volés ou un service exposé présentant une faille connue. Un lien web n'est qu'une voie possible. - 2
Maintien de l'accès et extension des droits
Une fois entré, l'intrus peut installer des outils, utiliser des logiciels d'administration légitimes, voler d'autres identifiants ou chercher des droits plus étendus. La surveillance et le principe du moindre privilège limitent la portée d'un compte compromis. - 3
Repérage et éventuel vol de données
Certains groupes repèrent les systèmes et les sauvegardes avant de voler des données ; d'autres passent directement à la perturbation. Un vol crée des obligations distinctes d'information et de remédiation, même sans chiffrement. - 4
Perturbation ou chiffrement
L'attaquant peut chiffrer les systèmes accessibles, supprimer les sauvegardes à sa portée ou menacer de publier des fichiers volés. La segmentation et une détection rapide peuvent limiter les dégâts : ils ne touchent pas forcément tout le réseau et ne sont pas nécessairement irréversibles. - 5
Négociation et restauration
L'organisation isole les systèmes touchés, examine les preuves, restaure depuis des sauvegardes fiables quand c'est possible et détermine ses obligations de communication et de déclaration. Toute décision de paiement demande un avis juridique et une expertise en réponse aux incidents.
Les coûts au-delà de la rançon
La rançon n'est qu'une dépense possible. Dans son rapport 2025 sur le coût des violations de données, IBM indique une moyenne mondiale de 4,44 millions de dollars pour les violations étudiées, pas un coût moyen des rançongiciels. Coveware relève un paiement médian de 400 000 dollars parmi ses cas de rançongiciels du deuxième trimestre 2025 où une rançon a été payée. Ce sont deux échantillons et deux mesures différents : les additionner fausserait le coût d'un incident.
Une interruption d'activité peut peser plus lourd que la rançon pour une entreprise donnée. Elle peut perdre des ventes, manquer des livraisons, payer des heures supplémentaires ou fonctionner temporairement sans systèmes essentiels. La durée dépend des systèmes touchés, de la qualité des sauvegardes et du travail nécessaire pour rétablir la confiance dans l'environnement. Il n'existe pas de durée universelle fiable pour établir un budget.
L'enquête, l'aide de spécialistes, la remise en état des appareils et la restauration des données coûtent aussi de l'argent. Une violation peut entraîner des obligations contractuelles, légales et de notification, selon le lieu d'activité et les données exposées. La confiance est plus difficile à chiffrer : clients et partenaires peuvent demander des preuves avant de considérer les systèmes comme sûrs. Prévois ces postes séparément, sans te fonder sur un coût de reconstruction inventé ou une amende qui ne s'appliquerait pas.
Pourquoi les entreprises paient quand même
Le FBI déconseille de payer une rançon et rappelle que le paiement ne garantit pas la récupération des données. Pourtant, une organisation sous pression peut envisager cette option. Trois facteurs pèsent souvent dans la discussion.
Le premier est une restauration incertaine. Les sauvegardes sont moins utiles si personne n'a testé leur restauration ou si elles restent accessibles à l'attaquant. La CISA recommande des copies hors ligne et des essais réguliers. Une sauvegarde utilisable offre une solution autre que la promesse d'un criminel.
Le deuxième est la pression opérationnelle. Une interruption des services critiques ou d'activités sensibles au temps peut causer de graves dommages. Le plan de reprise doit préciser quels services restaurer en priorité et comment travailler pendant la panne, avant qu'une crise n'impose des choix hâtifs.
Le troisième est l'extorsion de données. Si des fichiers ont été copiés, restaurer les systèmes ne récupère pas ces copies. Payer ne garantit ni leur suppression ni l'absence de publication. La réponse doit tenir compte du confinement, des personnes concernées et des obligations de déclaration, même lorsqu'aucune clé de déchiffrement n'est en jeu.
Les mesures qui réduisent le risque
Aucune mesure ne couvre toutes les voies d'entrée. La CISA recommande de se protéger contre l'hameçonnage, les identifiants volés et les services exposés, tout en préparant la restauration. Les trois pratiques suivantes agissent à différents maillons et doivent s'ajouter aux correctifs et à une authentification solide.
Séparer les contenus web à risque. Les équipes qui examinent des liens inconnus peuvent les ouvrir dans un navigateur distant, où le code actif de la page s'exécute à l'écart du poste de travail local. Cela peut réduire une voie d'exposition, mais une fausse page peut toujours recueillir des identifiants, un fichier téléchargé peut être dangereux s'il est transféré sur l'appareil local, et les mots de passe volés ou les serveurs vulnérables contournent cette mesure.
Limiter les déplacements et les détecter. N'accorde aux comptes que les accès nécessaires et sépare les systèmes critiques quand c'est possible. Surveille les accès et les fichiers inhabituels, puis donne aux équipes un moyen d'isoler rapidement les systèmes touchés. La segmentation limite la portée d'une intrusion ; la surveillance n'aide que si quelqu'un peut réagir aux alertes.
S'entraîner à restaurer les sauvegardes. Conserve des copies protégées des données essentielles et teste la restauration selon un rythme adapté à l'entreprise. Mesure le temps réellement nécessaire pour rétablir les systèmes prioritaires. Une copie hors ligne ou autrement protégée n'est utile que si elle fonctionne et si l'équipe sait reconstruire l'environnement autour d'elle.
Examiner les liens inconnus
Des salariés doivent parfois examiner des liens dans des factures, contrats ou avis de livraison. Une bonne procédure leur indique quand vérifier l'expéditeur par un moyen connu, quand signaler le message et comment examiner une page si c'est nécessaire. Un navigateur distant peut aider pour cette dernière étape.
Dans Browser.lol, démarre une session et saisis l'adresse inconnue dans le navigateur distant. Évite de te connecter, d'envoyer des données sensibles ou de transférer un fichier téléchargé sur le poste de travail avant d'avoir évalué sa source. Si tu dois conserver une preuve, ne capture que le nécessaire et vérifie qu'elle n'expose pas de données personnelles. Browser.lol n'enregistre pas automatiquement de vidéo et ne détermine pas si un fichier est malveillant. Une session temporaire et un profil enregistré ne conservent pas les données de la même manière ; le service et le site visité peuvent garder des traces après la fin de la session.
Réagir à un incident
Se préparer facilite la réaction face à un rançongiciel ou à une extorsion de données présumée. Suis le plan de réponse aux incidents de l'organisation et adapte-le à ce que les équipes peuvent confirmer.
Identifie les systèmes touchés et isole-les pour limiter la propagation. Mobilise l'équipe de réponse aux incidents et les juristes compétents. Préserve les journaux et les preuves volatiles disponibles avant la reconstruction, lorsque cela peut se faire sans danger. La liste de contrôle de la CISA montre que le confinement, la collecte de preuves et la restauration exigent des décisions coordonnées.
Tiens la direction et les équipes concernées informées selon le plan de communication prévu. Détermine les obligations de notification avec les juristes, en fonction de l'incident et du pays : tous les clients ou régulateurs ne reçoivent pas forcément le même message au même moment. Note les faits observés, les décisions et les systèmes restaurés pour disposer d'une chronologie fiable.
Un exemple de plan sur 21 jours
Profite de ces trois semaines pour désigner des responsables et tester une procédure limitée. Un programme complet contre les rançongiciels prend plus de temps et dépend de l'organisation.
Jours 1 à 7 : repérer les expositions
Examine les messages suspects récents et les façons dont le personnel rencontre des sites ou fichiers inconnus. Demande aux équipes finance, RH et assistance quels échanges externes ne peuvent pas simplement être bloqués. Repère les systèmes et comptes auxquels elles accèdent, puis choisis un petit groupe pour tester la navigation distante lors de l'examen de liens.
Jours 8 à 14 : tester les contrôles
Exerce-toi à vérifier les expéditeurs, à signaler les liens suspects et à ouvrir un lien choisi dans une session distante, sans saisir d'identifiants ni transférer de fichiers sur l'appareil local. Vérifie aussi l'authentification résistante à l'hameçonnage, les limites d'accès, la surveillance des postes et la restauration d'une sauvegarde protégée pour ces équipes.
Jours 15 à 21 : revoir et étendre
Organise un exercice sur table autour d'une facture suspecte ou d'identifiants volés. Note où l'équipe a hésité, qui peut isoler un système et combien de temps la restauration de test a pris. Améliore la procédure avant de l'étendre à d'autres équipes. Communique des résultats mesurables à la direction, sans supposer que la navigation distante réduira les primes d'assurance.
Moyenne mondiale IBM 2025 des violations étudiées, pas seulement des rançongiciels
Rançon payée médiane selon Coveware au deuxième trimestre 2025, parmi ses cas avec paiement
Le FBI rappelle que payer ne garantit pas la récupération des données
Un clic ne doit pas tourner à la crise
Un clic suspect peut être le début d'une attaque, mais n'explique pas à lui seul un incident de rançongiciel. Donne aux équipes un moyen clair de vérifier ou signaler les contenus inconnus. Protège aussi les identifiants, les systèmes et les sauvegardes si un attaquant trouve une autre voie d'accès. Répète la réponse avant qu'une crise n'impose des décisions sous pression.
Quand le prochain lien douteux arrive, l'équipe doit savoir s'il faut le signaler, vérifier l'expéditeur ou l'examiner dans un navigateur distant. Browser.lol peut aider à cet examen. Il ne peut ni déterminer si un site est honnête, ni éliminer tous les risques liés aux fichiers et aux identifiants, ni remplacer un plan de reprise éprouvé.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre


