
Um link numa fatura pode ser o primeiro passo de um ataque: pode levar a uma falsa página de início de sessão, a um ficheiro malicioso ou a um site que explora uma falha do navegador. O ransomware também pode entrar por credenciais roubadas ou sistemas expostos. O clique importa, mas os danos costumam depender do que acontece depois.
Um ataque bem-sucedido pode interromper operações, expor dados e exigir uma recuperação dispendiosa, mesmo que não seja pago qualquer resgate. Este guia percorre as fases possíveis de um incidente, os custos para os quais uma empresa se deve preparar e os controlos que podem travar o ataque. A navegação remota ajuda numa parte do problema: examinar conteúdo web desconhecido longe do dispositivo de trabalho local.
O que fazem os grupos de ransomware
O ransomware é software malicioso que pode cifrar ficheiros ou impedir o acesso a sistemas. Alguns grupos também roubam dados e ameaçam publicá-los sem sequer cifrar nada. A recuperação pode ser feita com cópias de segurança íntegras, ferramentas de decifração disponíveis ou reconstrução dos sistemas. Pagar por uma chave não é a única opção nem garante o sucesso.
Uma variante bloqueia o ecrã do dispositivo em vez de cifrar os ficheiros. Numa organização, porém, a maior preocupação costuma ser a combinação de serviços interrompidos, informação roubada e incerteza sobre que sistemas continuam a ser fiáveis. O impacto exato depende do acesso obtido pelo atacante.
Alguns grupos usam o modelo de ransomware como serviço: afiliados realizam as intrusões com ferramentas fornecidas por outros operadores. A extorsão pode combinar cifragem e ameaças de publicar dados roubados. O guia StopRansomware coordenado pela CISA descreve estas práticas e várias formas de acesso inicial. Quando existe um primeiro clique, ele é apenas uma fase da intrusão.
Uma cadeia de ataque possível
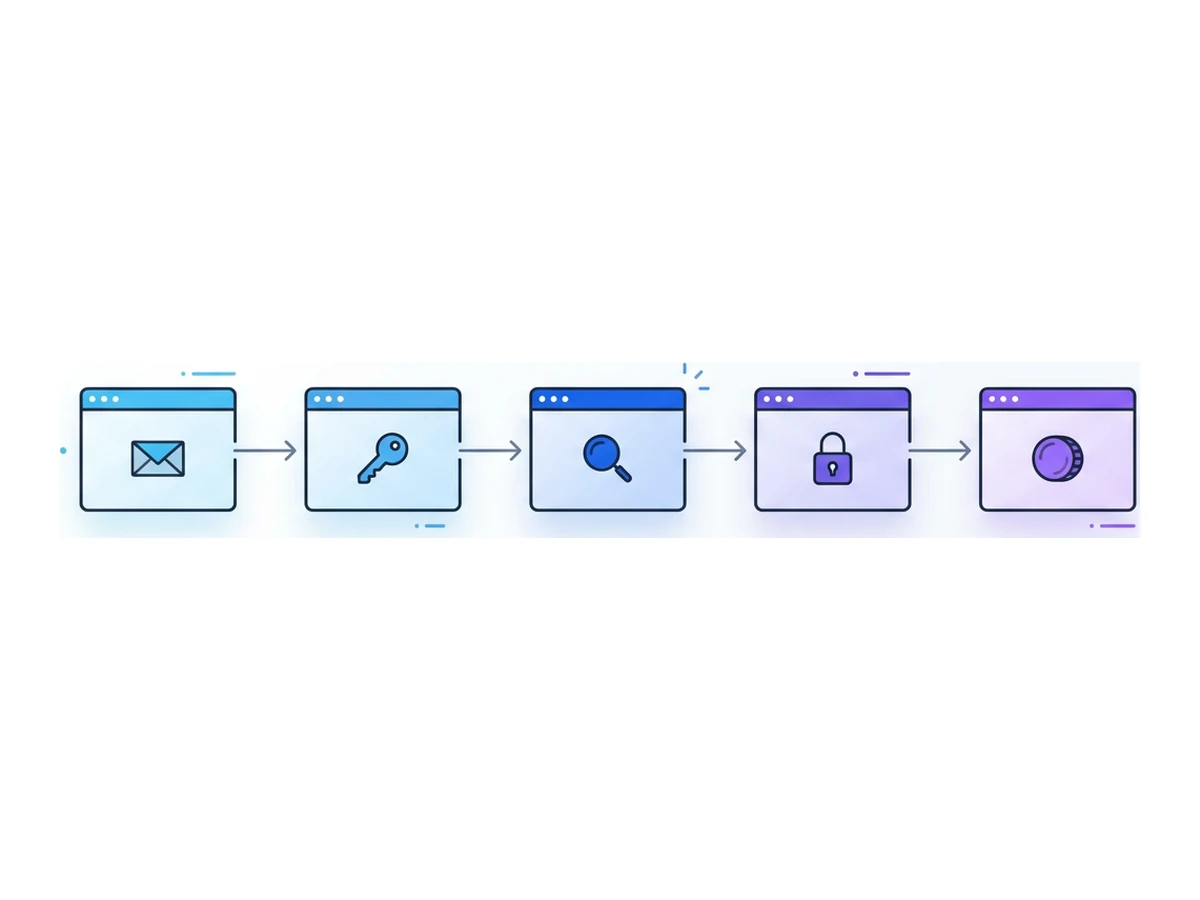
Nem todos os incidentes seguem estas etapas ou começam num navegador. A sequência mostra onde diferentes controlos podem interromper uma intrusão.
- 1
Acesso inicial
O atacante pode usar phishing, um anexo malicioso, credenciais roubadas ou um serviço exposto com uma falha conhecida. Os links web são uma via possível, não a explicação para todos os casos. - 2
Manutenção e expansão do acesso
Depois de entrar, o intruso pode instalar ferramentas, usar software legítimo de administração, roubar mais credenciais ou procurar privilégios superiores. Monitorização e acesso de menor privilégio limitam o alcance de uma conta comprometida. - 3
Reconhecimento e possível roubo de dados
Alguns grupos identificam sistemas e cópias de segurança antes de roubar dados; outros passam diretamente à perturbação. O roubo de dados cria preocupações próprias de comunicação e recuperação, mesmo sem cifragem. - 4
Perturbação ou cifragem
O atacante pode cifrar sistemas acessíveis, apagar cópias de segurança ao seu alcance ou ameaçar publicar ficheiros roubados. Segmentação e deteção atempada podem limitar os danos, que não afetam necessariamente toda a rede nem são sempre irreversíveis. - 5
Negociação e recuperação
A organização isola os sistemas afetados, avalia as provas, repõe dados a partir de cópias fiáveis quando possível e decide como comunicar e cumprir eventuais deveres de notificação. Qualquer decisão de pagar exige aconselhamento jurídico e apoio de especialistas em resposta a incidentes.
Custos para além do resgate
O resgate é apenas uma possível despesa. O relatório de 2025 da IBM sobre o custo das violações de dados aponta uma média mundial de 4,44 milhões de dólares entre as violações estudadas, não um custo médio de ataques de ransomware. A Coveware registou um pagamento mediano de 400 mil dólares nos seus casos de ransomware do segundo trimestre de 2025 em que houve pagamento. São amostras e medidas diferentes; somá-las deturparia o custo de um incidente.
A paragem da atividade pode ser o maior custo prático para uma empresa. Pode perder vendas, falhar entregas, pagar horas extraordinárias ou ficar temporariamente sem sistemas essenciais. A duração depende dos sistemas afetados, da qualidade das cópias de segurança e do trabalho necessário para voltar a confiar no ambiente. Não existe uma duração universal fiável para planear.
Investigação, especialistas, reconstrução de dispositivos e reposição de dados também custam dinheiro. Uma violação de dados pode criar obrigações contratuais, legais e de notificação, consoante o país e as informações expostas. A confiança é mais difícil de medir: clientes e parceiros podem querer provas de que os sistemas voltaram a ser seguros. Orçamenta estas categorias em separado, sem recorrer a custos médios inventados ou coimas que podem nem ser aplicáveis.
Porque é que as empresas pagam mesmo assim
O FBI desaconselha o pagamento de resgates e avisa que pagar não garante a recuperação. Ainda assim, uma organização sob pressão pode ponderá-lo. Três fatores costumam pesar nessa decisão.
O primeiro é a recuperação incerta. As cópias de segurança são menos úteis se a reposição nunca foi testada ou se o atacante lhes consegue aceder. A CISA recomenda cópias offline e testes regulares de recuperação. Uma cópia utilizável oferece uma alternativa à promessa de um criminoso.
O segundo é a pressão operacional. Serviços críticos e atividades sensíveis ao tempo podem sofrer danos graves durante uma paragem. O plano de recuperação deve definir que serviços repor primeiro e como continuar a operar durante a falha, antes de uma crise impor decisões precipitadas.
O terceiro é a extorsão de dados. Se os ficheiros foram copiados, repor sistemas não recupera essas cópias. Pagar não garante que os dados roubados sejam apagados ou não publicados. A resposta tem de abranger contenção, pessoas afetadas e deveres de notificação, com ou sem chave de decifração.
Medidas que reduzem o risco
Nenhum controlo cobre todas as vias de entrada. As recomendações da CISA incluem proteção contra phishing, credenciais roubadas e serviços expostos, além de planos de recuperação testados. As três práticas seguintes atuam em fases diferentes e devem acompanhar a aplicação de atualizações e uma autenticação forte.
Separar conteúdo web de maior risco. As equipas que analisam links desconhecidos podem abri-los num navegador remoto, onde o código da página corre longe do dispositivo de trabalho local. Isso pode reduzir uma via de exposição, mas uma página falsa pode recolher credenciais, um ficheiro descarregado pode ser perigoso se for transferido para o dispositivo local e esta medida não protege contra palavras-passe roubadas ou servidores vulneráveis.
Limitar a propagação e detetá-la. Dá às contas apenas os acessos necessários e separa os sistemas críticos quando possível. Monitoriza acessos e atividade de ficheiros invulgares e permite que a equipa isole rapidamente os sistemas afetados. A segmentação limita o alcance da intrusão; a monitorização só é útil se alguém puder agir perante um alerta.
Ensaiar a reposição das cópias de segurança. Mantém cópias protegidas dos dados essenciais e testa a recuperação com a frequência adequada à empresa. Mede o tempo real de reposição dos sistemas prioritários. Uma cópia offline ou protegida de outra forma só ajuda se funcionar e a organização souber reconstruir o ambiente à sua volta.
Como examinar links desconhecidos
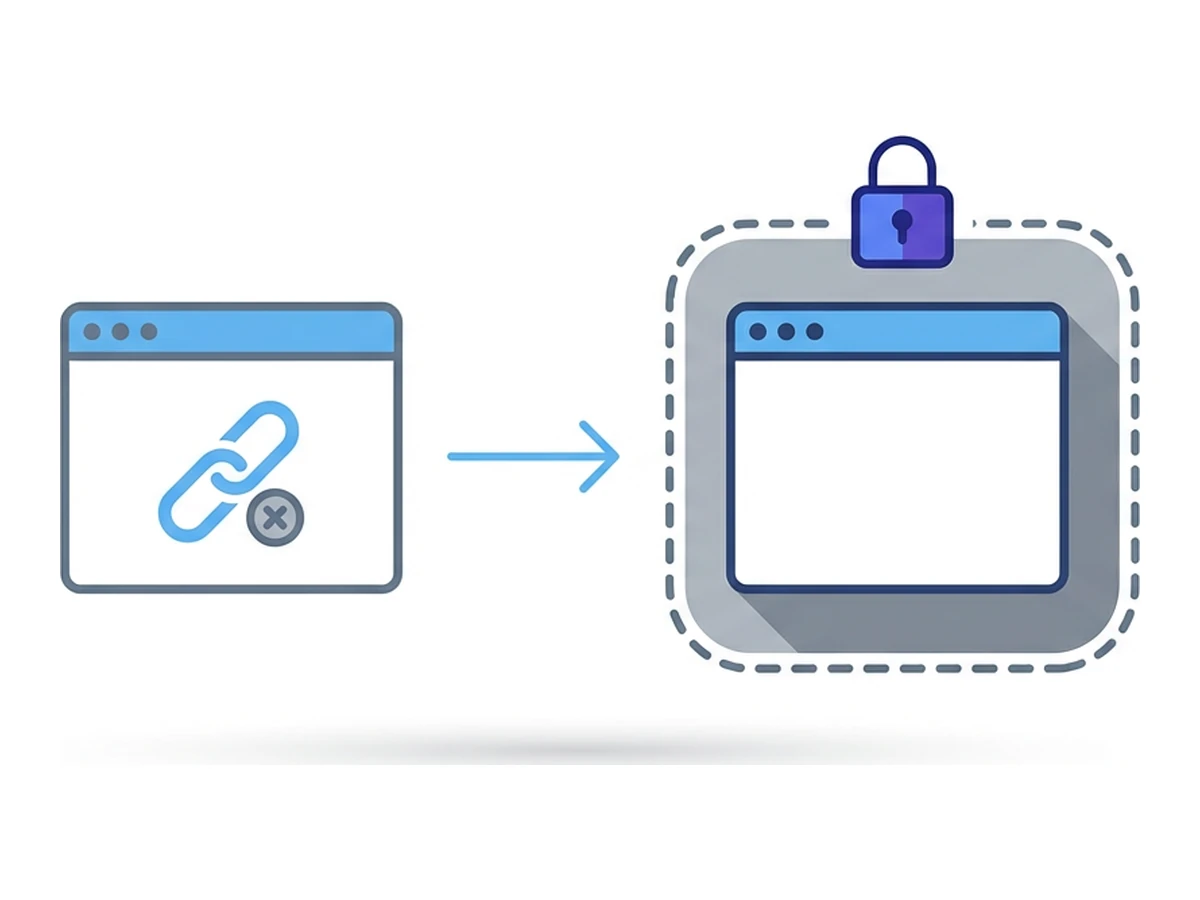
Os colaboradores podem precisar de analisar links em faturas, contratos ou avisos de envio. Uma boa instrução indica quando confirmar o remetente por um contacto conhecido, quando comunicar a mensagem e como examinar a página se isso for necessário. Um navegador remoto pode ajudar nesta última etapa.
No Browser.lol, inicia uma sessão e escreve o endereço desconhecido no navegador remoto. Evita iniciar sessão, enviar dados sensíveis ou passar um ficheiro descarregado para o dispositivo de trabalho antes de avaliar a origem. Se precisares de uma prova, regista apenas o necessário e verifica se expõe dados pessoais. O Browser.lol não grava vídeo automaticamente nem determina se um ficheiro é malicioso. Sessões temporárias e perfis guardados conservam dados de formas diferentes; o serviço e o site visitado podem manter registos depois de a sessão terminar.
Como responder a um incidente
A preparação facilita a resposta quando se suspeita de ransomware ou extorsão de dados. Segue o plano de resposta da organização e adapta-o ao que os responsáveis conseguem confirmar.
Identifica os sistemas afetados e isola-os para limitar a propagação. Envolve a equipa de resposta a incidentes e os juristas adequados. Preserva os registos disponíveis e as provas voláteis antes de reconstruir, quando for seguro fazê-lo. A lista de verificação da CISA explica que contenção, recolha de provas e recuperação exigem decisões coordenadas.
Mantém a direção e as equipas afetadas informadas segundo o plano de comunicação aprovado. Determina com apoio jurídico os deveres de notificação para aquele incidente e jurisdição; não assumas que todos os clientes ou reguladores recebem a mesma mensagem ou que existe um prazo fixo. Regista o que foi observado, decidido e reposto para que a investigação e a análise posterior tenham uma cronologia fiável.
Um exemplo de plano de 21 dias
Usa estas três semanas para atribuir responsáveis e testar um processo limitado. Um programa completo contra o ransomware demora mais e depende da organização.
Dias 1 a 7: identificar exposições
Revê mensagens suspeitas recentes e as formas como os colaboradores encontram sites ou ficheiros desconhecidos. Pergunta às equipas de finanças, recursos humanos e apoio que tarefas externas não podem simplesmente bloquear. Identifica os sistemas e contas a que acedem e escolhe um grupo pequeno para testar a análise de links num navegador remoto.
Dias 8 a 14: testar os controlos
Pratica a verificação do remetente, a comunicação de links suspeitos e a abertura de um link selecionado numa sessão remota, sem introduzir credenciais nem transferir ficheiros para o dispositivo local. Confirma também que a autenticação resistente a phishing, os limites de acesso, a monitorização dos dispositivos e a reposição de uma cópia protegida funcionam para as mesmas equipas.
Dias 15 a 21: rever e alargar
Faz um exercício de simulação com uma fatura suspeita ou credenciais roubadas. Regista onde a equipa hesitou, quem pode isolar um sistema e quanto demorou a reposição de teste. Atualiza o processo antes de o alargares a outras equipas. Apresenta resultados mensuráveis à direção, sem assumir que a navegação remota altera os prémios do seguro.
Média mundial IBM 2025 entre violações de dados estudadas, não apenas ataques de ransomware
Pagamento de resgate mediano nos casos pagos da Coveware no segundo trimestre de 2025
O FBI alerta que pagar pode não recuperar os dados
Um clique não tem de se tornar uma crise
Um clique suspeito pode iniciar um ataque, mas não explica, por si só, um incidente de ransomware. Dá às pessoas uma forma clara de verificar ou comunicar conteúdos desconhecidos e protege credenciais, sistemas e cópias de segurança caso o atacante encontre outra via. Treina a resposta antes de um incidente obrigar a decidir sob pressão.
Quando chegar o próximo link duvidoso, a equipa deve saber se o comunica, se confirma o remetente ou se o examina num navegador remoto. O Browser.lol pode apoiar essa análise. Não determina se um site é honesto, não elimina todos os riscos de ficheiros e credenciais e não substitui um plano de recuperação ensaiado.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano


