
Ein Link in einer Rechnung kann der erste Schritt eines Angriffs sein: Er kann zu einer gefälschten Anmeldeseite, einem schädlichen Download oder einer Website führen, die eine Browserlücke ausnutzt. Ransomware kann aber auch über gestohlene Zugangsdaten oder öffentlich erreichbare Schwachstellen ins Unternehmen gelangen. Ein Klick kann wichtig sein. Der Schaden hängt meist davon ab, was danach geschieht.
Ein erfolgreicher Angriff kann den Betrieb unterbrechen, Daten offenlegen und eine aufwendige Wiederherstellung erfordern, auch wenn niemand Lösegeld zahlt. Dieser Leitfaden zeigt mögliche Phasen eines Vorfalls, Kosten, mit denen ein Unternehmen rechnen sollte, und Kontrollen, die den Ablauf unterbrechen können. Entferntes Surfen hilft bei einem Teil des Problems: Unbekannte Webinhalte lassen sich getrennt vom lokalen Arbeitsgerät prüfen.
Was Ransomware-Angreifer tun
Ransomware ist Schadsoftware, die Dateien verschlüsseln oder den Zugang zu Systemen stören kann. Manche Angreifer stehlen zusätzlich Daten und drohen mit deren Veröffentlichung, auch ohne etwas zu verschlüsseln. Die Wiederherstellung kann über saubere Backups, verfügbare Entschlüsselungswerkzeuge oder den Neuaufbau von Systemen erfolgen. Für einen Schlüssel zu zahlen ist weder der einzige Weg noch eine Erfolgsgarantie.
Eine andere Variante sperrt die Bedienung eines Geräts, statt Dateien zu verschlüsseln. Für Unternehmen wiegen oft die Kombination aus unterbrochenen Diensten, gestohlenen Informationen und der Unsicherheit über weiterhin vertrauenswürdige Systeme schwerer. Wie gross der Schaden ist, hängt von den erlangten Zugriffsrechten ab.
Manche Gruppen arbeiten mit Ransomware als Dienstleistung: Partner führen Angriffe mit Werkzeugen eines Betreibers aus. Die Erpressung kann Verschlüsselung und die Drohung verbinden, gestohlene Daten zu veröffentlichen. Der gemeinsame StopRansomware-Leitfaden unter Führung der CISA beschreibt solche Muster und mehrere Wege zum Erstzugriff. Falls ein Klick beteiligt ist, ist er nur eine Phase des Angriffs.
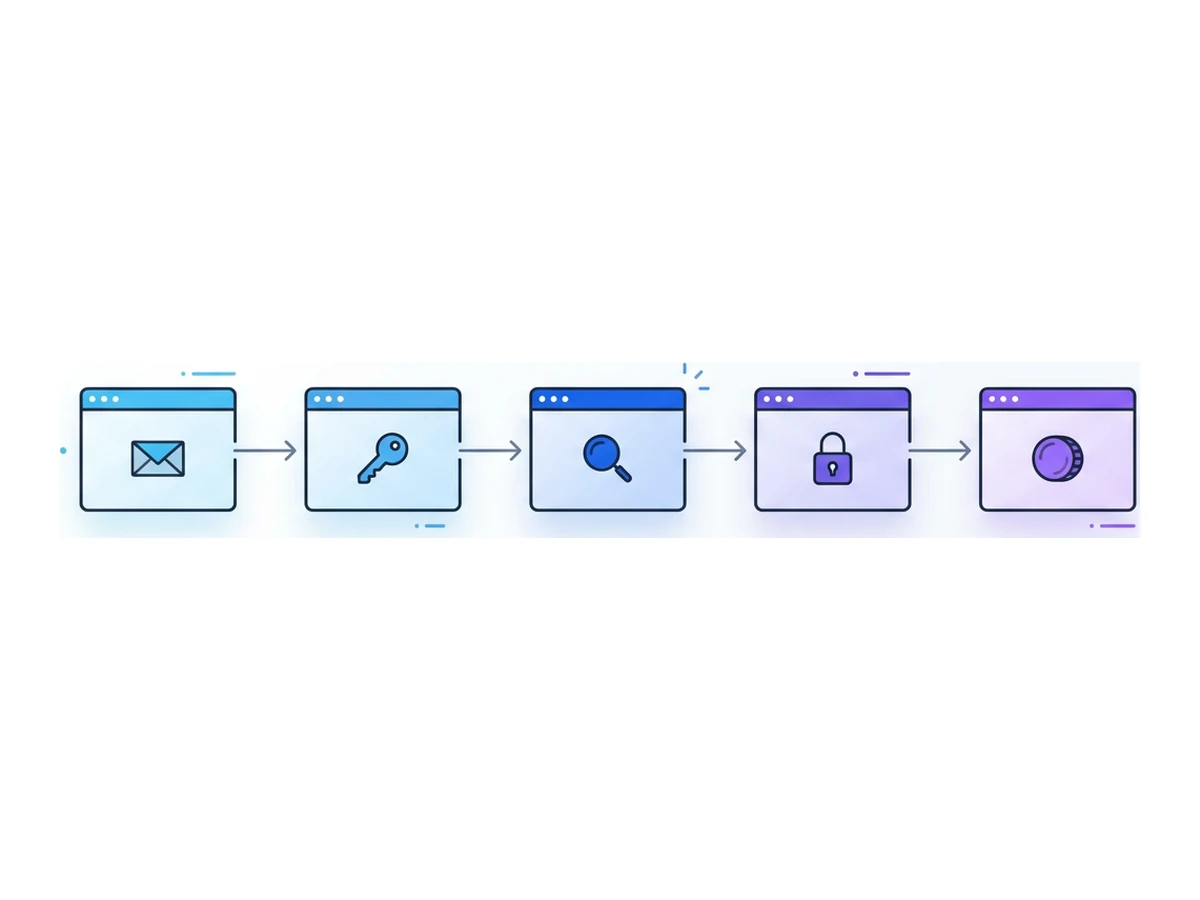
Ein möglicher Ablauf eines Ransomware-Angriffs
Nicht jeder Vorfall folgt diesen Schritten oder beginnt im Browser. Die Abfolge zeigt, an welchen Stellen unterschiedliche Massnahmen einen Angriff unterbrechen können.
- 1
Erstzugriff
Angreifer können Phishing, schädliche Anhänge, gestohlene Zugangsdaten oder einen öffentlich erreichbaren Dienst mit bekannter Schwachstelle nutzen. Weblinks sind ein möglicher Zugang, nicht die Erklärung für jeden Vorfall. - 2
Zugriff festigen und ausweiten
Nach dem Eindringen können sie Werkzeuge installieren, legitime Verwaltungssoftware nutzen, weitere Zugangsdaten stehlen oder höhere Rechte anstreben. Überwachung und sparsam vergebene Rechte begrenzen, was ein kompromittiertes Konto erreichen kann. - 3
Erkundung und möglicher Datendiebstahl
Manche Gruppen untersuchen Systeme und Backups, bevor sie Daten stehlen. Andere gehen direkt zur Störung über. Datendiebstahl schafft eigene Melde- und Wiederherstellungsfragen, auch wenn nichts verschlüsselt wird. - 4
Störung oder Verschlüsselung
Angreifer können erreichbare Systeme verschlüsseln, zugängliche Backups löschen oder mit der Veröffentlichung gestohlener Dateien drohen. Segmentierung und frühe Erkennung können den Umfang begrenzen. Der Schaden erfasst nicht automatisch das ganze Netzwerk und ist nicht zwangsläufig dauerhaft. - 5
Entscheidungen und Wiederherstellung
Das Unternehmen trennt betroffene Systeme, wertet Beweise aus, stellt nach Möglichkeit vertrauenswürdige Backups wieder her und klärt Kommunikation und Meldepflichten. Für eine Entscheidung über eine Zahlung braucht es rechtliche und fachliche Beratung.
Kosten über das Lösegeld hinaus
Lösegeld ist nur ein möglicher Kostenposten. Der IBM-Bericht zu Datenpannen von 2025 nennt weltweit durchschnittlich 4,44 Millionen US-Dollar für die untersuchten Datenpannen. Das ist kein Durchschnitt für Ransomware-Vorfälle. Coveware meldete für seine Ransomware-Fälle mit Zahlung im zweiten Quartal 2025 einen Median von 400'000 US-Dollar. Die Zahlen beruhen auf unterschiedlichen Stichproben und Grössen. Sie zu addieren würde die Kosten eines Vorfalls falsch darstellen.
Für ein einzelnes Unternehmen kann der Betriebsausfall der grösste praktische Kostenposten sein. Umsätze können ausfallen, Liefertermine platzen, Überstunden entstehen und wichtige Systeme vorübergehend fehlen. Die Dauer hängt von den betroffenen Systemen, der Qualität der Backups und der Arbeit ab, die nötig ist, um der Umgebung wieder vertrauen zu können. Eine allgemeingültige Ausfalldauer taugt nicht als Planungswert.
Untersuchung, fachliche Unterstützung, Neuaufbau von Geräten und Wiederherstellung von Daten kosten ebenfalls. Eine Datenpanne kann je nach Standort des Unternehmens und Art der betroffenen Daten vertragliche, rechtliche und Meldepflichten auslösen. Vertrauen lässt sich schwerer beziffern: Kunden und Partner können Nachweise verlangen, dass die Systeme wieder sicher sind. Plane diese Kategorien getrennt, statt mit einem erfundenen Durchschnitt für den Neuaufbau oder einem möglicherweise unzutreffenden Bussgeld zu rechnen.
Warum Firmen trotzdem zahlen
Das FBI unterstützt Lösegeldzahlungen nicht und warnt, dass eine Zahlung die Wiederherstellung nicht garantiert. Unter Druck erwägen Unternehmen sie dennoch. Drei Faktoren prägen solche Gespräche.
Der erste ist eine unsichere Wiederherstellung. Backups helfen weniger, wenn die Wiederherstellung nie getestet wurde oder Angreifer auf die Kopien zugreifen können. Die CISA empfiehlt getrennt aufbewahrte Backups und regelmässige Wiederherstellungstests. Ein funktionierendes Backup bietet eine Alternative zum Versprechen der Erpresser.
Der zweite ist betrieblicher Druck. Kritische Dienste und zeitabhängige Abläufe können durch Ausfälle schwer beeinträchtigt werden. Ein Wiederherstellungsplan sollte vor einer Krise festlegen, welche Dienste zuerst zurückkehren und wie der Betrieb bis dahin weiterläuft.
Der dritte ist Erpressung mit Daten. Wenn Dateien kopiert wurden, holt die Wiederherstellung der Systeme diese Kopien nicht zurück. Eine Zahlung garantiert weder das Löschen noch die Geheimhaltung gestohlener Daten. Die Reaktion muss Eindämmung, betroffene Personen und mögliche Meldepflichten berücksichtigen, unabhängig von einer Verschlüsselung.
Massnahmen zur Begrenzung des Ransomware-Risikos
Keine einzelne Massnahme deckt alle Zugangswege ab. Die CISA empfiehlt Schutz vor Phishing, gestohlenen Zugangsdaten und öffentlich erreichbaren Schwachstellen sowie erprobte Wiederherstellungspläne. Die folgenden drei Praktiken greifen an verschiedenen Stellen des Angriffs. Sicherheitsupdates und starke Anmeldung gehören ebenfalls dazu.
Unbekannte Webinhalte getrennt öffnen. Teams, die fremde Links prüfen, können sie in einem entfernten Browser öffnen. Der aktive Seitencode läuft dann getrennt vom lokalen Arbeitsgerät. Das kann einen Angriffsweg begrenzen. Eine gefälschte Seite kann trotzdem Zugangsdaten abfragen, eine auf das lokale Gerät übertragene Datei kann schädlich sein, und gestohlene Passwörter oder anfällige Server umgehen diese Massnahme.
Ausbreitung begrenzen und erkennen. Gib Konten nur die nötigen Rechte und trenne wichtige Systeme, wo es möglich ist. Überwache ungewöhnliche Zugriffe und Dateiaktivitäten. Das Einsatzteam muss betroffene Systeme rasch isolieren können. Segmentierung begrenzt den Schaden nach einem Einbruch; Warnsignale helfen nur, wenn jemand darauf reagieren kann.
Backups tatsächlich wiederherstellen. Bewahre geschützte Kopien wichtiger Daten auf und teste die Wiederherstellung in einem zum Betrieb passenden Rhythmus. Miss, wie lange die Wiederherstellung vorrangiger Systeme wirklich dauert. Eine offline aufbewahrte oder anderweitig geschützte Kopie nützt nur, wenn sie verwendbar ist und das Unternehmen weiss, wie es damit den Betrieb wiederherstellt.
Unbekannte Links prüfen
Mitarbeitende müssen gelegentlich Links in Rechnungen, Verträgen oder Versandmitteilungen prüfen. Ein brauchbarer Ablauf erklärt, wann sie den Absender über einen bekannten Kanal verifizieren, wann sie eine Nachricht melden und wie sie bei Bedarf eine Seite untersuchen. Ein entfernter Browser kann den letzten Schritt unterstützen.
Starte in Browser.lol eine Session und gib die unbekannte Adresse im entfernten Browser ein. Melde dich nicht an, lade keine vertraulichen Daten hoch und übertrage keine heruntergeladene Datei auf das Arbeitsgerät, bevor Quelle und Datei geprüft wurden. Falls du Belege brauchst, erfasse nur das Nötige und achte auf sichtbare persönliche Daten. Browser.lol bietet keine automatische Videoaufzeichnung und kein Urteil über Schadsoftware. Temporäre Sessions und gespeicherte Profile bewahren Daten unterschiedlich lange auf. Der Dienst und die besuchte Website können auch nach dem Session-Ende Aufzeichnungen behalten.
Bei einem Vorfall reagieren
Vorbereitung erleichtert das Handeln, wenn Ransomware oder Datenerpressung vermutet wird. Folge dem Notfallplan deiner Organisation und passe ihn an das an, was das Einsatzteam bestätigen kann.
Ermittle betroffene Systeme und trenne sie, um eine weitere Ausbreitung zu begrenzen. Beziehe das Einsatzteam und geeignete Rechtsberatung ein. Sichere verfügbare Protokolle und flüchtige Beweise vor einem Neuaufbau, sofern das sicher möglich ist. Die Checkliste der CISA zeigt, warum Eindämmung, Beweissicherung und Wiederherstellung abgestimmt werden müssen.
Informiere Führung und betroffene Teams nach dem vereinbarten Kommunikationsplan. Kläre mit Rechtsberatung anhand des Vorfalls und des geltenden Rechts, wem Meldungen geschuldet sind. Gehe nicht davon aus, dass Kunden und Behörden dieselbe Nachricht oder eine einheitliche Frist haben. Halte fest, was beobachtet, entschieden und wiederhergestellt wurde, damit Untersuchung und spätere Auswertung auf einer verlässlichen Zeitleiste beruhen.
Ein Beispiel für 21 Tage Planung
Nutze diese drei Wochen, um Zuständigkeiten zu klären und einen kleinen Ablauf zu testen. Ein vollständiges Ransomware-Schutzprogramm braucht länger und hängt von der Organisation ab.
Tag 1-7: Zugangswege erfassen
Sieh dir jüngste verdächtige Nachrichten und die Wege an, über die Mitarbeitende auf unbekannte Websites oder Dateien stossen. Frage Buchhaltung, Personalabteilung und Support, welche externen Abläufe sich nicht einfach sperren lassen. Ermittle erreichbare Systeme und Konten. Wähle eine kleine Gruppe, die entferntes Surfen bei der Linkprüfung testet.
Tag 8-14: Massnahmen testen
Übe, Absender zu verifizieren, verdächtige Links zu melden und einen ausgewählten Link in einer entfernten Session zu öffnen, ohne Zugangsdaten einzugeben oder Downloads lokal zu übertragen. Prüfe für dieselben Teams auch phishingresistente Anmeldung, Zugriffsbeschränkungen, Überwachung der Endgeräte und die Wiederherstellung eines geschützten Backups.
Tag 15-21: Auswerten und ausweiten
Spiele einen Vorfall mit gefälschter Rechnung oder gestohlenen Zugangsdaten am Tisch durch. Halte fest, wo das Team zögerte, wer ein System isolieren kann und wie lange die Wiederherstellung im Test dauerte. Verbessere den Ablauf, bevor weitere Teams ihn übernehmen. Teile messbare Ergebnisse mit der Führung. Gehe nicht davon aus, dass entferntes Surfen die Versicherungsprämie senkt.
IBM 2025: weltweiter Durchschnitt der untersuchten Datenpannen, nicht nur Ransomware
Coveware Q2 2025: Median der gezahlten Lösegelder in den eigenen Fällen mit Zahlung
Laut FBI garantiert eine Lösegeldzahlung die Wiederherstellung nicht
Ein Klick muss keine Krise werden
Ein verdächtiger Klick kann ein Einstieg sein, erklärt aber nicht allein einen Ransomware-Vorfall. Gib Mitarbeitenden einen klaren Weg, unbekannte Inhalte zu verifizieren oder zu melden. Sichere Zugangsdaten, Systeme und Backups auch für den Fall, dass Angreifer einen anderen Weg finden. Übe die Reaktion, bevor unter Zeitdruck entschieden werden muss.
Beim nächsten fragwürdigen Link sollte das Team wissen, ob es die Nachricht meldet, den Absender prüft oder die Seite in einem entfernten Browser betrachtet. Browser.lol kann diese Prüfung unterstützen. Der Dienst kann nicht feststellen, ob eine Website ehrlich ist, jedes Risiko durch Dateien oder Zugangsdaten verhindern oder einen erprobten Wiederherstellungsplan ersetzen.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Starte eine isolierte Session direkt im Web.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan


