
Un link in una fattura può essere il primo passo di un attacco: potrebbe portare a una falsa pagina di accesso, a un download malevolo o a un sito che sfrutta una vulnerabilità del browser. Il ransomware può entrare anche tramite credenziali rubate o sistemi esposti. Il clic conta, ma il danno dipende soprattutto da ciò che accade dopo.
Un attacco riuscito può fermare le attività, esporre dati e imporre un ripristino costoso anche senza pagare alcun riscatto. Vediamo quali fasi può attraversare, quali spese mettere in conto e dove intervenire per spezzare la catena. Il browser remoto aiuta in un punto preciso: esaminare contenuti web sconosciuti lontano dal dispositivo di lavoro.
Come agiscono i gruppi ransomware
Il ransomware è un programma malevolo che può cifrare i file o impedire l'accesso ai sistemi. Alcuni gruppi rubano anche dati e minacciano di pubblicarli senza cifrare nulla. Si può recuperare da backup integri, usare eventuali strumenti di decifrazione o ricostruire i sistemi: pagare per una chiave non è l'unica via e non garantisce il risultato.
Una variante che blocca lo schermo impedisce di usare un dispositivo senza cifrarne i file. Per un'azienda, però, il problema più ampio è spesso la combinazione di servizi interrotti, informazioni rubate e dubbi su quali sistemi siano ancora affidabili. L'impatto dipende dall'accesso ottenuto dagli aggressori.
Alcuni gruppi offrono il ransomware come servizio: gli affiliati conducono le intrusioni usando strumenti forniti da chi gestisce il servizio. L'estorsione può unire la cifratura alla minaccia di pubblicare i dati rubati. La guida StopRansomware coordinata da CISA descrive questi schemi e diverse vie d'ingresso. Il primo clic, quando c'è, è solo una fase dell'intrusione.
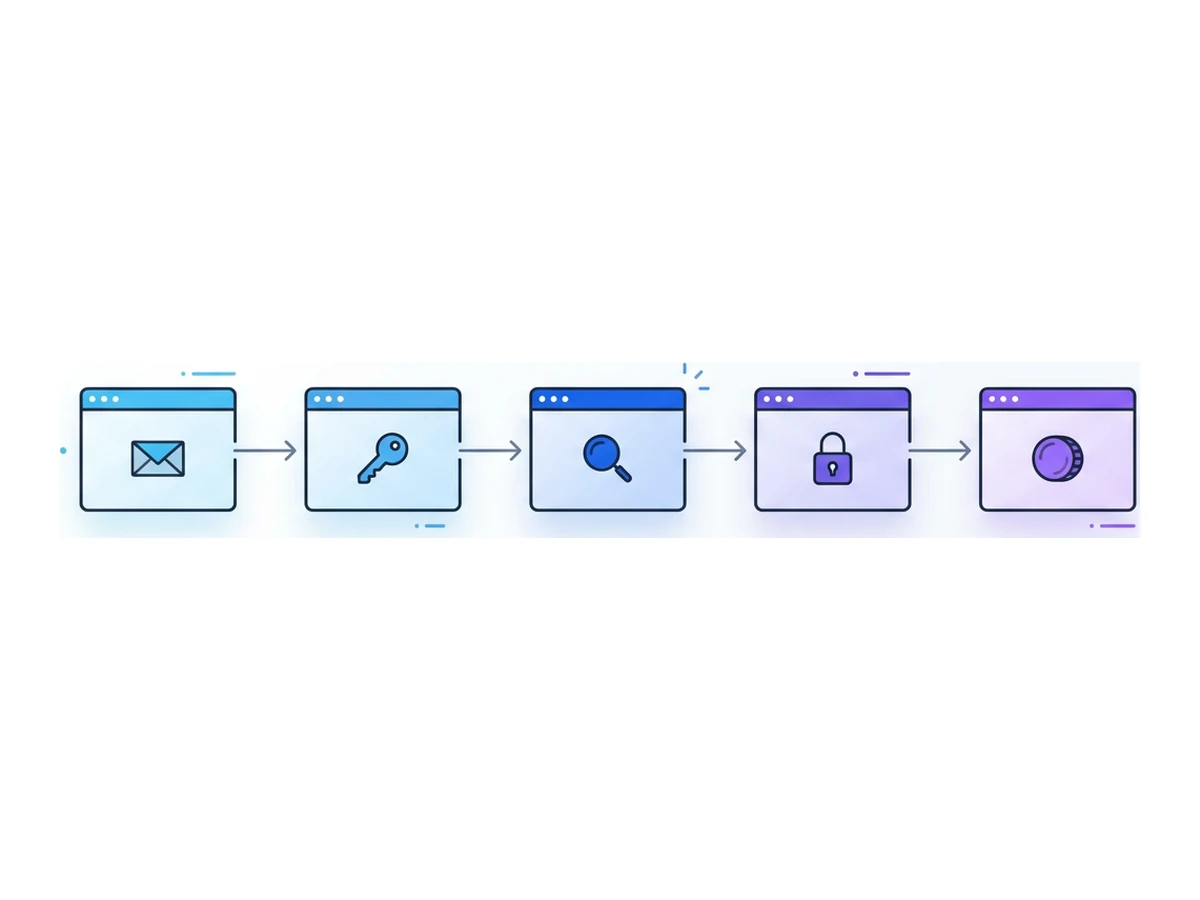
Una possibile sequenza di un attacco ransomware
Non tutti gli incidenti seguono questi passaggi o iniziano nel browser. Lo schema mostra dove misure diverse possono interrompere l'intrusione.
- 1
Accesso iniziale
Un aggressore può usare phishing, allegati malevoli, credenziali rubate o un servizio esposto con una vulnerabilità nota. I link sono una possibile via, non la spiegazione di ogni incidente. - 2
Persistenza e accesso più ampio
Dopo l'ingresso, l'intruso può installare strumenti, usare software di amministrazione legittimo, rubare altre credenziali o cercare privilegi maggiori. Monitoraggio e accessi limitati riducono ciò che un singolo account compromesso può raggiungere. - 3
Esplorazione e possibile furto di dati
Alcuni gruppi individuano sistemi e backup prima di copiare dati; altri passano subito a interrompere i servizi. Il furto apre problemi distinti di notifica e ripristino anche senza cifratura. - 4
Interruzione o cifratura
Gli aggressori possono cifrare i sistemi raggiungibili, cancellare backup accessibili o minacciare di pubblicare file rubati. Segmentazione e rilevamento tempestivo possono limitare i danni: non sono sempre estesi a tutta la rete né irreversibili. - 5
Gestione dell'incidente e ripristino
L'azienda isola i sistemi colpiti, valuta le prove, ripristina da backup affidabili quando possibile e decide come comunicare e adempiere agli obblighi di notifica. Ogni decisione sul pagamento richiede consulenza legale e degli specialisti.
I costi oltre il pagamento del riscatto
Un riscatto è solo una delle possibili spese. Il rapporto IBM 2025 sul costo delle violazioni dei dati indica una media globale di 4,44 milioni di dollari per le violazioni studiate, non per i soli attacchi ransomware. Coveware indica una mediana di 400.000 dollari tra i pagamenti rilevati nei casi gestiti nel secondo trimestre 2025. Sono campioni e misure diversi: sommarli darebbe un'immagine sbagliata del costo di un incidente.
Per una particolare azienda, l'interruzione delle attività può essere il costo più pesante: vendite perse, consegne in ritardo, straordinari o servizi essenziali temporaneamente indisponibili. La durata dipende dai sistemi colpiti, dalla qualità dei backup e dal lavoro necessario per tornare a fidarsi dell'ambiente. Non esiste una durata media valida per pianificare ogni incidente.
Anche indagini, assistenza specialistica, ricostruzione dei dispositivi e ripristino dei dati costano. Una violazione può comportare obblighi contrattuali, legali e di notifica, secondo il paese e le persone coinvolte. La fiducia è più difficile da misurare: clienti e partner potrebbero chiedere prove che i sistemi siano di nuovo affidabili. Metti in conto queste voci separatamente, senza ricorrere a una presunta spesa media di ricostruzione o a sanzioni che potrebbero non applicarsi.
Perché le aziende pagano comunque
L'FBI sconsiglia di pagare e avverte che il pagamento non garantisce il recupero. Un'azienda sotto pressione potrebbe comunque prenderlo in considerazione. Tre fattori influiscono spesso su questa valutazione.
Il primo è un ripristino incerto. I backup servono a poco se il ripristino non è stato provato o se le copie restano accessibili agli aggressori. CISA raccomanda copie offline e prove regolari. Un backup funzionante offre ai responsabili un'alternativa alla promessa dei criminali.
Il secondo è la pressione operativa. Un fermo può provocare danni gravi nei servizi essenziali o nelle attività vincolate dai tempi. Il piano di ripristino dovrebbe stabilire prima di una crisi quali servizi riattivare e come continuare a operare nel frattempo.
Il terzo è l'estorsione sui dati. Se sono stati copiati file, il ripristino dei sistemi non recupera quelle copie. Pagare non garantisce che i dati rubati vengano cancellati o restino segreti. La risposta deve occuparsi di contenimento, persone interessate e obblighi di notifica, anche senza una chiave di decifrazione.
Misure che riducono il rischio di ransomware
Nessuna misura copre tutte le vie d'ingresso. Le indicazioni di CISA affrontano phishing, credenziali rubate e servizi esposti, oltre al ripristino. Le tre pratiche seguenti intervengono su parti diverse dell'attacco e vanno affiancate ad aggiornamenti e autenticazione robusta.
Separare i contenuti web rischiosi.Chi esamina link sconosciuti può aprirli in un browser remoto, dove il codice della pagina viene eseguito lontano dal dispositivo di lavoro. Questo riduce una via di esposizione, ma una falsa pagina può comunque raccogliere credenziali, un file trasferito sul dispositivo può essere dannoso e password rubate o server vulnerabili aggirano questa misura.
Limitare gli spostamenti e rilevarli.Concedi a ogni account solo gli accessi necessari e separa i sistemi critici dove possibile. Controlla accessi insoliti e attività anomale sui file, poi prepara un modo rapido per isolare i sistemi colpiti. La segmentazione limita la portata dell'intrusione; il monitoraggio serve se qualcuno può reagire ai segnali.
Provare il ripristino dei backup.Conserva copie protette dei dati essenziali e verifica il recupero con una frequenza adatta all'attività. Misura il tempo realmente necessario per riattivare i sistemi prioritari. Una copia offline o altrimenti protetta aiuta solo se è utilizzabile e l'azienda sa come ricostruire il resto.
Come gestire i link sconosciuti
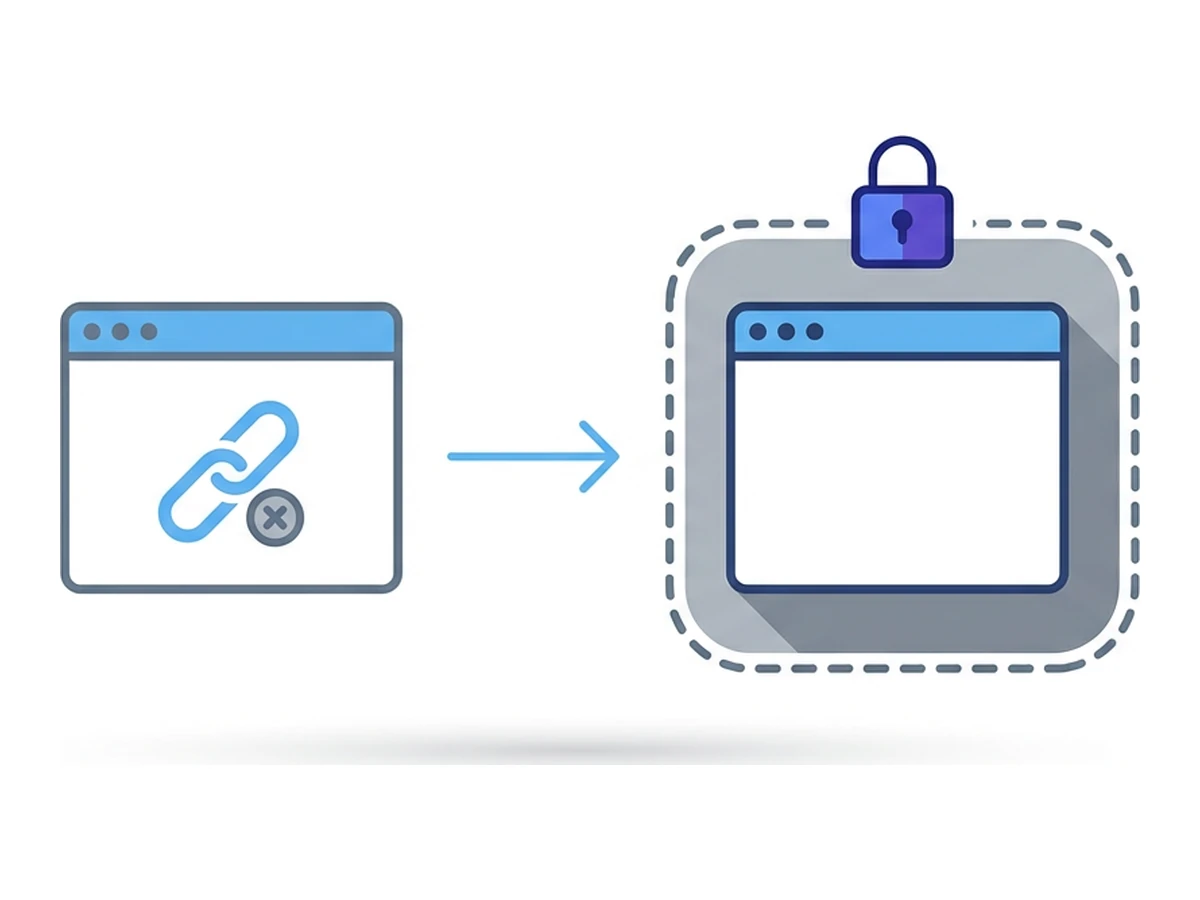
Fatture, contratti e avvisi di spedizione possono contenere link che il personale deve esaminare. Una procedura utile indica quando verificare il mittente attraverso un contatto già noto, quando segnalare il messaggio e come esaminare la pagina se il lavoro lo richiede. Il browser remoto può aiutare nell'ultimo passaggio.
Su Browser.lol avvia una sessione e inserisci l'indirizzo sconosciuto nel browser remoto. Non accedere con credenziali, caricare dati sensibili o trasferire un file scaricato sul dispositivo di lavoro prima di aver verificato la fonte e il file. Se servono prove, acquisisci solo il necessario e controlla che non compaiano dati personali. Browser.lol non offre registrazioni video automatiche né una diagnosi del malware. Una sessione temporanea e un profilo salvato conservano dati in modo diverso; servizio e sito visitato possono mantenere registri anche dopo la fine della sessione.
Come rispondere a un incidente
Prepararsi rende più facile agire quando si sospetta un attacco ransomware o un'estorsione sui dati. Segui il piano aziendale e adattalo a ciò che gli specialisti riescono ad accertare.
Individua i sistemi colpiti e isolali per limitare la diffusione. Coinvolgi chi gestisce gli incidenti e i consulenti legali competenti. Conserva registri e prove temporanee prima della ricostruzione, quando puoi farlo in sicurezza. La lista di controllo di CISA mostra perché contenimento, raccolta delle prove e ripristino richiedono decisioni coordinate.
Informa direzione e gruppi interessati secondo il piano di comunicazione approvato. Valuta con un consulente legale gli obblighi di notifica in base all'incidente e al paese: non tutti i clienti o le autorità ricevono necessariamente lo stesso avviso né vale sempre un termine fisso. Registra osservazioni, decisioni e operazioni di ripristino per ricostruire i fatti durante e dopo l'indagine.
Un esempio di piano in 21 giorni
Usa queste tre settimane per assegnare responsabilità e provare una procedura limitata. Un programma completo richiede più tempo e dipende dall'azienda.
Giorni 1-7: mappa le esposizioni
Rivedi i messaggi sospetti recenti e i modi in cui il personale incontra siti o file sconosciuti. Chiedi a contabilità, risorse umane e assistenza quali attività esterne non possono essere semplicemente bloccate. Individua sistemi e account accessibili a questi gruppi e scegli un piccolo gruppo per provare il browser remoto sui link.
Giorni 8-14: prova le misure
Esercitati a verificare i mittenti, segnalare i link sospetti e aprire un link scelto in una sessione remota, senza inserire credenziali o spostare download sul dispositivo locale. Verifica per gli stessi gruppi anche autenticazione resistente al phishing, limiti degli accessi, monitoraggio dei dispositivi e ripristino di un backup protetto.
Giorni 15-21: rivedi ed estendi
Simula un incidente legato a una fattura o a credenziali rubate. Annota dove il gruppo ha esitato, chi può isolare un sistema e quanto è durato il ripristino di prova. Aggiorna la procedura prima di estenderla ad altri gruppi. Condividi con la direzione risultati misurabili, senza presumere che il browser remoto riduca i premi assicurativi.
media IBM 2025 delle violazioni dei dati studiate, non dei casi ransomware
mediana Coveware Q2 2025 tra i riscatti effettivamente pagati
l'FBI avverte che pagare potrebbe non ripristinare i dati
Un clic non deve per forza diventare una crisi
Un clic sospetto è un possibile inizio, non la spiegazione completa di un attacco ransomware. Dai alle persone un modo chiaro per verificare o segnalare contenuti sconosciuti e proteggi credenziali, sistemi e backup anche se l'aggressore trova un'altra via. Prova la risposta prima di dover decidere sotto pressione.
Quando arriva il prossimo link dubbio, il gruppo dovrebbe sapere se segnalarlo, verificare il mittente o esaminarlo in un browser remoto. Browser.lol può aiutare nell'esame, ma non stabilisce se un sito è onesto, non elimina ogni rischio legato a file e credenziali e non sostituisce un piano di ripristino provato.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano


