
Un ordinateur de bibliothèque ou un portable emprunté est parfois le seul appareil disponible pour accéder à un compte. Il peut aussi conserver des données du navigateur ou exécuter des logiciels que tu ne peux pas vérifier. Pour un compte sensible, le choix le plus sûr reste un appareil que tu contrôles. Si tu n'en as pas, distingue les précautions qui réduisent les traces de celles qui ne suppriment pas les risques.
Un ordinateur partagé n'est pas forcément compromis, mais tu ne peux pas compter sur sa configuration. Un mot de passe, un code à usage unique ou une session ouverte peuvent être exposés de différentes façons. Ce guide distingue ces risques et montre où les fenêtres privées, les clés d'accès, la déconnexion et la navigation distante peuvent aider. Aucun de ces outils ne rend fiable un appareil local qui ne l'est pas.
Ce qui peut rester ou être observé
Ce que tu saisis. Un appareil local compromis peut enregistrer les frappes ou l'écran, y compris les mots de passe et les codes à usage unique. La CISA a signalé des logiciels espions du clavier sur des ordinateurs de centres d'affaires d'hôtels. C'est un risque possible, pas une affirmation que toutes les bornes publiques en sont équipées. Un navigateur distant ne cache pas ce que tu tapes au système local.
Identifiants enregistrés. Si tu acceptes d'enregistrer un mot de passe sur l'appareil d'autrui, il peut être accessible depuis ce profil ou son gestionnaire de mots de passe. La protection exacte dépend du navigateur et du compte système. Refuse ces propositions et évite de connecter ton gestionnaire de mots de passe ou ton profil de navigateur à une machine qui n'est pas sous ton contrôle.
Sessions et données locales. Les sites utilisent des cookies ou d'autres jetons pour maintenir une connexion. La déconnexion devrait invalider la session, mais les mises en œuvre varient, et un jeton volé peut rester utilisable jusqu'à sa révocation. L'OWASP explique comment le vol d'un cookie de session peut contourner une connexion sécurisée. Une fenêtre privée réduit l'historique et les données de site conservés à sa fermeture ; elle ne protège pas la session active sur un appareil compromis.
Presse-papiers et téléchargements. Tout ce que tu copies ou télécharges passe par l'appareil local et peut être conservé par ses logiciels ou ses utilisateurs. La navigation privée n'efface pas automatiquement les fichiers téléchargés : Chrome précise que téléchargements et favoris restent après une session privée. Évite de copier des secrets ou d'enregistrer des fichiers sensibles sur un appareil que tu ne peux pas vérifier.
Trois situations sur un appareil partagé
Une borne publique. De nombreuses personnes l'utilisent, et tu ne peux vérifier ni ses logiciels ni les actions des précédents utilisateurs. Elle peut être bien gérée, mais une connexion à un compte sensible comporte des risques difficiles à évaluer. Attends de pouvoir utiliser ton propre appareil si possible. Sinon, limite les données consultées et prévois de vérifier le compte plus tard depuis un appareil fiable.
Le portable d'un ami. Faire confiance à son propriétaire ne te dit rien des réglages du navigateur. Le profil habituel peut contenir des extensions, des comptes enregistrés et du remplissage automatique. Demande une fenêtre d'invité ou privée, refuse l'enregistrement des mots de passe, déconnecte-toi, ferme toutes les fenêtres privées et supprime les fichiers téléchargés. Ces gestes réduisent les traces, pas le risque d'un logiciel malveillant déjà présent.
Un ordinateur professionnel géré. L'employeur peut définir des règles pour le navigateur, inspecter le réseau ou surveiller l'appareil. Cela ne signifie pas qu'il enregistre chaque frappe, mais la navigation personnelle peut être visible selon la politique de l'organisation. Utilise ton appareil et ta connexion personnels pour tes comptes privés lorsque c'est possible.
Ce que chaque précaution apporte
| Mesure | Ce qu'elle apporte | Ce qu'elle ne règle pas |
|---|---|---|
| Fenêtre d'invité ou privée | Réduit l'historique et les données de site conservés après la fermeture de toutes ces fenêtres | Ne protège pas les saisies pendant la session et n'efface pas les téléchargements |
| Clé d'accès sur ton appareil, si prise en charge | Évite de taper un mot de passe réutilisable sur le clavier emprunté | La session ouverte sur cet ordinateur peut toujours être détournée |
| Déconnexion et fermeture de la fenêtre | Limite l'utilisation ultérieure de la session si le service l'invalide | N'efface pas les informations déjà capturées |
| Vérification des sessions sur un appareil fiable | Permet de révoquer les accès encore actifs | Ne supprime pas les copies de données déjà emportées |
| Clé de sécurité matérielle | Peut résister à l'hameçonnage à la connexion si le service la prend en charge | Ne sécurise pas une session déjà compromise |
| Navigateur distant | Exécute la page visitée loin de l'appareil local | Les saisies locales et la connexion au service distant restent exposées sur un appareil compromis |
Une clé d'accès ou de sécurité peut protéger l'étape de connexion sans rendre la session invulnérable au vol. L'alliance FIDO décrit la connexion avec une clé d'accès sur un autre appareil, mais le site, le navigateur et l'appareil doivent prendre cette méthode en charge. Ne présume pas qu'une clé de sécurité branchée sur un ordinateur emprunté fonctionnera dans un navigateur distant. Pour en savoir plus sur le vol de session, lis Vol de session.
Google conseille d'utiliser une fenêtre d'invité ou privée sur un appareil emprunté. Cela réduit les traces laissées dans le navigateur, mais ne garantit rien contre un clavier, un écran, un système ou un réseau compromis.
Ce que change un navigateur distant
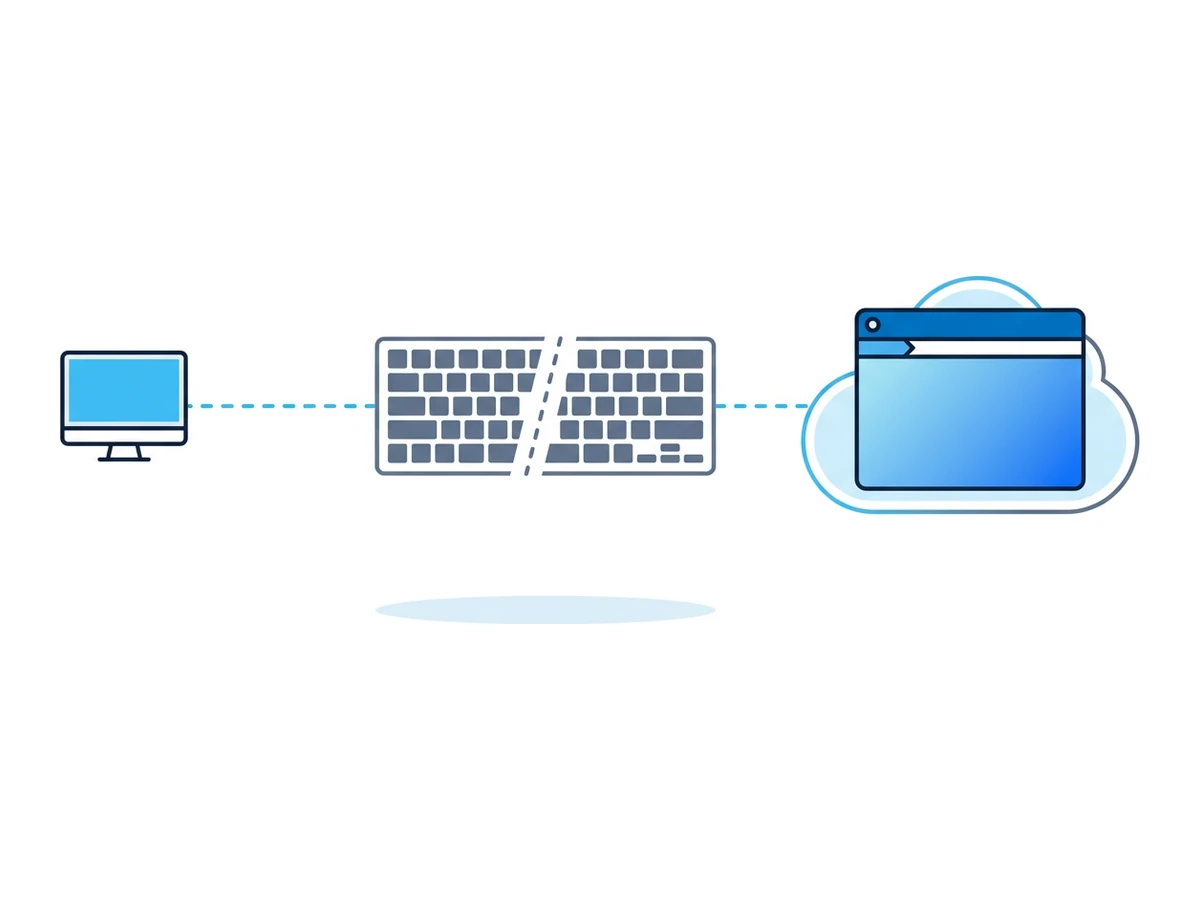
Un navigateur distant exécute la page visitée sur une autre machine et transmet son affichage au navigateur local. Dans Browser.lol, le site visité et ses cookies de session sont gérés par le navigateur distant. Cela sépare la page de l'appareil partagé, mais ne retire pas ce dernier du parcours. Les frappes et les mouvements du pointeur partent de cet appareil avant d'être envoyés à la session distante. Un logiciel malveillant ou une personne qui observe l'appareil peut donc encore voir mots de passe, codes et données affichées à l'écran.
La navigation distante peut éviter que le cookie habituel du site visité soit stocké dans le profil local. L'appareil conserve ou transmet néanmoins des données pour la connexion à Browser.lol, et son historique peut montrer l'accès au service. Un profil distant enregistré peut garder l'état du navigateur ; une session temporaire conserve les données autrement. Le site visité et le service peuvent aussi garder leurs propres registres.
Cette séparation est utile pour examiner une page inconnue. Pour accéder à un compte sensible depuis un appareil dont tu ne maîtrises pas la sécurité, elle ne remplace pas ton propre appareil. Ne saisis jamais le mot de passe principal de ton gestionnaire de mots de passe sur un ordinateur emprunté au seul motif que le navigateur de destination est distant.
Comment réduire le risque
Si tu ne peux pas utiliser ton propre appareil, limite ce que tu exposes et prévois une vérification ultérieure depuis un appareil fiable.
- 1
Décide d'abord si la connexion peut attendre
Utilise de préférence ton téléphone ou ordinateur pour la banque, la messagerie, les gestionnaires de mots de passe et les autres comptes sensibles. Si l'appareil semble mal configuré ou trafiqué, ne t'y connecte pas. - 2
Utilise une session de navigateur séparée
Si l'accès est nécessaire, ouvre une fenêtre d'invité ou privée et saisis directement l'adresse connue du service. Refuse d'enregistrer le mot de passe, évite de télécharger des fichiers sensibles et n'ouvre pas ton gestionnaire de mots de passe sur l'appareil partagé. - 3
Choisis la méthode de connexion prise en charge la plus solide
Une clé d'accès sur ton téléphone peut permettre d'approuver la connexion sans taper de mot de passe réutilisable sur le clavier emprunté. Utilise cette méthode uniquement si le site et le navigateur la prennent en charge, et vérifie l'adresse et la demande. L'authentification multifacteur aide à la connexion, mais ne protège pas une session déjà compromise. Un navigateur distant peut aider à examiner un contenu inconnu ; il ne sécurise pas les saisies sur l'appareil. - 4
Déconnecte-toi, puis vérifie les accès
Déconnecte-toi du compte, ferme toutes les fenêtres d'invité ou privées et supprime les fichiers téléchargés. Si tu as utilisé un navigateur distant, termine aussi cette session. Depuis ton propre appareil, vérifie l'activité récente du compte et révoque les sessions inconnues. Google explique comment consulter les sessions d'un compte et s'en déconnecter.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre