Une adresse .onion mène à un service accessible par Tor, pas par une recherche DNS publique ordinaire. On y trouve des journaux, des canaux de communication confidentiels et bien d'autres usages courants ; des sites malveillants existent aussi. L'adresse seule ne dit rien de la fiabilité du site ou de son contenu. La vraie question est de savoir ce que protège Tor Browser, et ce qui change selon qu'il tourne sur ton appareil ou dans une session distante.
Tor Browser est conçu pour fonctionner sur ton appareil ; c'est le navigateur recommandé par le Tor Project pour ce réseau. Browser.lol propose aussi une image Tor Browser dans un conteneur distant. Elle éloigne l'exécution du site de ton navigateur habituel, mais ajoute un fournisseur auquel tu dois faire confiance et ne garantit pas l'anonymat. Ce guide explique les deux possibilités et comment évaluer une visite concrète.
Web public, web profond et services onion
Le web public comprend les pages que les moteurs de recherche peuvent indexer. Le web profond désigne simplement les contenus qu'ils ne peuvent pas indexer, comme un document privé, une page de compte ou un wiki interne. Aucun pourcentage unique et fiable ne mesure ces catégories. L'absence d'indexation ne rend pas une page suspecte.
Dans cet article, le dark web désigne les services onion du réseau Tor. Leur adresse v3 comporte un identifiant de 56 caractères suivi de .onion. On y accède par Tor, sans relais de sortie classique. Tor masque l'emplacement réseau du service et chiffre la connexion jusqu'à lui. L'adresse identifie le service par cryptographie, mais il faut obtenir la bonne adresse auprès d'une source fiable. Le guide du Tor Project sur les services onion explique ces propriétés.
D'autres réseaux de confidentialité existent, avec d'autres adresses et d'autres outils. Une page ordinaire absente des moteurs de recherche n'est pas un service .onion. Les deux peuvent héberger des contenus sans danger ou nuisibles. Évalue le site selon son propriétaire, son adresse, son contenu et la raison de ta visite.
Ce que protège Tor Browser sur ton appareil
Utiliser Tor Browser officiel sur un appareil compatible est une manière normale d'accéder aux services onion. Il fait passer ses propres connexions par Tor et intègre des protections absentes d'un navigateur ordinaire configuré avec un proxy Tor. Le Tor Project recommande explicitement Tor Browser pour cet usage. Il faut comprendre ses limites, sans considérer son utilisation locale comme dangereuse en soi.
Ton réseau peut voir que tu utilises Tor. Un observateur réseau peut souvent reconnaître une connexion directe à un relais Tor, sans savoir quel service onion tu visites. Si cette observation compte pour toi, Tor propose des ponts qui ne figurent pas parmi les relais d'entrée publics. Un navigateur distant change le réseau d'où part la connexion à Tor, mais n'efface pas tous les autres indices d'identité.
Les téléchargements demandent une décision à part. Un fichier enregistré sur ton appareil peut y rester après la fermeture de Tor Browser. Ouvrir un document dans une application externe peut aussi déclencher des connexions hors de Tor. Les conseils de sécurité du Tor Project alertent précisément sur les documents téléchargés. Dans une session distante, le fichier arrive d'abord ailleurs ; le copier sur ton appareil rétablit le risque local.
L'empreinte numérique est réduite, pas éliminée. Tor Browser cherche à rendre ses utilisateurs semblables. Modifier la fenêtre, ajouter des extensions, se connecter à un compte ou agir d'une manière distinctive peut encore singulariser une visite. Un conteneur distant ne donne pas à chaque session une identité nouvelle ou impossible à suivre. Pour comprendre les mécanismes, lis Comment les sites reconnaissent ton navigateur.
Les autres applications ne passent pas automatiquement par Tor. Tor Browser route ses propres connexions, pas celles de toutes les applications de l'appareil. Un lien ouvert dans un navigateur ordinaire suit le réseau de ce navigateur ; une adresse .onion peut même échouer. Vérifie quelle application ouvre les liens et évite de mélanger comptes ou contenus copiés entre contextes si leur séparation est importante.
Des failles du navigateur restent possibles. Tor Browser reçoit des mises à jour de sécurité, et ses niveaux de protection peuvent désactiver des fonctions web risquées. Aucun réglage ne prouve qu'une page est sûre. Un conteneur distant exécute le code du site dans un autre environnement, mais les saisies, téléchargements, la connexion au visualiseur et le fournisseur font toujours partie des risques à considérer. Garde à jour Tor Browser et ton appareil.
Ce que change une session Tor distante
Browser.lol propose une image Tor Browser exécutée dans un conteneur distant. Tu la pilotes depuis le visualiseur de ton navigateur local. Tor Browser et sa connexion à Tor fonctionnent à distance ; ton appareil gère toujours l'affichage, le clavier, le presse-papiers et les transferts de fichiers. Certains risques se déplacent, ils ne disparaissent pas tous.
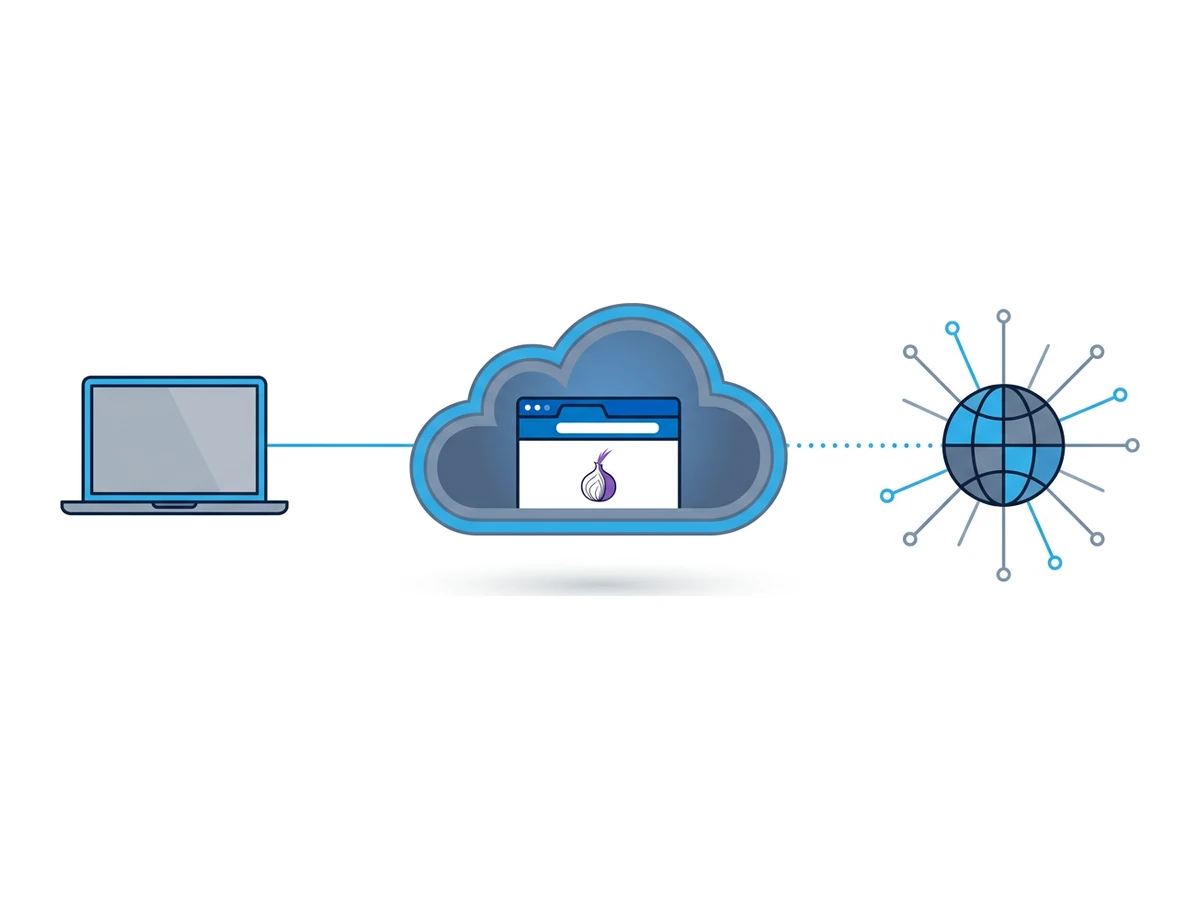
La première connexion visible change. Ton réseau local voit une connexion à Browser.lol, pas celle du navigateur distant à Tor. Browser.lol et son infrastructure peuvent observer des métadonnées de session et disposent techniquement d'un accès à l'environnement hébergé. Le service onion voit la connexion côté Tor et ce que tu révèles sur sa page. Rien de tout cela ne prouve un anonymat absolu ni une invisibilité face à tous les observateurs.
Fichiers et données du navigateur demandent de l'attention. Une session temporaire et un profil enregistré n'ont pas les mêmes règles de conservation ; la configuration actuelle de Browser.lol exclut l'image Tor des profils enregistrés. Fermer l'onglet du visualiseur ne revient pas à terminer une session temporaire. Un fichier téléchargé dans le navigateur distant n'est pas inoffensif pour autant, et son transfert sur ton appareil y crée une copie. Si la séparation compte, garde tes activités Tor à part de tes comptes identifiés et de tes autres sessions.
La confiance se déplace vers le fournisseur. Héberger le navigateur donne au fournisseur un accès technique à l'environnement où les pages s'affichent et où tes actions ont lieu. La protection offerte par Tor contre un observateur extérieur du réseau ne veut pas dire que l'hébergeur ne peut pas voir les contenus. Lis ses règles de confidentialité, considère l'activité de ton compte et la sensibilité de la tâche avant de choisir l'exécution distante.
| Question | Tor Browser sur ton appareil | Tor Browser à distance |
|---|---|---|
| Ce que voit le réseau local | Une connexion Tor peut être visible ; les ponts changent cela | Une connexion à Browser.lol ; Tor est utilisé à distance |
| Où arrive d'abord un fichier | Sur ton appareil si tu l'enregistres | Dans la session distante ; un transfert local crée une autre copie |
| Ce que le site peut relier | Propriétés de Tor Browser, connexions, saisies et comportement | Propriétés du navigateur distant, connexions, saisies et comportement |
| Après une attaque du navigateur | Le navigateur local et l'appareil doivent être examinés | Le conteneur est touché en premier ; visualiseur et transferts restent importants |
| À qui faire confiance | Ton appareil, Tor Browser et les opérateurs réseau concernés | Ces acteurs, plus Browser.lol et son infrastructure |
Une méthode d'accès prudente
Ces six étapes aident à vérifier le trajet et à limiter les risques évitables. Elles ne certifient pas un site et ne garantissent pas l'anonymat.
- 1
Choisis où utiliser Tor Browser
Utilise Tor Browser officiel sur ton appareil si cela correspond à tes besoins. Si tu veux séparer cette activité de ton navigateur habituel, choisis l'image Tor Browser de Browser.lol et démarre une session temporaire. Vérifie les images et les droits actuels de ton compte : tous les navigateurs ne prennent pas en charge les adresses .onion. - 2
Vérifie la connexion Tor et l'adresse
Dans Tor Browser, ouvre check.torproject.org si tu veux contrôler le trajet Tor vers un site public. Ce test n'authentifie pas un service onion. Trouve l'adresse .onion voulue sur le site officiel de son opérateur ou auprès d'une autre source vérifiable. - 3
Comprends l'authentification des services onion
Une adresse onion v3 lie la connexion au service désigné et chiffre déjà le trafic jusqu'à lui. HTTPS peut apporter d'autres informations sur l'identité du site, mais il n'est pas nécessaire au chiffrement du transport onion. Même un service onion correctement joint peut être malveillant. - 4
Choisis consciemment le niveau de sécurité
Le menu en forme de bouclier propose « Safer » et « Safest ». Selon le guide des niveaux de sécurité du Tor Project, « Safer » désactive JavaScript sur les sites non HTTPS ; « Safest » le désactive par défaut partout. Ces niveaux peuvent casser des pages et n'éliminent pas toutes les possibilités d'exploitation. - 5
Sépare les activités identifiées si nécessaire
Te connecter ou donner ton nom peut te rendre identifiable auprès de ce site, même avec Tor. Évite de mélanger comptes personnels, textes copiés et fichiers avec une visite que tu veux garder séparée. Un navigateur distant ne peut pas empêcher un appareil local compromis d'observer ce que tu saisis. - 6
Termine explicitement la session
Dans Browser.lol, utilise la commande de fin de session et attends la confirmation. Fermer seulement l'onglet du visualiseur ne prouve pas que le conteneur est arrêté. Les fichiers copiés sur ton appareil et les données saisies sur les sites ont leur propre durée de vie, distincte de celle du navigateur temporaire.
Pourquoi consulter un service .onion
Les services onion ne forment pas une seule catégorie de sites. Ils peuvent servir à publier, à communiquer en privé ou à accéder à un contenu quand le site ordinaire est indisponible. Choisis un service pour un besoin précis et vérifie son adresse par un autre moyen.
Certains médias et organismes publient une adresse onion en plus de leur site public. Cherche-la sur leur propre site officiel, pas dans un résultat de recherche ou un message non sollicité. Une adresse onion ne prouve pas à elle seule l'identité d'un éditeur : encore faut-il l'avoir vérifiée.
SecureDrop permet à des sources de contacter les rédactions participantes par des services onion. Ses instructions destinées aux sources expliquent comment obtenir et vérifier l'adresse propre à chaque rédaction. Transmettre des informations sensibles exige une préparation plus complète que le simple recours à un navigateur distant.
Le Tor Project publie une liste de ses propres services onion. C'est un meilleur point de départ pour vérifier ses services officiels qu'un annuaire non contrôlé. D'autres organismes publient aussi des adresses onion, mais leur disponibilité peut changer.
Des services de recherche et des communautés peuvent aussi disposer d'une adresse onion. La visiter évite le relais de sortie Tor ordinaire pour ce site, mais le service peut toujours enregistrer les recherches, demander un compte ou collecter ce que tu lui transmets. Lis ses règles de confidentialité avant de supposer le contraire.
Les erreurs à éviter
Ces précautions visent les situations où tu risques de révéler des informations ou de sortir un fichier dangereux du navigateur.
Sépare les connexions identifiées quand c'est nécessaire. Se connecter révèle au site le compte utilisé, avec ou sans Tor. Cela ne lui révèle pas automatiquement chaque autre page de la session, mais cookies communs, horaires et comportement peuvent permettre des rapprochements. Décide de la séparation avant de te connecter.
Ne néglige pas les avertissements sur les documents. Un lecteur de documents externe peut contacter Internet hors de Tor. Ne copie pas un fichier non fiable sur ton appareil simplement parce qu'il provient d'une session distante. Si tu dois l'examiner, suis une procédure d'analyse de fichiers approuvée et tiens compte des consignes de la source.
Vérifie l'adresse à sa source. Un annuaire non vérifié, une capture d'écran ou un lien raccourci peut mener à un imposteur. Copie l'adresse v3 complète depuis la page officielle de l'éditeur ou un autre canal authentifié. La liste du Tor Project ne couvre que ses propres services, pas tous les sites onion légitimes.
Choisis les réglages de sécurité en connaissance de cause. « Safer » et « Safest » désactivent des fonctions web différentes ; aucun n'est un bouclier universel contre les logiciels malveillants. Si un site exige des réglages plus permissifs, demande-toi si la visite est nécessaire. Garde Tor Browser à jour plutôt que de compter sur un seul bouton.
Limite les détails qui t'identifient. Pseudonymes réutilisés, faits personnels, fichiers envoyés et textes distinctifs peuvent relier tes activités entre services. Un navigateur distant n'efface pas les informations que tu décides de divulguer. Pour un travail sensible, suis la procédure de sécurité prévue par ton organisation plutôt que la seule liste de cet article.
Règles et droit local
Le format de l'adresse ne détermine pas si une activité est légale. Les règles locales peuvent concerner Tor, le site visité, le contenu consulté ou l'usage que tu en fais. Elles varient selon le lieu et peuvent changer. Une adresse .onion ou un conteneur distant ne t'autorise pas à faire ce qui serait interdit autrement.
Les politiques réseau et les conditions des services comptent aussi. Une entreprise peut limiter l'utilisation de Tor ; les règles d'usage de Browser.lol s'appliquent également aux sessions distantes. Si l'accès est restreint là où tu te trouves, changer de trajet ne règle pas la question juridique ou organisationnelle. Demande un avis local qualifié avant une activité sensible ou réglementée.
Cet article décrit un fonctionnement technique, pas un avis juridique. Vérifie les règles qui s'appliquent actuellement à toi et les conditions des services utilisés. Pour un signalement ou une recherche à haut risque, suis les procédures de l'organisme qui t'accompagne.
Questions fréquentes
Que voit mon réseau local avec Tor Browser à distance ?
Il voit généralement une connexion de ton appareil à Browser.lol, pas la connexion du conteneur distant à Tor. Le fournisseur et d'autres observateurs peuvent encore disposer de métadonnées ; un appareil local compromis peut observer tes actions. Avec Tor Browser sur ton appareil, ton réseau peut détecter Tor. Les ponts offrent un autre trajet d'entrée si nécessaire.
Quelle part des services onion est illégale ?
Il n'existe pas de pourcentage actuel fiable pour l'ensemble des services onion ou de leur trafic. Le résultat dépend des services que les chercheurs découvrent, de leur classement et du moment de l'observation. Médias et SecureDrop sont des exemples légitimes ; des services nuisibles ou illégaux existent aussi. Évalue chaque destination plutôt que de te fier à un chiffre repris dans un titre.
Une page peut-elle attaquer Tor Browser dès son chargement ?
Le contenu d'une page peut déclencher une faille du navigateur, mais une simple visite n'infecte normalement pas l'appareil. Garde Tor Browser à jour et tiens compte de son niveau de sécurité. L'exécution distante place d'abord le navigateur dans un conteneur, sans prouver qu'une attaque ne puisse pas affecter le visualiseur, les fichiers transférés ou le service.
Un VPN en plus de Tor est-il utile ?
Il modifie un trajet réseau, mais n'améliore pas automatiquement la confidentialité. Le Tor Project déconseille généralement de les combiner sans besoin précis ni configuration solide. Avec Browser.lol, un VPN sur ton appareil ne devient pas la sortie du navigateur Tor distant. Détermine quel observateur ou quelle contrainte d'accès tu veux gérer avant d'en ajouter un.
Choisis le trajet adapté au risque
Les services onion permettent de publier et de communiquer sans exposer une adresse de serveur ordinaire. Ils servent aussi à lire des informations et à transmettre des messages privés. Tor Browser protège son trajet réseau et limite le suivi, mais ne peut pas certifier les intentions d'un site ni t'empêcher de révéler ton identité. Une session Tor distante change le lieu d'exécution du code et le réseau qui se connecte à Tor, tout en ajoutant Browser.lol aux acteurs auxquels tu dois faire confiance.
Pour une visite ordinaire, choisis Tor Browser officiel sur ton appareil ou l'image Tor de Browser.lol selon tes besoins. Vérifie l'adresse onion auprès de sa source, règle le niveau de sécurité, évite les connexions et transferts de fichiers inutiles et termine explicitement toute session distante. Pour une activité sensible, suis les consignes propres à l'organisme concerné. Pour comparer d'autres méthodes de navigation, lis Naviguer anonymement : VPN, Tor ou navigateur distant ? et Ce que fait vraiment la navigation privée.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre