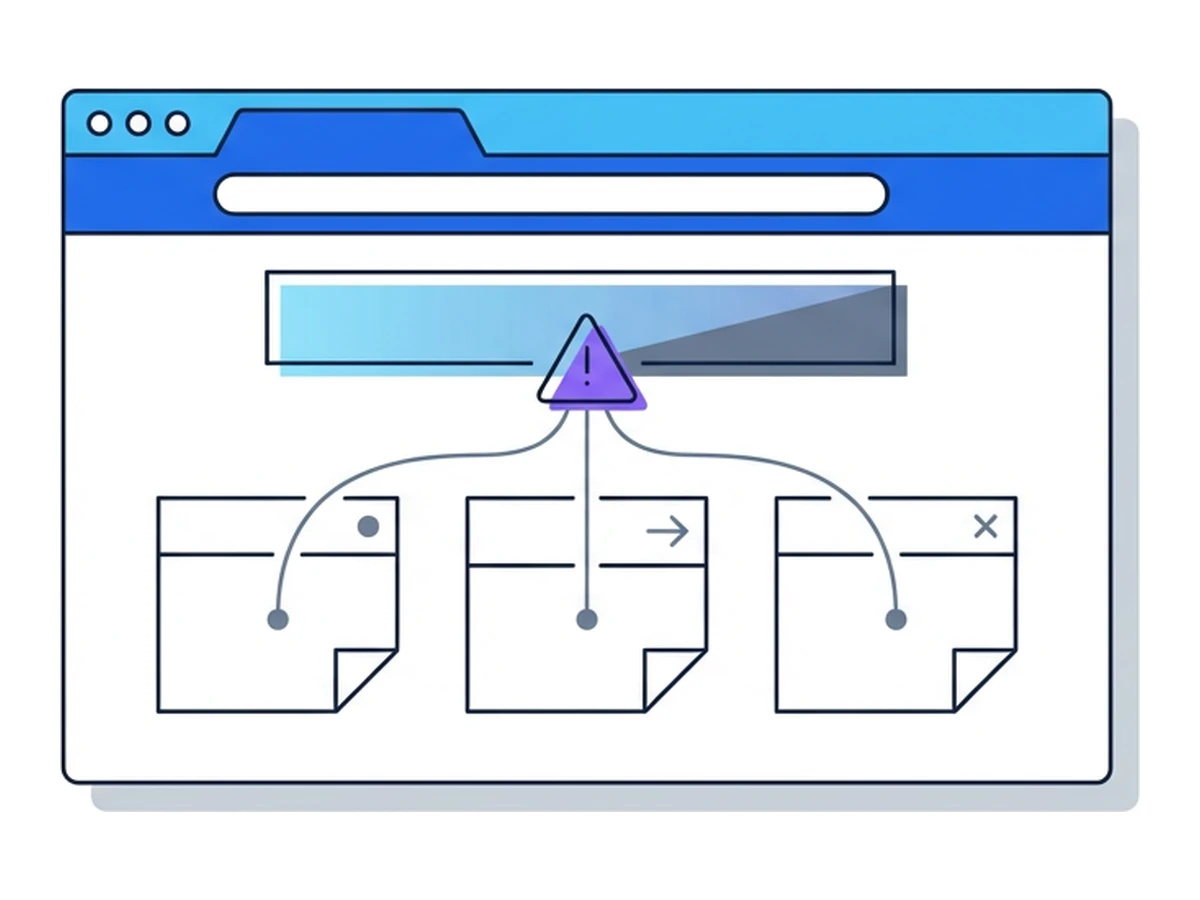

Un résultat de recherche sponsorisé peut ressembler à la page officielle d'un logiciel que tu veux télécharger. Une autre publicité malveillante peut apparaître dans un site ordinaire. Les deux relèvent des publicités malveillantes, mais les risques suivent des chemins différents : l'un demande un clic et un téléchargement trompeur ; l'autre, plus rare, exploite une faille du navigateur ou de la plateforme. Voir une publicité ne signifie pas être infecté.
Une annonce peut introduire une destination ou un contenu dangereux dans un système publicitaire par ailleurs légitime. La CISA décrit les publicités qui redirigent ou incitent à agir, ainsi que celles qui peuvent exposer un navigateur vulnérable sans clic. L'éditeur du site ne sait pas forcément quelle annonce a été présentée à chaque visiteur. Il faut donc comprendre le chemin suivi et les protections qui auraient pu l'interrompre.
Ce qu'est une publicité malveillante
Une page web peut charger des publicités depuis un service extérieur, et les résultats de recherche peuvent contenir des liens sponsorisés. Un annonceur peut utiliser ces emplacements pour envoyer les internautes vers un site ressemblant à l'original, un téléchargement trompeur ou une redirection dangereuse. Les plateformes vérifient les campagnes et retirent les abus, mais une annonce affichée sur un site connu n'est pas forcément sûre.
Certaines campagnes imitent des éditeurs de logiciels ou des services publics. Elles attendent un clic, puis poussent la personne à installer un fichier ou à saisir des informations. D'autres détournent la diffusion publicitaire pour rediriger certaines personnes vers un serveur d'exploitation. Les attaquants peuvent changer de destination ou montrer des contenus différents aux équipes de contrôle et aux cibles. Le parcours exact dépend de la campagne.
La réputation du site qui affiche l'annonce ne suffit donc pas à juger celle-ci. La suite dépend aussi des gestes du visiteur : un faux programme d'installation demande plus d'interaction qu'une exploitation ciblant un navigateur non corrigé. Les deux risques appellent des protections différentes.
Deux chemins vers l'attaque
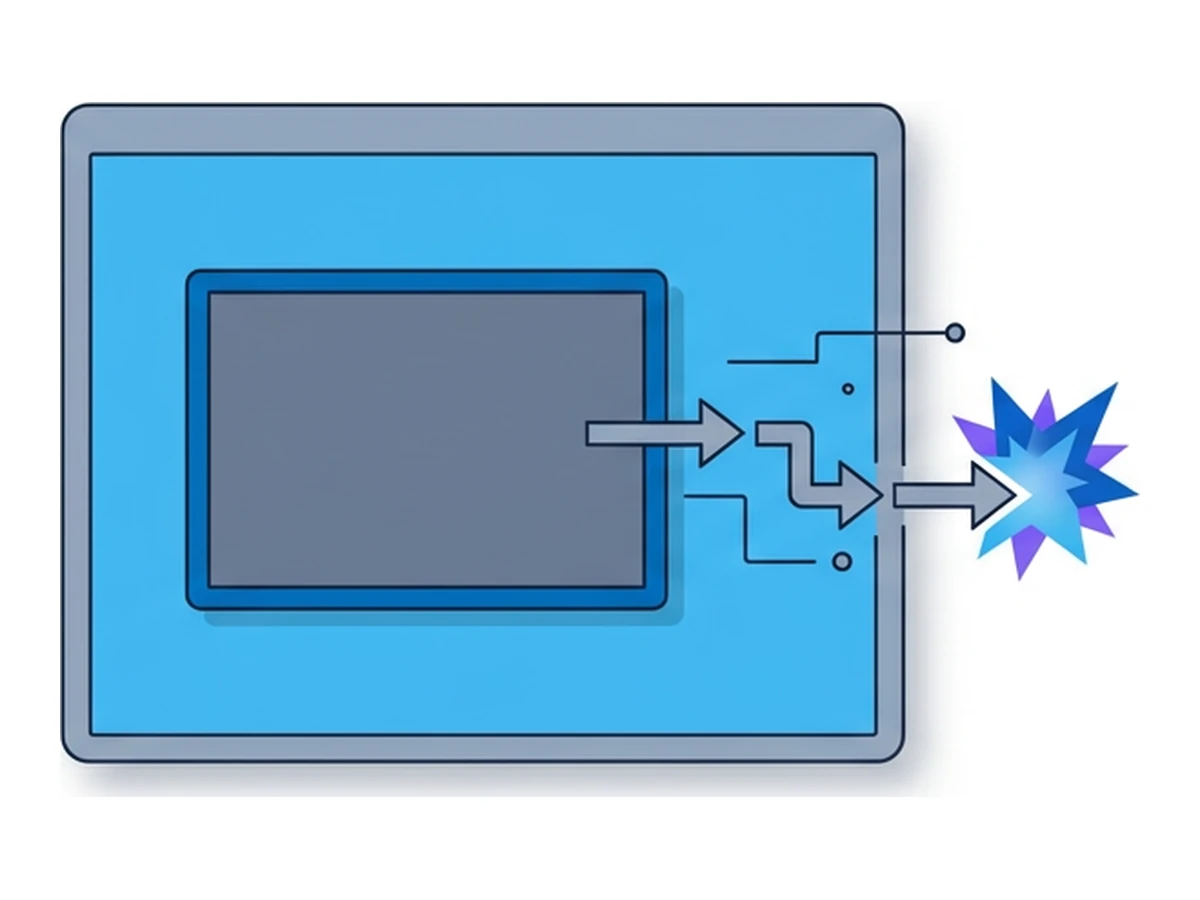
Voici quatre étapes possibles, pas une séquence que suivrait chaque annonce. Dans la plupart des exemples ci-dessous, la personne doit interagir avec une page ou un fichier trompeur.
Afficher et rediriger. L'attaquant place une annonce devant le public visé. Un clic peut mener à une fausse page de logiciel ; une annonce intégrée ou une redirection peut envoyer certains visiteurs ailleurs. L'apparence et la destination peuvent changer au fil de la campagne.
Choisir une cible. Une page malveillante peut demander des identifiants ou proposer un fichier. Des groupes plus ciblés peuvent utiliser les caractéristiques du navigateur et de l'appareil pour sélectionner les visiteurs auxquels présenter un exploit. Cela ne signifie pas que chaque annonce analyse ses visiteurs ou contient un outil d'exploitation.
Présenter le piège. Dans le premier cas, la personne télécharge et lance un programme déguisé ou suit une demande frauduleuse. Dans le second, le code doit atteindre un navigateur ou une plateforme qui présente la faille voulue. Il n'existe pas de contenu malveillant universel, et les protections actuelles du navigateur peuvent rompre cette chaîne.
Obtenir un accès, si l'attaque réussit. L'issue peut être le vol d'identifiants, l'installation d'un logiciel malveillant ou l'exécution de code dans un processus du navigateur. Une faille du moteur de rendu ne donne pas nécessairement accès à tout l'appareil : Chromium explique comment son bac à sable et l'isolation des sites limitent cette étape. L'attaquant peut avoir besoin d'exploiter d'autres failles pour franchir ces protections.
Des campagnes documentées
Dans une enquête menée en 2023, Mandiant a décrit des publicités sponsorisées dans les recherches et sur les réseaux sociaux qui attiraient les internautes vers de faux sites consacrés à des fonds non réclamés. Ces sites distribuaient des programmes de téléchargement menant aux portes dérobées DANABOT et DARKGATE. Ce parcours demandait un clic et un téléchargement ; il ne prouve pas que l'affichage de l'annonce infectait ses lecteurs.
Une autre méthode, plus ciblée, apparaît dans le rapport publié par Google Threat Intelligence en décembre 2025 sur Intellexa. Ses chercheurs ont observé certains clients du fournisseur utiliser des publicités malveillantes sur des plateformes tierces pour identifier et rediriger des personnes choisies vers des serveurs d'exploitation. Selon Google, les liens directs à usage unique restaient la principale méthode de diffusion. Ce cas montre que la redirection vers un exploit existe sans en faire l'issue habituelle d'une publicité.
Une annonce trompeuse peut mener à un faux téléchargement ou à une fausse page de connexion
Certains groupes utilisent la publicité pour sélectionner les visiteurs exposés à un exploit
Ces enquêtes ne permettent pas de calculer un taux universel d'infection ou de détection
Les protections et leurs limites
Les logiciels de sécurité peuvent détecter des fichiers dangereux connus, des comportements suspects et certaines destinations malveillantes. Aucun ne garantit de repérer chaque nouveau piège ou exploit. Un faux téléchargement peut laisser un fichier que la protection du poste pourra examiner ; un exploit met plutôt à l'épreuve les défenses du navigateur. Pour approfondir, lis Pourquoi les antivirus ne suffisent pas.
Les bloqueurs de publicité et de contenu peuvent retirer de nombreux emplacements et réduire l'exposition. Leur effet dépend des règles, des réglages et de la façon dont la page charge ses annonces. Le contrôle des plateformes compte aussi : Google décrit le blocage de publicités pour des logiciels malveillants et rappelle que des escrocs peuvent demander d'ignorer les avertissements ou de désactiver l'antivirus. Aucun bloqueur ni contrôle ne garantit de tout arrêter.
Mets à jour le navigateur et le système d'exploitation, vérifie l'éditeur avant de télécharger un logiciel et méfie-toi des demandes inattendues de désactiver tes protections. Les correctifs réduisent l'exposition aux failles connues ; leur calendrier varie selon le produit et l'appareil. Dans une organisation, signaler une annonce ou une destination suspecte peut aider l'équipe de sécurité à la bloquer et à enquêter.
La navigation distante comme protection supplémentaire
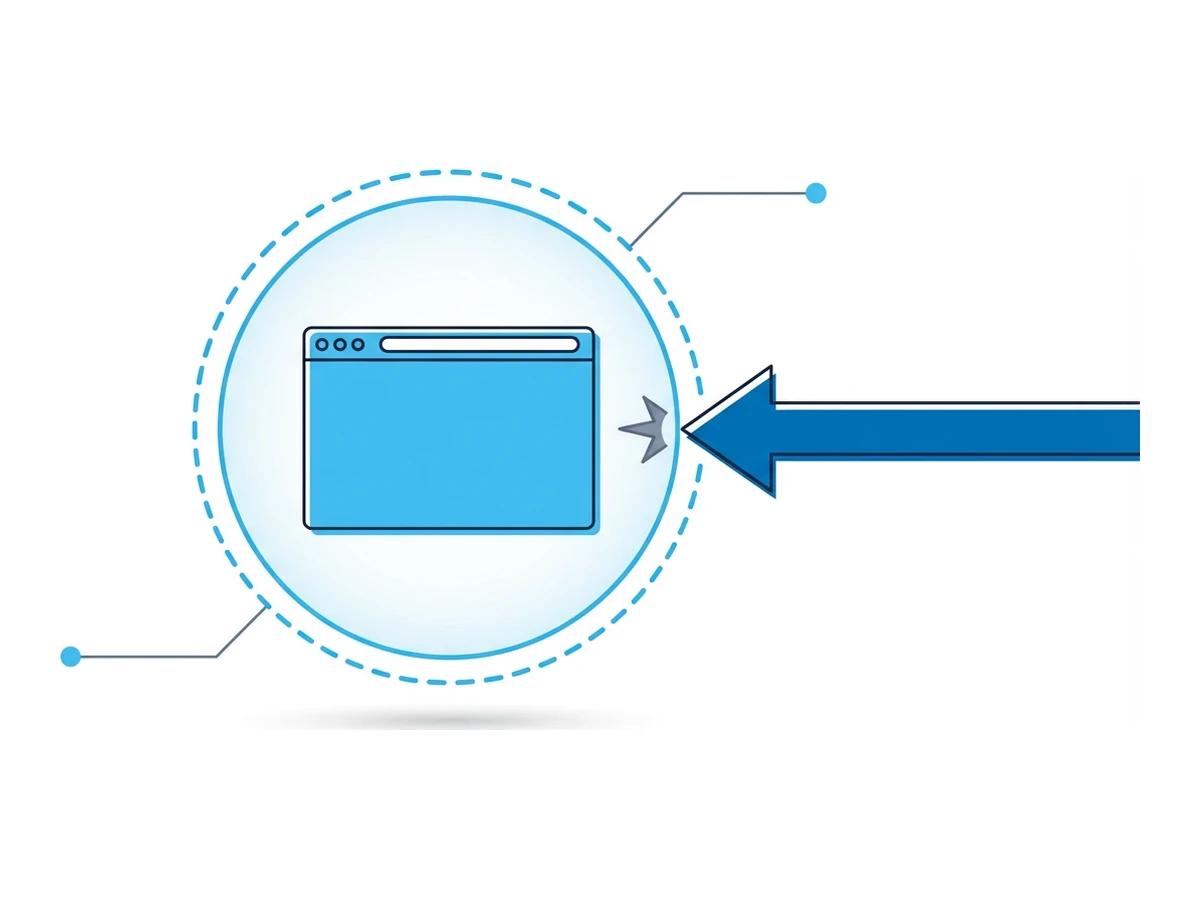
Un navigateur distant exécute les pages visitées loin de ton poste de travail local. Si une page dangereuse tente d'exploiter une faille du navigateur, cette séparation peut réduire l'exposition directe de l'appareil local. Elle ne rend pas l'environnement distant invulnérable et ne prouve pas qu'une annonce est sûre. Un faux téléchargement reste dangereux si tu transfères le fichier sur ton appareil ; une page d'hameçonnage peut recueillir les informations que tu y saisis.
Utilise Browser.lol lorsque tu dois examiner une destination publicitaire ou une page inconnue sans l'ouvrir directement dans ton navigateur local. Garde le navigateur et le système à jour, bloque les contenus lorsque c'est approprié, vérifie l'origine des logiciels téléchargés et signale les annonces suspectes. Ne te connecte pas et ne transfère pas de fichiers depuis un site douteux avant de l'avoir évalué. Ces mesures répondent à des risques différents ; aucune ne les élimine tous.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre


