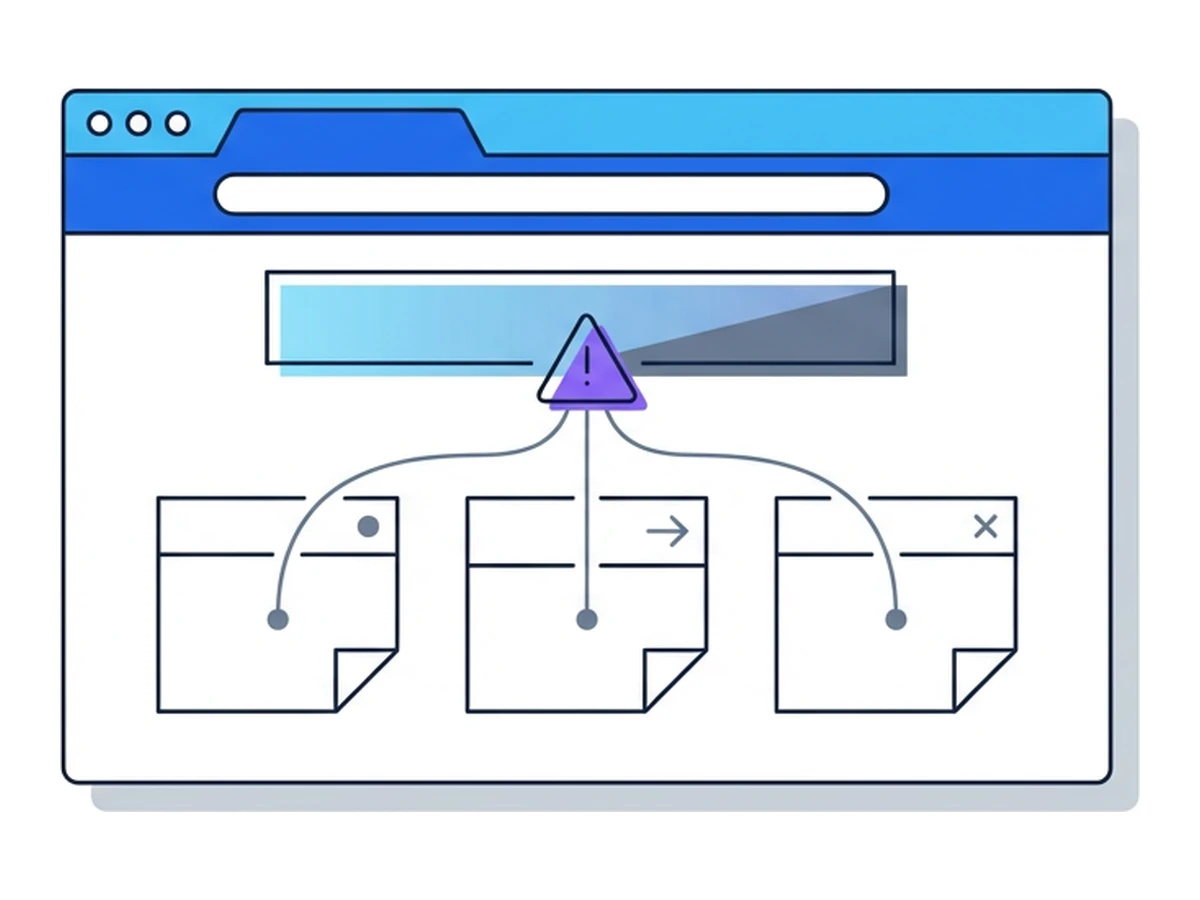

検索結果の広告が、必要なソフトウェアの公式ダウンロードページに 見えることがあります。普通のサイト内に悪意ある広告が表示される 場合もあります。どちらもマルバタイジングですが、被害への経路は 異なります。前者ではクリックと偽のファイルのダウンロードが 必要です。後者のうち、閲覧だけで攻撃を試みるものは、 特定のブラウザや OS の脆弱性に依存します。広告を見ただけで 感染するわけではありません。
悪意ある広告は、正規の広告配信の仕組みに危険なリンクや 内容を紛れ込ませます。 CISA の資料は、 誘導や操作を促す広告に加え、クリックなしで脆弱なブラウザを 狙う広告も説明しています。サイト運営者が、個々の訪問者に どの広告が出たか把握していない場合もあります。 どの経路が使われ、どこで遮断できるかを見極めることが重要です。
マルバタイジングの実態
ウェブページが外部サービスから広告を読み込んだり、 検索結果に広告が表示されたりします。攻撃者は広告枠を 利用して、偽サイト、不正なダウンロード、危険な リダイレクトへ誘導できます。広告プラットフォームは 審査や違反広告の削除を行いますが、見慣れたサイトや 検索ページに表示されたというだけで、リンク先の安全は 保証されません。
ソフトウェアの提供元や公的機関を装い、クリックした人に ファイルの実行や情報の入力を促す攻撃があります。 一方、広告の配信を利用して選んだ訪問者を攻撃サーバーへ 送る例もあります。広告の表示内容やリンク先は キャンペーン中に変わり、審査担当者と標的に異なる 内容を見せる場合もあります。経路は事例ごとに異なります。
そのため、広告を載せたサイトの評判だけで個々の広告を 判断できません。訪問者が次に何をするかも重要です。 偽のインストーラーは操作を必要としますが、特定の 未更新ブラウザを狙う攻撃は別の経路を取ります。 どちらにも対策が必要ですが、有効な対策は同じではありません。
広告から被害に至る二つの経路
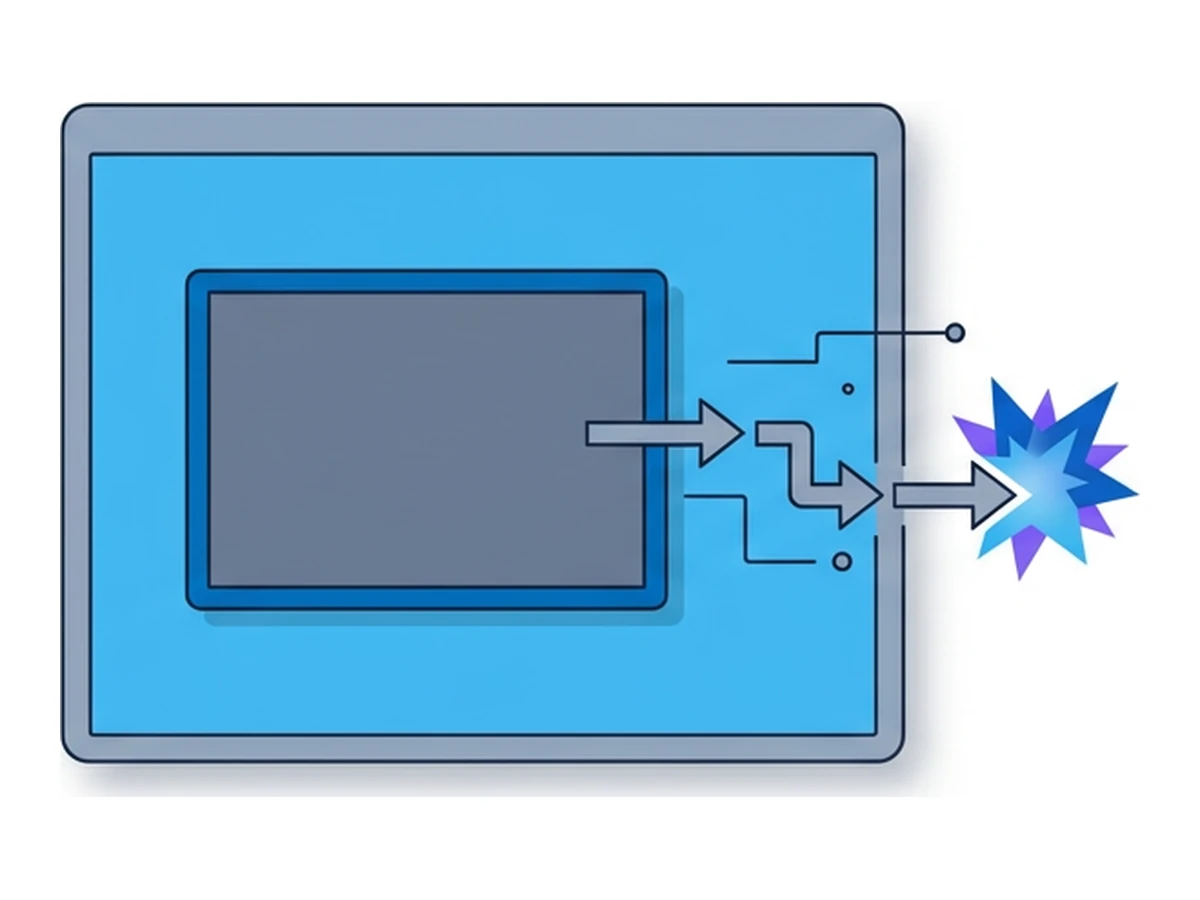
次の四つは起こり得る段階で、すべての広告が同じ順序を たどるわけではありません。以下の多くの事例では、 偽のページやファイルに対して利用者が操作する必要があります。
広告の掲載と誘導。攻撃者は標的に 広告を見せます。クリック先が偽のダウンロードページの 場合もあれば、埋め込まれた広告やリダイレクトから 一部の訪問者だけを別の場所へ送る場合もあります。 広告の見た目やリンク先は途中で変わり得ます。
標的の選択。リンク先のページは 認証情報やファイルの取得を求めることがあります。 狙いを絞った攻撃者はブラウザや端末の情報を使って、 脆弱性攻撃を試す相手を選ぶ場合があります。 すべての広告が訪問者を識別したり、攻撃用の プログラムを含んだりするわけではありません。
危険な内容の配信。クリックを 必要とする経路では、利用者が偽のインストーラーを 実行したり、偽のログイン画面に情報を入力したりします。 脆弱性を狙う経路では、該当する欠陥を持つブラウザや OS にコードが届く必要があります。万能な攻撃コードはなく、 現在のブラウザの保護機能で遮断される場合もあります。
攻撃に成功した場合の被害。認証情報の窃取、不正ソフトのインストール、ブラウザの 描画プロセス内でのコード実行などが考えられます。 ただし、描画プロセスの欠陥だけで端末全体を 操作できるとは限りません。 Chromium はサンドボックスとサイト分離による制限を説明しています。 その制限を超えるには、別の欠陥の悪用が必要になる 場合があります。
記録された攻撃事例
2023 年の調査で、 Mandiant は検索結果やソーシャルメディアの広告を使った攻撃を 報告しました。広告は未請求の資金に関する偽サイトへ 利用者を誘導し、そこから DANABOT や DARKGATE につながるダウンロード用の不正ソフトを配布していました。 この経路にはクリックとダウンロードが必要です。 広告を見た人が全員感染したという意味ではありません。
別の、より標的を絞った経路は、 Google Threat Intelligence による 2025 年 12 月の Intellexa 調査に 記録されています。調査では、一部の顧客が第三者の 広告プラットフォームを使い、選んだ相手を識別して 脆弱性攻撃の配信サーバーへ誘導していました。 Google によると、主な配信方法は依然として 標的に直接送る使い捨てリンクでした。広告を利用した 攻撃の実例ですが、通常の広告の多くがそうだという 意味ではありません。
広告から偽のダウンロードやログイン画面へ誘導されることがある
一部の攻撃者は広告を使って脆弱性攻撃の対象を選ぶ
引用した調査から一般的な感染率や検知率は算出できない
各対策の効果と限界
セキュリティソフトは既知の危険なファイルや不審な動作、 一部の危険なリンク先を検出できます。ただし、新しい 偽サイトや攻撃をすべて見つける保証はありません。 ダウンロードを使う経路では検査できるファイルが 残る場合があり、脆弱性を狙う経路ではブラウザ自身の 保護機能も試されます。詳しくは セキュリティソフトの限界を扱う関連記事を参照してください。
広告やコンテンツのブロック機能は多くの広告枠を 除去し、接触の機会を減らせます。効果は設定や ルール、ページでの広告の読み込み方によって 変わります。広告プラットフォーム側の審査も重要です。 Google は不正ソフトを配布する広告を遮断する取り組みを説明しています。 また、攻撃者が安全上の警告を無視させたり、 ウイルス対策を無効にさせたりすることも警告しています。 どちらの対策も万全ではありません。
ブラウザと OS を更新し、ソフトウェアをダウンロードする 前に配布元を確認しましょう。保護機能を切るよう突然 求められたら警戒してください。更新は既知の欠陥を 狙う攻撃のリスクを下げますが、公開や適用までの時間は 製品や端末によって異なります。組織内では、 不審な広告やリンク先を報告することで、担当者による 遮断や調査につながります。
遠隔ブラウザを対策に加える
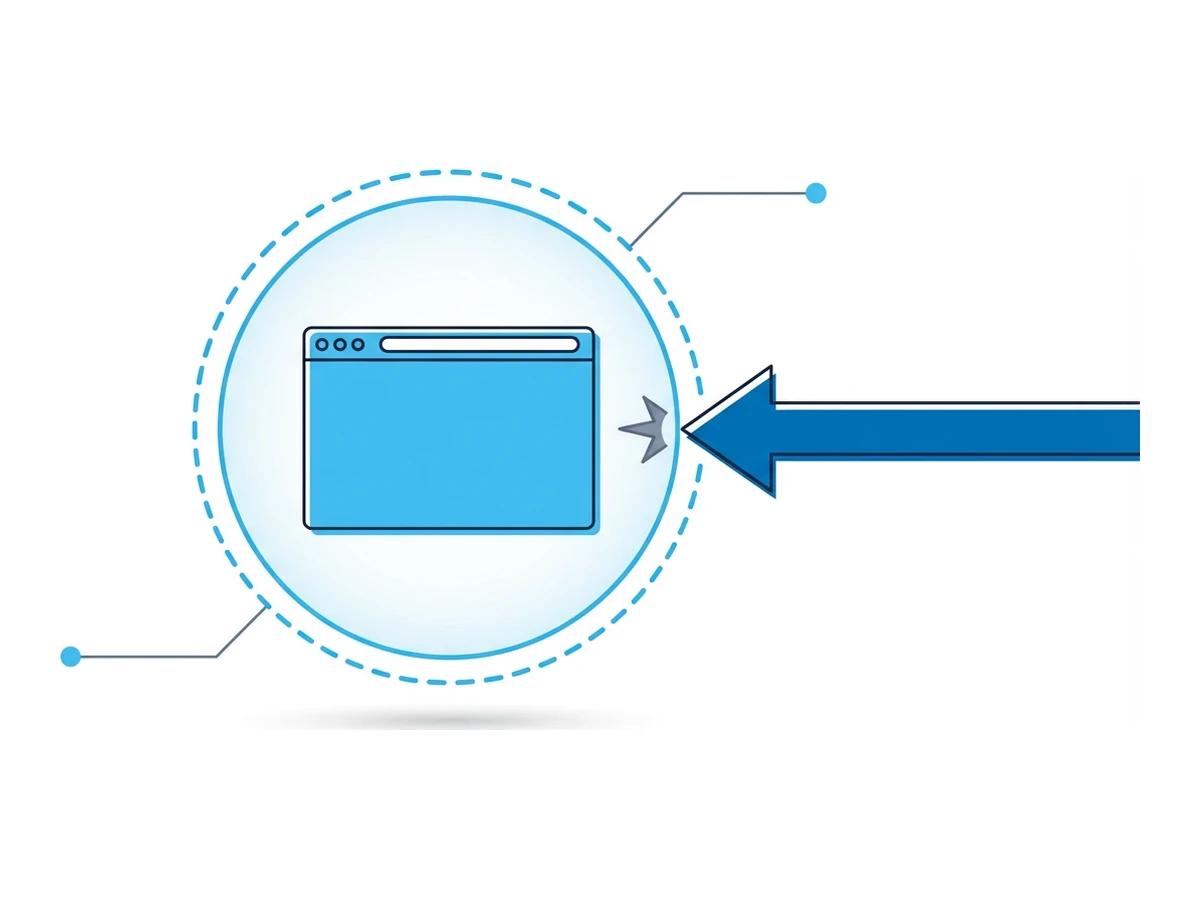
遠隔ブラウザでは、訪問先のページが手元の業務端末とは 別の場所で動きます。有害なページがブラウザの欠陥を 悪用しようとしても、この分離によって手元の端末が 直接さらされる危険を減らせます。ただし遠隔環境が 侵害されない保証はなく、広告の安全も判定できません。 偽のダウンロードを手元へ移せば危険があり、偽の ログイン画面に入力した情報は盗まれ得ます。
見知らぬ広告のリンク先やページを、手元のブラウザで 直接開かずに確認したいときは Browser.lol を使えます。 併せてブラウザと OS を更新し、必要に応じて コンテンツをブロックし、ソフトウェアの配布元を 確認して、不審な広告を報告しましょう。疑わしい サイトの安全を判断するまでは、ログインや ファイルの転送を避けてください。異なる経路に 備える対策であり、どれか一つで全ての危険を 消せるわけではありません。


