Una scheda rimasta aperta mostra all'improvviso una schermata di accesso simile a quella di un servizio conosciuto. Nella barra degli indirizzi compare ancora il sito che avevi aperto, ma la pagina è cambiata. Se inserisci le credenziali senza controllare l'indirizzo, potresti consegnarle a chi gestisce quel sito. È una forma di tabnabbing: una pagina malevola usa una normale funzione del browser per ingannarti.
Il clickjacking è simile, ma segue un'altra strada: l'attaccante cerca di farti interagire con una pagina legittima incorporata nella propria. Entrambi gli attacchi dipendono dalla pagina aperta e dalle protezioni del browser e del sito. Non richiedono malware, ma nemmeno riescono solo perché hai più schede aperte. Servono sia attenzione all'indirizzo effettivo sia difese predisposte dai gestori dei siti.
Come cambia l'aspetto di una scheda
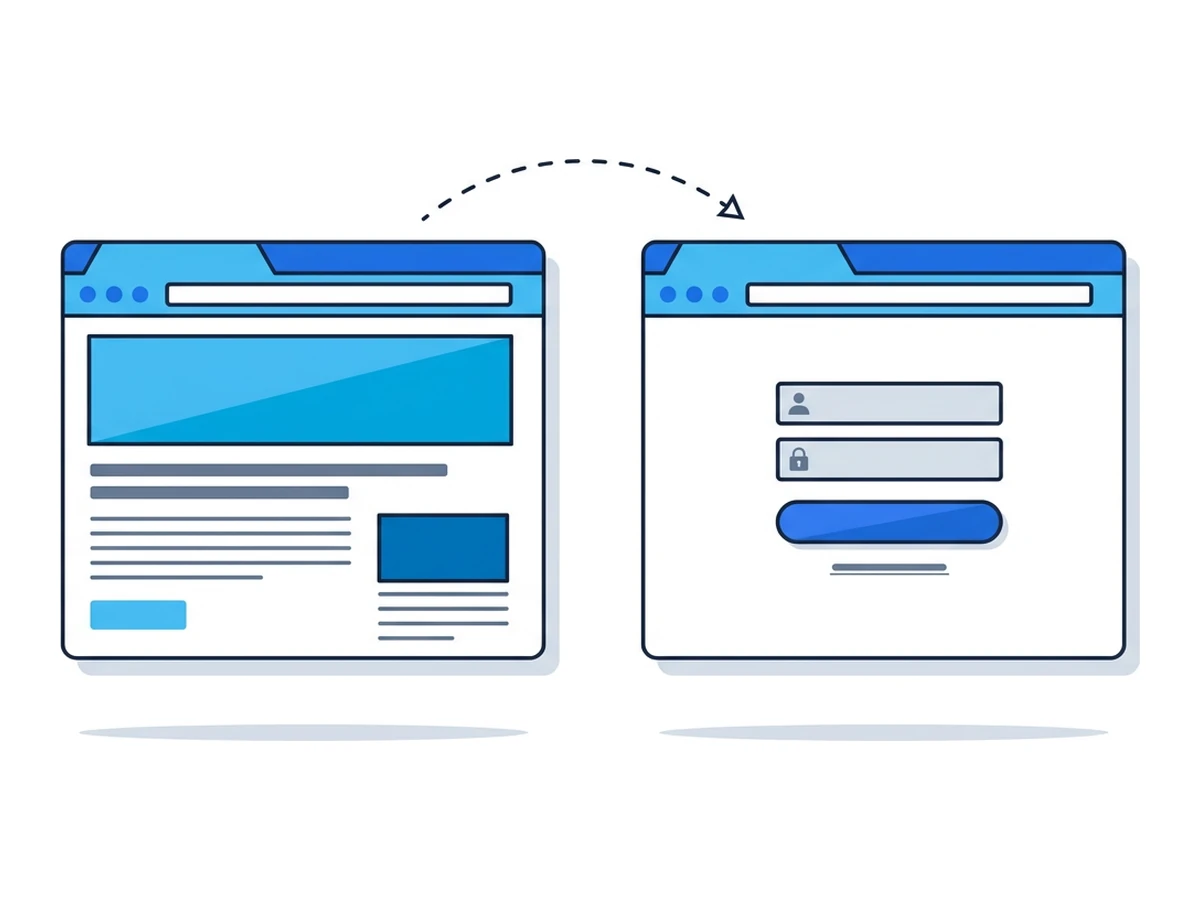
Una pagina può cambiare contenuto, titolo e icona dopo il caricamento. Può anche sapere se la scheda è visibile tramite la Page Visibility API. Sono funzioni utili per i normali siti, ma una pagina malevola può sfruttarle per somigliare a un servizio di cui ti fidi.
Una possibile sequenza: apri una pagina controllata da un attaccante, o compromessa, e passi a un'altra scheda. Lo script rileva che la sua scheda è in secondo piano e più tardi mostra una falsa richiesta di accesso. Può modificare il proprio HTML e la propria icona, ma non l'origine mostrata nella barra degli indirizzi. Tempi e aspetto dipendono dal codice dell'attaccante; non c'è un intervallo fisso.
Se inserisci una password o un codice monouso in quella schermata, la pagina può inviarli all'attaccante. Può poi reindirizzarti al servizio autentico per rendere l'inganno meno evidente. Controlla l'indirizzo prima di digitare credenziali, soprattutto se una scheda chiede un accesso inatteso. Una passkey legata all'indirizzo autentico può resistere a questo tipo di furto.
Clickjacking con una pagina incorporata
Nel clickjacking, un attaccante inserisce un sito legittimo in un iframe e dispone un'esca in modo che il clic raggiunga un comando della pagina incorporata. Il sito bersaglio deve permettere l'incorporamento e il clic deve colpire un'azione disponibile nello stato attuale dell'utente. MDN illustra il meccanismo. Questo non dà all'attaccante accesso indiscriminato a ogni account o transazione.
Un esempio classico è un pulsante sociale nascosto sotto un elemento di gioco: l'utente lo attiva senza volerlo. L'effetto dipende da ciò che la pagina incorporata consente. Per azioni delicate può essere richiesta una nuova conferma; inoltre, le regole sui cookie tra siti diversi possono impedire all'iframe di usare la sessione dell'utente. Una schermata di autorizzazione o pagamento non è necessariamente incorporabile solo perché contiene un pulsante.
La difesa principale è nelle mani di chi gestisce il sito. La direttiva CSP frame-ancestors limita i siti che possono incorporare una pagina. X-Frame-Options offre una restrizione più semplice per i browser meno recenti. Se un sito ha bisogno di essere incorporato, può autorizzare le origini fidate e chiedere conferma per le azioni importanti. L'assenza di restrizioni apre una possibilità, ma la sfruttabilità dipende anche dal resto delle difese della pagina.
Quando conta window.opener
Il reverse tabnabbing richiede un collegamento alla finestra che ha aperto la nuova pagina. Se questa conserva window.opener, può talvolta reindirizzare la finestra originaria verso un sito di phishing. Le regole tra origini diverse le impediscono di leggerne il contenuto, ma possono consentirle di cambiarne l'indirizzo, come spiega MDN.
Nei browser moderni i link con target="_blank" si comportano implicitamente come se avessero rel="noopener": il nuovo contesto non riceve window.opener, a meno che non venga richiesto espressamente. MDN documenta questo comportamento. Gli script che usano window.open() dovrebbero comunque richiedere noopener quando opportuno. Un link verso un sito non fidato non comporta automaticamente questo rischio.
Le condizioni necessarie all'attacco
Questi attacchi usano funzioni normali del web in modo ingannevole. Una pagina può cambiare aspetto e alcuni siti permettono intenzionalmente di essere incorporati. Il rischio dipende dall'origine della pagina, dalle regole sugli iframe, dallo stato dell'account e dall'azione successiva dell'utente. Un aspetto familiare non dimostra che la pagina appartenga davvero al servizio imitato.
I browser hanno chiuso alcune vecchie aperture, soprattutto quella dei normali link verso una nuova scheda. I siti devono comunque scegliere regole adeguate per l'incorporamento; tu devi controllare l'indirizzo prima di accedere o approvare un'azione. La guida OWASP al clickjacking descrive anche i cookie SameSite e le conferme come difese aggiuntive. Nessuna singola abitudine o intestazione HTTP elimina tutti gli inganni dell'interfaccia.
Controlla il sito reale prima di inserire credenziali
Un sito può limitare chi incorpora le pagine sensibili
I link target=_blank non lo concedono per impostazione predefinita
Difese pratiche per utenti e siti
Usa le protezioni del browser e del sito, poi verifica la pagina prima di agire.
- 1
Verifica gli accessi richiesti all'improvviso
Se una scheda ti chiede inattesa di accedere, controlla l'indirizzo. Nel dubbio apri il servizio separatamente, da un segnalibro fidato o digitando l'indirizzo. - 2
Guarda l'origine, non solo la grafica
La barra degli indirizzi mostra il sito effettivamente aperto. Un dominio somigliante non è il servizio che cercavi. Se disponibili, le passkey legate all'origine corretta possono ridurre il furto di credenziali da false pagine di accesso. - 3
Esamina le azioni importanti nel loro contesto
Prima di autorizzare un accesso o un pagamento, controlla quale sito lo chiede e che cosa stai confermando. Chi gestisce il servizio dovrebbe limitare l'incorporamento delle pagine delicate e richiedere conferme adeguate. - 4
Usa l'isolamento per ciò che protegge davvero
Una sessione Browser.lol può separare i contenuti web dal browser locale. Non verifica l'aspetto di una pagina e non impedisce a una pagina malevola nel browser remoto di riscriversi o usare un iframe consentito. Anche lì controlla l'indirizzo e l'azione richiesta.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano