
Una pagina di accesso può mostrare il logo giusto e appartenere comunque al dominio sbagliato. Nell'indirizzo può esserci una lettera in più, un punto nel posto sbagliato o un carattere di un altro sistema di scrittura. Prima di inserire una password o approvare una richiesta del portafoglio digitale, chiediti: a chi appartiene davvero questo URL?
Il typosquatting sfrutta grafie plausibili ma errate di un dominio. Un attacco omografico usa caratteri che, in certi tipi di carattere, possono sembrare uguali: per esempio la «a» latina e la «а» cirillica. Un indirizzo ingannevole può portare a una pagina di phishing, a un download sospetto o anche a un sito estraneo. L'aspetto dell'URL non dice da solo che cosa farà la destinazione: controlla l'indirizzo e tratta con cautela richieste inattese di accesso o firma.
Quattro modi in cui un indirizzo può ingannare
I meccanismi sono diversi, ma tutti possono far sembrare familiare una destinazione che non lo è. Gli esempi sono schematici: un dominio simile a un altro non è necessariamente dannoso.
Caratteri Unicode simili. La «a» latina e la «а» cirillica sono caratteri distinti che possono somigliarsi. Nel DNS, le etichette dei nomi internazionalizzati sono rappresentate in una forma ASCII che inizia con «xn--». Lo standard di sicurezza Unicode descrive le somiglianze tra caratteri di sistemi di scrittura diversi. Il browser può mostrare l'etichetta Unicode oppure la forma ASCII secondo le proprie regole.
Refusi comuni. Una lettera aggiunta, mancante o scambiata crea un nome host diverso. Anche una cifra può somigliare a una lettera. Queste varianti funzionano senza Unicode, quindi i controlli sui nomi internazionalizzati non possono intercettarle tutte.
Sottodomini fuorvianti. In «accounts.example.com.login.example.net», il nome host completo è proprio «accounts.example.com.login.example.net». Il testo familiare all'inizio non lo rende parte di «example.com». Per individuare il dominio registrabile devi conoscere il nome host e il suffisso pubblico: «co.uk», per esempio, è un suffisso, non il dominio di un proprietario. La Public Suffix List raccoglie questi suffissi.
Estensioni diverse. Un nome familiare sotto «.com» non è lo stesso sito sotto «.co» o «.shop». Chi attacca può copiarne la grafica, ma un logo identico e un certificato HTTPS valido dimostrano solo che la connessione a quell'indirizzo è cifrata. Non dimostrano a chi appartiene il marchio.
Come vengono creati e usati i domini simili
Generare varianti di un dominio è facile da automatizzare. Il progetto open source dnstwist produce nomi con refusi, caratteri simili o altre estensioni e può verificare quali rispondono nel DNS. Serve anche a chi difende il proprio marchio e vuole capire quali domini meritano un controllo. Il fatto che una variante sia registrata, da solo, non prova l'esistenza di una campagna di phishing.
Una pagina fraudolenta può copiare l'aspetto del sito autentico. Alcuni sistemi di phishing inoltrano il flusso di accesso al servizio vero e, in determinate condizioni, permettono a un intermediario malevolo di intercettare password e codici monouso. Le passkey funzionano diversamente: l'autenticazione è legata all'identificativo del servizio e all'origine del sito, come spiega la FIDO Alliance. Questo protegge l'accesso da un'origine imitatrice, ma non certifica ogni pagina o operazione successiva.
una grafia o un sistema di scrittura diverso crea un altro host
la registrazione non dimostra un uso dannoso
la protezione contro il phishing dipende dal metodo di accesso
Che cosa mostra il browser
I browser applicano difese contro alcuni nomi internazionalizzati. Secondo le regole di visualizzazione di Chromium, le etichette sospette possono apparire nella forma «xn--» anziché in Unicode. Anche Firefox sceglie tra le due forme secondo le sue regole per i domini internazionalizzati. La visualizzazione può variare in base al browser, alla versione e al nome host: un indirizzo ingannevole non appare sempre identico a quello autentico.
Neppure «xn--» significa automaticamente frode: è la codifica ASCII usata anche dai domini internazionalizzati legittimi. Al contrario, un semplice refuso ASCII o un sottodominio fuorviante non richiedono affatto caratteri Unicode. Il lucchetto e HTTPS confermano la connessione cifrata con l'host visualizzato, non che quell'host appartenga all'organizzazione nominata nella pagina.
Anche il contesto può trarre in inganno. Un messaggio sembra arrivare da una persona o da un servizio noto, ma il link porta altrove. Gli avvisi del browser aiutano; Google precisa però che Safe Browsing può non rilevare un sito pericoloso o segnalare per errore un sito innocuo. Se il link chiede l'accesso a un account importante o l'approvazione di un'operazione del portafoglio, raggiungi il servizio per un percorso indipendente dal messaggio.
Verificare l'URL con attenzione
Se un messaggio ti chiede di accedere, pagare, scaricare o approvare un'operazione, verifica la destinazione prima di agire. Questi passaggi riducono l'incertezza, ma nessuno prova da solo che la pagina sia sicura.
- 1
Parti da un percorso affidabile
Usa un segnalibro salvato, la voce del servizio nel tuo gestore di password o un indirizzo che conosci indipendentemente. Non usare il link del messaggio per verificare il messaggio stesso. - 2
Esamina il nome host completo
Se devi valutare il link segnalato, leggine l'URL completo come testo senza aprirlo. Distingui il nome host dal percorso e dai parametri, poi individua il dominio registrabile usando il suffisso pubblico. Un marchio citato altrove nell'URL non dimostra chi possiede il sito. - 3
Interpreta gli indizi IDN nel contesto
La forma «xn--» invita a controllare meglio, ma è usata anche da nomi internazionalizzati legittimi. Un nome Unicode che sembra normale può comunque richiedere una verifica; un refuso ASCII non presenta alcun indizio IDN. Cambiare carattere tipografico o incollare l'URL in un editor non è un rilevatore affidabile. - 4
Accedi dal percorso abituale del servizio
Se la richiesta è autentica, di solito la ritrovi entrando nel servizio per conto tuo. Lascia attivi gli avvisi antiphishing del browser. Dove disponibili, le passkey legate all'origine proteggono l'accesso meglio di una password riutilizzabile o di un codice monouso, ma non certificano il resto della pagina.
Quando devi esaminare la pagina
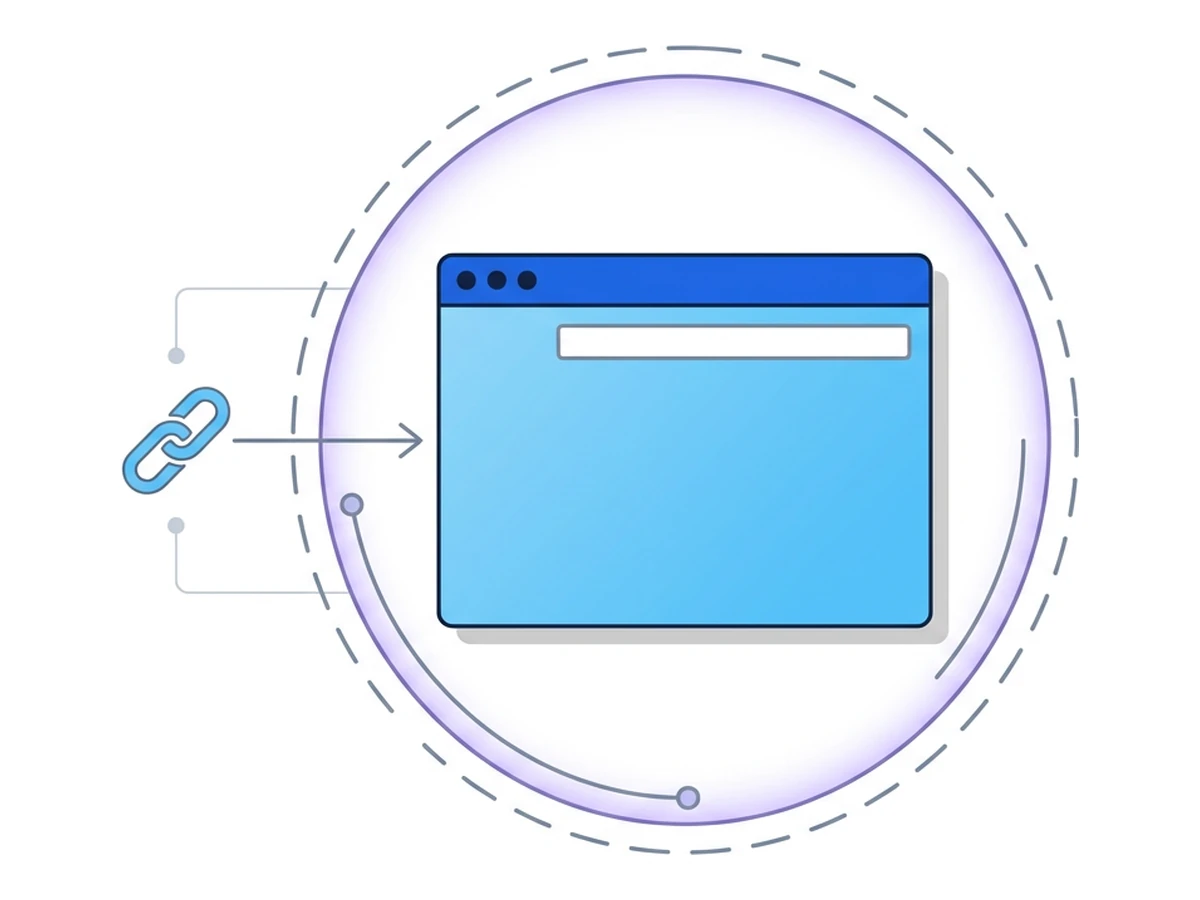
A volte un analista deve vedere cosa mostra una pagina sospetta. Una sessione temporanea Browser.lol esegue la pagina in un browser remoto anziché direttamente sul dispositivo dell'analista. Il sito vede l'indirizzo di uscita del browser remoto, mentre il dispositivo si collega a Browser.lol per ricevere lo streaming. Non importare un profilo salvato, non inserire credenziali reali, non collegare un portafoglio digitale e non approvare richieste. Tutto ciò che scrivi in un modulo di phishing può comunque essere divulgato. L'isolamento non decide se una pagina o un'operazione è affidabile.
Gestisci il messaggio originale e gli eventuali link con token secondo le regole della tua organizzazione. Browser.lol non crea una registrazione forense né un verdetto sul malware, e chiudere la scheda di visualizzazione non dimostra che la sessione sia terminata. Termina la sessione esplicitamente e registra solo ciò che hai osservato. Per una procedura più completa, leggi Come esaminare i link sospetti con più cautela.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano


