
El historial te ayuda a volver a las páginas que has visitado. También puede servirle a quien consiga acceder a tu dispositivo o a tu cuenta. Las páginas y las horas de visita pueden revelar qué servicios utilizas y a qué sitios internos accedes en el trabajo. Eso no significa que cualquier web pueda leer todo tu historial: depende de cómo se obtengan los datos.
Esos datos pueden dar pistas para preparar un ataque o redactar un mensaje de suplantación creíble, aunque una URL rara vez demuestra por sí sola la intención de alguien. Esta guía explica dónde guardan los navegadores el historial, cómo pueden obtenerlo personas autorizadas o no autorizadas y qué puedes hacer para limitar su exposición. También distingue el historial local de los registros que conservan las webs, las redes y los proveedores de navegadores remotos.
Lo que revela tu historial de navegación
El historial es más que una lista de enlaces. Según el navegador, puede incluir direcciones, títulos, horas de visita, número de visitas y algunos datos sobre la navegación. Una URL puede señalar un panel interno, un documento compartido o un tema que alguien consultó. Por sí sola no demuestra cuánto tiempo leyó la página, quién utilizó el dispositivo ni por qué se abrió.
En el trabajo, las direcciones visitadas pueden indicar qué portales de proveedores, herramientas de administración o entornos de prueba privados se utilizan. En un dispositivo personal, podrían dar pistas sobre servicios financieros, planes de viaje o cuestiones de salud. Son deducciones, no certezas: un ordenador compartido, un clic accidental o una página abierta para otra persona pueden contar una historia diferente.
Quien obtenga esos registros podría usarlos para preparar un mensaje de suplantación más convincente. MITRE ATT&CK documenta la búsqueda de información del navegador después de comprometer un sistema, incluido un caso en el que un programa malicioso recopiló el historial. Eso demuestra que existe esta vía de ataque, no que el historial esté detrás de la mayoría de los fraudes por correo o de las campañas de suplantación.
Cómo llegan otros a tu historial
Una web normal no puede consultar sin más todo el historial de tu navegador. El acceso suele llegar a través del dispositivo o perfil, de una cuenta sincronizada, de una extensión con permisos adecuados o de registros independientes de un servicio o una red. Esos datos no tienen el mismo alcance ni el mismo detalle: borrar una copia no siempre elimina las demás.
El acceso autorizado puede consistir en revisar tu propio perfil, en que una organización examine un dispositivo gestionado según sus normas o en que las autoridades soliciten legalmente datos conservados por un proveedor. Lo que este almacena y lo que pueden obtener las autoridades depende del servicio y del país. Por ejemplo, los registros de conexión de un proveedor de internet no equivalen a un historial completo.
El acceso no autorizado puede deberse a un dispositivo comprometido, una cuenta robada o una extensión maliciosa. Chrome y Firefox exigen que las extensiones soliciten un permiso específico para el historial antes de utilizar sus API de historial. Otros permisos pueden revelar actividad en los sitios donde se aplican sin dar acceso a todo el historial guardado. Revisa qué puede leer cada extensión.
Si la sincronización está activada, el historial también puede estar disponible desde la cuenta y otros dispositivos.Google explica para Chrome cómo consultar y borrar el historial sincronizado. Las búsquedas guardadas por separado en la cuenta pueden requerir otra gestión. Revisar estos ajustes es más útil que suponer que borrar el historial local elimina todos los registros en todas partes.
Tres situaciones hipotéticas
Estos ejemplos muestran cómo podría aprovecharse un historial expuesto. No describen clientes ni incidentes concretos, ni resultados medidos.
Espionaje empresarial a partir del historial
Imagina que alguien con acceso al ordenador de trabajo desbloqueado de una responsable de producto copia la base de datos del historial. Las direcciones visitadas podrían señalar entornos de prueba, portales de proveedores o herramientas de proyectos. Esas pistas podrían orientar nuevas indagaciones, aunque no revelarían el contenido protegido por un inicio de sesión ni el resultado de una negociación confidencial.
Conviene proteger el acceso al dispositivo y usar un perfil adecuado para el trabajo delicado. Un navegador remoto puede evitar que las páginas visitadas en él aparezcan en el historial habitual del navegador local. El proveedor remoto y los sitios visitados podrían conservar sus propios registros.
Suplantación tras visitar una clínica
Supongamos que un programa espía en un ordenador familiar compartido revela visitas a la web de una clínica. Un atacante podría hacerse pasar por el departamento de facturación de esa clínica. La visita hace más verosímil el mensaje, pero no demuestra quién abrió la página ni si la persona destinataria responderá.
Mantén separadas las cuentas personales y laborales cuando tenga sentido, protege el dispositivo y verifica las solicitudes por un canal de contacto conocido. Una sesión de navegador distinta reduce algunos vínculos locales entre contextos, pero no convierte en inocua una petición fraudulenta convincente.
Pérdida de confianza tras una filtración
Un servicio que recopila datos de navegación para analizarlos crea otra copia de la actividad de las personas. Si fallan los controles de acceso, un conjunto de visitas expuesto podría revelar intereses sensibles aunque se hayan eliminado los nombres. La posibilidad de identificar a alguien depende del detalle de los datos y de la información con la que puedan cruzarse.
Recoge solo lo necesario, limita el acceso, establece plazos de conservación y examina tus obligaciones de privacidad. El aislamiento del navegador no sustituye esas obligaciones cuando un proveedor decide guardar registros de actividad.
Dentro del archivo de historial
Chromium y Firefox guardan el historial local en bases de datos del perfil. Sus estructuras son distintas. La recuperación de entradas borradas depende del navegador, el almacenamiento, los ajustes y el tiempo transcurrido.
| Tabla | Columnas clave | Impacto en seguridad |
|---|---|---|
| urls | url, title, visit_count, typed_count | Muestra direcciones y recuentos registrados. typed_count no demuestra quién escribió la dirección. |
| visits | visit_time, from_visit, transition | Indica horas de visita y algunas relaciones de navegación, no necesariamente una ruta completa de clics. |
| downloads | target_path, tab_url | Puede indicar el destino de una descarga y la pestaña asociada. Son metadatos, no el archivo descargado. |
| keyword_search_terms | keyword_id, lower_term | Puede contener términos escritos con buscadores compatibles, no todas las búsquedas realizadas en internet. |
El código de Chromium muestra los campos de las visitas, mientras que Mozilla documenta el archivo independiente places.sqlite de Firefox. Recuperar entradas después de borrar el historial no siempre es posible. El cifrado protege un dispositivo al que nadie puede acceder, pero no impide que un programa ejecutado en tu cuenta lea los datos accesibles.
Quién quiere tu historial
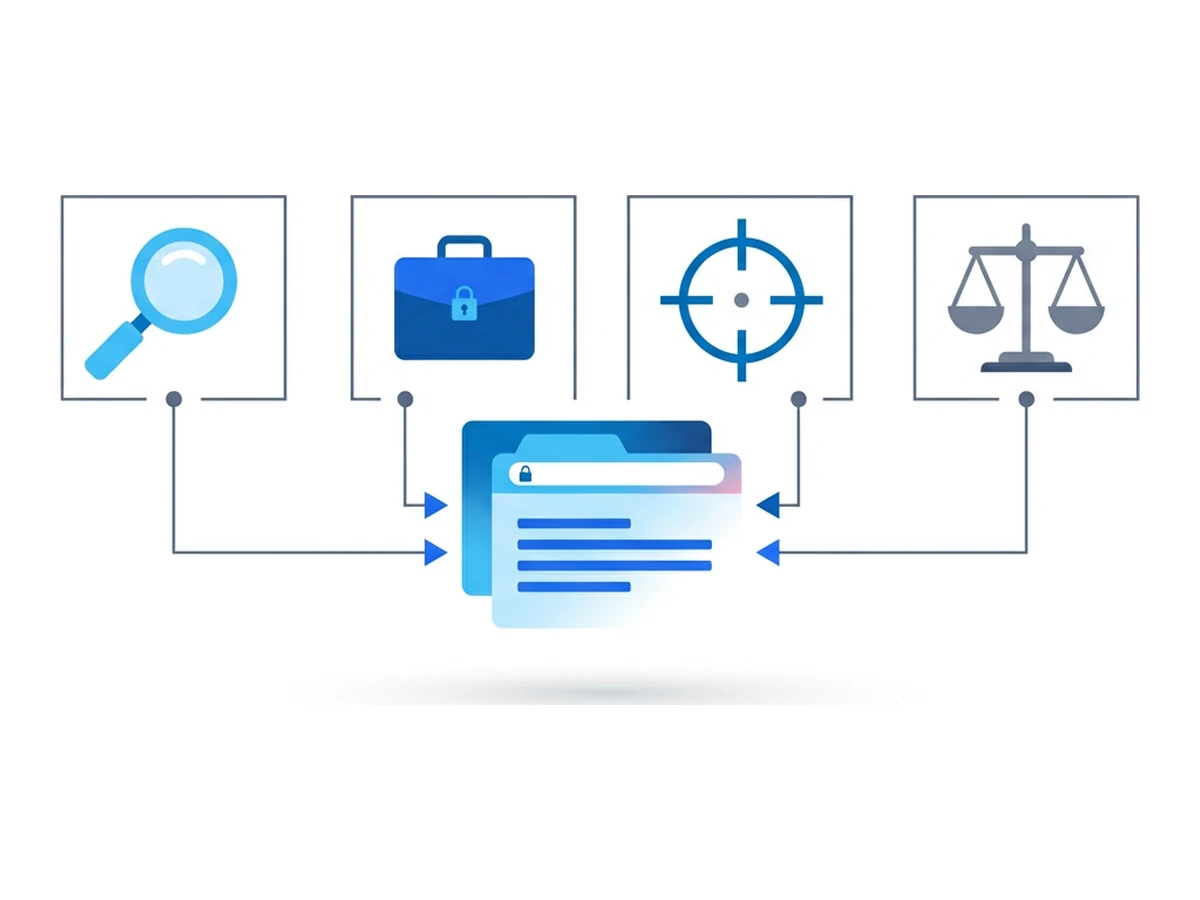
Distintas personas y entidades pueden recopilar o solicitar datos sobre tu actividad por motivos diferentes. No tienen el mismo acceso ni conservan los mismos datos. Empieza por identificar quién puede ver el historial local, una copia sincronizada o los registros independientes de sitios web y redes.
Anunciantes e intermediarios de datos pueden recopilar actividad mediante sus propios sitios, elementos integrados, aplicaciones o extensiones. Estos registros de navegación sirven para analizar audiencias, pero no son automáticamente una copia del historial local completo.
Los intrusos que acceden a un dispositivo o perfil pueden buscar herramientas internas, servicios con cuenta y otras pistas. MITRE documenta la búsqueda de información del navegador como técnica posterior a una intrusión. Es posible adaptar un mensaje fraudulento con esas pistas, pero el historial no da acceso automático a los sitios que contiene.
Quienes tienen acceso en el trabajo pueden encontrar registros de navegación en un dispositivo gestionado o compartido, según las normas de la organización. Esas visitas podrían revelar herramientas de proyecto o proveedores, pero por sí solas no demuestran cuándo se lanzará un producto ni qué se negoció.
Los investigadores pueden obtener registros de un dispositivo incautado o de un proveedor mediante los procedimientos disponibles en su jurisdicción. El alcance del acceso y el significado de los datos requieren una evaluación jurídica y técnica caso por caso.
Cómo proteger tu historial
No puedes eliminar todos los registros de una visita, pero sí reducir las copias que controlas y proteger el acceso a ellas. Conviene prestar atención a tres aspectos.
Elige qué conservas. Revisa la sincronización del historial, usa perfiles diferentes para contextos distintos y borra las entradas locales que ya no necesitas. Si eliminas el historial de Chrome de una cuenta sincronizada, el cambio afecta también a los dispositivos sincronizados. Las búsquedas guardadas por separado pueden requerir otro paso.
Separa algunas sesiones. Las páginas visitadas dentro de un navegador remoto pueden quedar fuera del historial habitual del navegador local, salvo las páginas de Browser.lol utilizadas para acceder al servicio. Browser.lol puede conservar metadatos de la sesión y un perfil guardado puede conservar el estado del navegador. Los sitios visitados, las descargas y los inicios de sesión también pueden dejar registros en otros lugares.
Protege el acceso. Utiliza cifrado y bloqueo de pantalla, revisa los permisos de las extensiones y protege las cuentas que sincronizan los datos de navegación. Las organizaciones pueden comprobar qué dispositivos gestionados y copias de seguridad conservan el historial. El cifrado protege un dispositivo perdido, pero no sustituye el control de los programas y las cuentas que ya tienen acceso.
Revisa tu propio historial
Una revisión breve puede mostrarte qué conservan el navegador y tus cuentas. El tiempo necesario depende de cuántos perfiles y dispositivos utilices.
- 1
Consulta la página del historial
En Chrome, abre chrome://history; en Firefox, el menú «Historial». Busca sitios que no querrías mostrar a quien use este perfil. Ninguna de estas vistas ofrece un botón para exportar todo el historial. - 2
Comprueba la actividad sincronizada
Revisa si sincronizas el historial y qué dispositivos utilizan la cuenta. Si necesitas una copia de los datos conservados por el proveedor, usa su proceso de exportación, como explica la ayuda de Google. - 3
Busca direcciones y enlaces delicados
Fíjate en dominios internos, enlaces compartidos o parámetros de URL que no deberían conservarse en un perfil accesible para varias personas. Una visita es una pista, no prueba lo que se leyó. - 4
Revisa extensiones y acceso al perfil
Elimina las extensiones que ya no necesitas y comprueba cuáles solicitan acceso al historial o a muchos sitios. Averigua quién más puede desbloquear el dispositivo o usar el mismo perfil. - 5
Elimina las copias innecesarias
Borra las entradas seleccionadas con las funciones del navegador y elimina los archivos que hayas exportado. No confíes en un comando de borrado como garantía de que no podrán recuperarse, sobre todo en unidades SSD o copias sincronizadas. - 6
Elige otro contexto para futuras visitas
Usa un perfil local adecuado o un navegador remoto cuando te convenga separar actividades. Comprueba las políticas de conservación y los ajustes de perfil antes de introducir información delicada.
Si necesitas una revisión técnica, puedes examinar el archivo History de Chromium y places.sqlite de Firefox con herramientas adecuadas, preferiblemente sobre una copia creada con el navegador cerrado. La estructura y la integridad de los datos varían según la versión. Browser.lol no ofrece una descarga del historial de sus sesiones remotas; revisa los perfiles guardados y los registros de la cuenta con los controles realmente disponibles.
Trata tu historial como un dato sensible
El historial te ayuda a volver a páginas útiles, pero también puede revelar pistas si alguien compromete tu dispositivo o cuenta. Evitar copias innecesarias, separar contextos y proteger el acceso reduce ese riesgo. Una sesión remota cambia dónde se guarda el historial de las páginas visitadas; no elimina todo rastro.
Revisa lo que conservan el navegador, la cuenta sincronizada y las extensiones. Después decide qué visitas conviene realizar en otro perfil o una sesión remota y comprueba cómo gestiona sus propios registros cada servicio. Son pasos más fiables que esperar navegar sin dejar ninguna huella.
¿Necesitas una sesión aislada para tu próxima tarea?
Abre un navegador aislado desde el que ya usas y ponte manos a la obra.
Iniciar una sesiónSin instalar otro navegador • Las funciones dependen del plan


