
La cronologia del browser è utile a chi naviga, ma può aiutare anche chi ottiene accesso al dispositivo o all'account. Pagine visitate e orari possono mostrare quali servizi usi o quali siti interni raggiunge una persona al lavoro. Questo non significa che qualsiasi sito possa leggere tutta la tua cronologia: conta il modo in cui si ottiene l'accesso.
Quei dati possono offrire indizi per raccogliere informazioni o rendere credibile un messaggio di phishing, anche se un indirizzo web da solo raramente dimostra le intenzioni di qualcuno. Vediamo dove i browser conservano le visite, chi può ottenere i dati con o senza permesso e come ridurne l'esposizione. Distingueremo la cronologia locale dai registri conservati da siti, reti e fornitori di browser remoti.
Cosa rivela la tua cronologia di navigazione
La cronologia è più di un elenco di link. A seconda del browser può contenere indirizzi, titoli, orari, numero di visite e alcuni dati sul percorso seguito. Un indirizzo potrebbe indicare una pagina interna, un documento condiviso o un tema di ricerca. Da solo non dice quanto a lungo sia stata letta la pagina, chi usasse il dispositivo o perché l'abbia aperta.
Al lavoro, gli indirizzi visitati potrebbero rivelare portali di fornitori, strumenti amministrativi o siti di prova non pubblici. Su un dispositivo personale possono suggerire servizi finanziari, viaggi o domande sulla salute. Sono deduzioni, non certezze: un computer condiviso, un clic involontario o una pagina aperta per un'altra persona cambiano il significato dei dati.
Chi ottiene questi dati potrebbe usarli per costruire un'esca più credibile. MITRE ATT&CK documenta laraccolta di informazioni dal browser dopo la compromissione di un sistema, compreso un caso in cui un programma malevolo ha raccolto la cronologia. È la prova di una possibile tecnica di attacco, non che la cronologia sia alla base della maggior parte delle truffe via email.
Come possono accedervi gli altri
Un normale sito web non può interrogare l'intera cronologia del browser. Di solito l'accesso avviene tramite il dispositivo o il profilo, un account sincronizzato, un'estensione autorizzata oppure registri separati conservati da servizi e reti. Questi dati hanno contenuti diversi: cancellarne uno non elimina necessariamente gli altri.
L'accesso autorizzato può riguardare chi consulta il proprio profilo, un'organizzazione che controlla un dispositivo gestito secondo le sue regole o una richiesta legale di dati conservati da un fornitore. Ciò che il fornitore conserva e quanto può essere richiesto dipendono dal servizio e dall'ordinamento. I registri di connessione di un operatore di rete, per esempio, non equivalgono al file completo della cronologia del browser.
L'accesso non autorizzato può seguire la compromissione del dispositivo o dell'account, oppure l'installazione di un'estensione malevola. In Chrome e Firefox le estensioni devono chiedere un'autorizzazione per la cronologia per usare le rispettive API. Altri permessi possono esporre l'attività sui siti a cui si applicano senza dare accesso a tutta la cronologia salvata. Vale quindi la pena verificare cosa può leggere ogni estensione.
Se hai attivato la sincronizzazione, la cronologia può comparire anche nell'account e su altri dispositivi. Le istruzioni di Chrome spiegano come vengono mostrate e rimosse le visite sincronizzate. Le attività di ricerca salvate separatamente nell'account possono richiedere un'altra operazione. È meglio controllare queste impostazioni che presumere che cancellare il file locale elimini ogni altra copia.
Tre scenari esemplificativi
Questi esempi mostrano come una cronologia esposta potrebbe essere sfruttata. Non raccontano clienti o incidenti specifici, né risultati misurati.
Indizi su un progetto aziendale
Immagina che una persona con accesso al computer aziendale sbloccato di un responsabile di prodotto copi il database della cronologia. Gli indirizzi visitati potrebbero indicare siti di prova, portali di fornitori o strumenti di progetto. Sono indizi utili per cercare altro, ma non svelano il contenuto delle pagine protette da login né l'esito di una trattativa riservata.
Proteggere l'accesso al dispositivo e tenere il lavoro sensibile in un profilo adatto è importante. Un browser remoto può evitare che le pagine visitate al suo interno finiscano nella normale cronologia locale, ma il servizio remoto e i siti visitati possono conservare registri propri.
Social engineering a partire da ricerche sulla salute
Supponiamo che un programma spia su un computer condiviso mostri visite al sito di una clinica. Un aggressore potrebbe allora inviare un falso messaggio dell'ufficio fatturazione. Quel dettaglio rende l'email più credibile, ma non dimostra chi abbia visitato il sito né se chi riceve il messaggio risponderà.
Quando possibile, separa gli account personali da quelli di lavoro, proteggi il dispositivo e verifica le richieste tramite un recapito già noto. Una sessione separata riduce alcuni collegamenti locali tra contesti, ma non rende innocua una richiesta fraudolenta convincente.
Un archivio di visite esposto
Un servizio che raccoglie visite per analizzare l'uso dei siti crea un'altra copia dell'attività delle persone. Se i controlli di accesso falliscono, i dati esposti potrebbero rivelare interessi delicati anche senza nomi. La possibilità di identificare qualcuno dipende dalla precisione dei dati e da altre informazioni a cui possono essere collegati.
Raccogli solo ciò che serve, limita gli accessi, stabilisci tempi di conservazione e valuta gli obblighi applicabili in materia di privacy. L'isolamento del browser non sostituisce questi doveri per chi decide di conservare registri dell'attività.
Dentro il file di cronologia
Chromium e Firefox conservano le visite in database del profilo locale, con strutture diverse. Il recupero di dati cancellati dipende dal browser, dal supporto di memoria, dalle impostazioni e dal tempo trascorso.
| Tabella | Colonne chiave | Impatto di sicurezza |
|---|---|---|
| urls | url, title, visit_count, typed_count | Mostra indirizzi e conteggi registrati; typed_count non dimostra chi abbia digitato l'indirizzo. |
| visits | visit_time, from_visit, transition | Indica orari e alcune relazioni tra visite, non un percorso completo garantito. |
| downloads | target_path, tab_url | Può indicare destinazione e scheda associata a un download: sono metadati, non il file. |
| keyword_search_terms | keyword_id, lower_term | Può contenere termini inseriti tramite motori di ricerca supportati, non ogni ricerca sul web. |
Il codice di Chromium mostra i campi delle visite; Mozilla documenta il file distinto places.sqlite di Firefox. I dati cancellati non sono sempre recuperabili: dopo aver svuotato la cronologia non si può garantire il recupero. La cifratura protegge un dispositivo inaccessibile, ma non impedisce ai programmi già eseguiti con il tuo account di leggere i dati a cui hanno accesso.
Chi vuole la tua cronologia
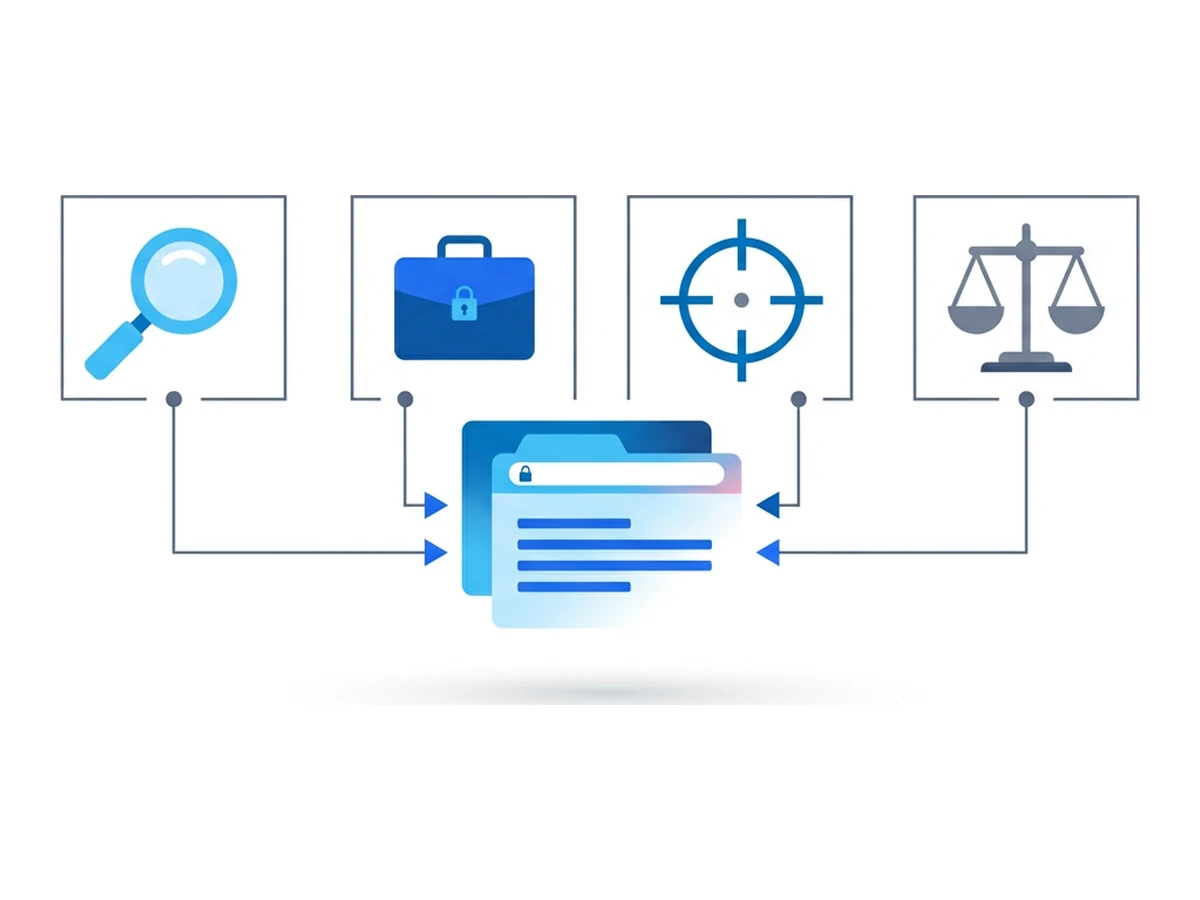
Persone e organizzazioni diverse possono raccogliere o cercare dati sull'attività online per motivi diversi. Non hanno tutte lo stesso accesso, né gli stessi dati. Comincia distinguendo chi può vedere la cronologia locale, una copia sincronizzata o i registri separati di siti e reti.
Inserzionisti e intermediari di datipossono raccogliere attività tramite siti, strumenti di tracciamento, app o estensioni propri. Quei registri possono servire ad analizzare il pubblico, ma non sono automaticamente una copia dell'intera cronologia salvata nel browser.
Gli intrusi che accedono a un dispositivo o a un profilo possono cercare strumenti interni, siti di account e altri indizi. MITRE documenta questa raccolta dopo la compromissione. È possibile usarne i dettagli per un messaggio fraudolento mirato, ma il file non dà automaticamente accesso ai siti che elenca.
Chi ha accesso in azienda può incontrare registri di navigazione su un dispositivo gestito o condiviso, secondo le regole interne. Le visite potrebbero indicare strumenti di progetto o fornitori, ma da sole non rivelano la data di lancio di un prodotto né il contenuto di una trattativa.
Gli investigatori possono ottenere dati da un dispositivo sequestrato o da un fornitore tramite procedure previste dall'ordinamento applicabile. L'ampiezza dell'accesso e il significato dei dati richiedono una valutazione legale e tecnica caso per caso.
Come proteggere la cronologia
Non puoi eliminare ogni registrazione di una visita, ma puoi ridurre le copie che controlli e proteggerne l'accesso. Vale la pena considerare tre aspetti.
Scegli cosa conservare.Controlla la sincronizzazione, usa profili diversi per attività diverse e cancella la cronologia locale quando non serve più. In Chrome, eliminare la cronologia sincronizzata influisce anche sugli altri dispositivi collegati; l'attività di ricerca conservata separatamente può richiedere un altro intervento.
Separa alcune sessioni.Un browser remoto può evitare che le pagine visitate al suo interno compaiano nella normale cronologia locale, a parte le pagine di Browser.lol usate per accedere al servizio. Browser.lol può conservare metadati della sessione e un profilo salvato può mantenerne lo stato. Anche siti visitati, download e accessi agli account possono lasciare tracce altrove.
Proteggi l'accesso.Usa la cifratura e il blocco dello schermo, controlla i permessi delle estensioni e proteggi gli account che sincronizzano la navigazione. Le aziende possono verificare quali dispositivi gestiti e backup conservano la cronologia. La cifratura protegge un dispositivo smarrito, ma non sostituisce i controlli su programmi e account già autorizzati.
Controlla la tua cronologia
Una breve verifica mostra cosa conservano davvero browser e account. Il tempo necessario dipende dal numero di profili e dispositivi che usi.
- 1
Apri la cronologia del browser
In Chrome vai su chrome://history; in Firefox apri il menu Cronologia. Cerca i siti che non vorresti mostrare a chi usa quel profilo. Nessuna delle due pagine offre un'esportazione con un solo clic. - 2
Controlla account e sincronizzazione
Verifica se la cronologia viene sincronizzata e quali dispositivi usano l'account. Se ti serve una copia dei dati conservati dall'account, segui la procedura del fornitore, per esempio leistruzioni di Google per l'esportazione. - 3
Individua indirizzi delicati
Cerca domini interni, link condivisi o parametri negli indirizzi che non dovrebbero restare in un profilo accessibile a più persone. Una visita è un indizio, non la prova di ciò che è stato letto. - 4
Controlla estensioni e accesso al profilo
Rimuovi le estensioni inutili e verifica quelle che chiedono la cronologia o ampi permessi sui siti. Controlla chi altro può sbloccare il dispositivo o usare lo stesso profilo. - 5
Elimina le copie non più necessarie
Cancella le voci scelte tramite i comandi del browser ed elimina gli eventuali file esportati. Un comando per cancellare file non garantisce che siano irrecuperabili, soprattutto su unità a stato solido o in presenza di backup sincronizzati. - 6
Scegli un contesto separato per le visite future
Quando è utile, usa un profilo locale adatto o una sessione remota. Prima di inserire informazioni sensibili, controlla conservazione dei dati e impostazioni del profilo del servizio.
Per un'analisi tecnica puoi esaminare il file History di Chromium e places.sqlite di Firefox con strumenti adatti, preferibilmente lavorando su una copia creata a browser chiuso. Struttura e completezza variano secondo la versione. Browser.lol non offre un'esportazione scaricabile della cronologia delle sessioni remote: verifica gli eventuali profili salvati e i dati dell'account usando i controlli realmente disponibili.
Tratta la cronologia come un dato sensibile
La cronologia aiuta a ritrovare pagine utili, ma può offrire indizi anche a chi compromette un dispositivo o un account. Ridurre le copie superflue, separare le attività e proteggere l'accesso abbassa il rischio. Una sessione remota cambia il luogo in cui vengono conservate le visite, non elimina ogni traccia.
Controlla che cosa conservano il browser, l'account sincronizzato e le estensioni. Poi scegli quali visite svolgere in un profilo distinto o in una sessione remota, verificando come ogni servizio tratta i propri registri. Sono passi più affidabili dell'aspettativa di non lasciare tracce.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano


