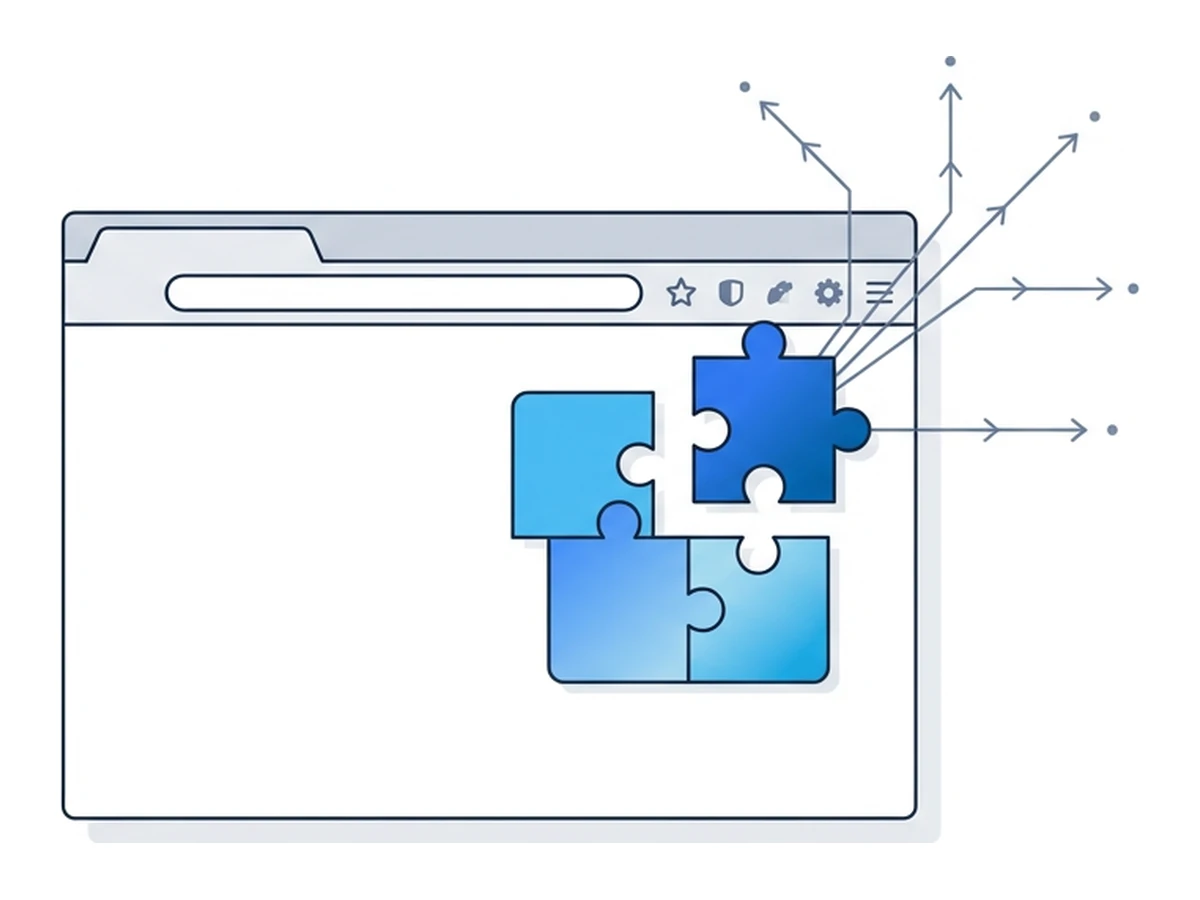

O The Great Suspender reduzia o consumo de memória ao suspender separadores inativos. Em 2020, o programador original entregou a manutenção a alguém cuja identidade não era publicamente clara. Depois, utilizadores notaram que a versão distribuída na Chrome Web Store diferia do código público e contactava servidores de terceiros. Em fevereiro de 2021, o Chrome removeu a extensão com um aviso de software malicioso. Uma ferramenta escolhida pela sua utilidade tornara-se um motivo para questionar a confiança nas atualizações.
Nem todas as extensões podem ver tudo: o alcance depende das permissões concedidas e dos sites onde podem funcionar. O risco é continuarem a receber atualizações depois de ganharem a tua confiança. Um novo responsável, uma conta de publicação comprometida ou uma dependência alterada podem mudar o comportamento do código. A discussão pública do incidente regista os sinais de alerta e os limites do que era possível apurar na altura; o anúncio do programador original documenta a passagem de responsabilidade.
A que pode aceder uma extensão
Uma extensão com acesso amplo a sites pode executar um script nas páginas abrangidas pelas permissões concedidas. Esse script pode ler e alterar o conteúdo da página, incluindo texto introduzido em campos normais de formulários. O acesso depende dos sites autorizados, das restrições do navegador e do próprio código. Isso não significa que qualquer extensão possa ler todas as palavras-passe, todos os cookies ou as páginas internas do navegador. A documentação da Mozilla sobre scripts em páginas explica esta fronteira.
Outras capacidades exigem outras permissões. Por exemplo, a API de cookies requer uma permissão própria e acesso ao site em causa. A observação de pedidos, os dados dos separadores e a inserção de scripts têm regras diferentes. Estas capacidades permitem criar ferramentas úteis, como gestores de palavras-passe, bloqueadores e tradutores. Também tornam mais grave uma extensão com permissões excessivas ou comprometida. Lê a lista de permissões como aquilo que ela poderia fazer, não como prova de que usa todas as capacidades.
Os pedidos de confirmação variam entre navegadores e tipos de permissão. O Chrome indica que uma atualização que acrescente uma permissão com um novo aviso desativa a extensão até a aceitares. O Firefox mostra as permissões de acesso a sites das extensões Manifest V3 na instalação, mas documenta que novos sites pedidos numa atualização não aparecem da mesma forma. Permissões facultativas também podem ser pedidas mais tarde. Revê os acessos concedidos e as alterações ao longo do tempo, em vez de supores que o pedido inicial cobre tudo para sempre. Consulta as regras de aviso do Chrome e as regras de acesso a sites do Firefox.
Riscos na cadeia de distribuição
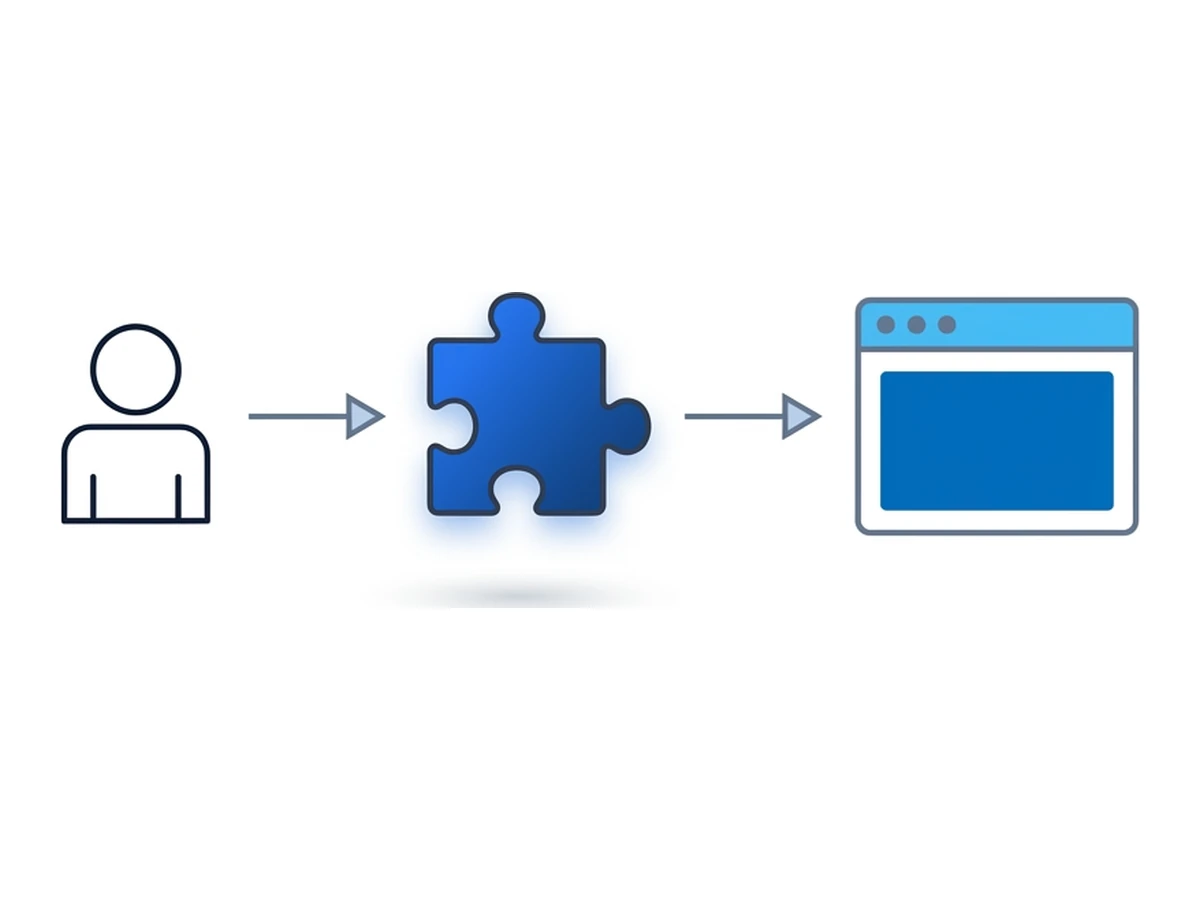
Alguém publica a extensão, constrói-a com código e dependências e distribui-a por uma loja ou outro canal de atualização. Em cada passagem, o código que recebes pode afastar-se daquele em que pretendias confiar.
Mudança de proprietário. O novo titular herda a base de utilizadores e as permissões já concedidas. A passagem pode ser legítima, mas justifica uma nova verificação. Em 2020, o responsável pelo Nano Adblocker e pelo Nano Defender anunciou que já não controlava as respetivas páginas na Chrome Web Store. O comportamento posterior das versões para Chromium levantou preocupações de software malicioso; as versões independentes para Firefox eram um caso separado.
Conta de publicação comprometida. Os atacantes podem visar quem envia novas versões, em vez de atacar o navegador. Em dezembro de 2024, uma campanha de phishing obteve acesso à publicação da extensão Chrome da Cyberhaven e apareceu uma atualização maliciosa na loja. Isso não prova que todas as extensões da loja tenham sido afetadas. A comunicação pública da Cyberhaven descreve a sua resposta.
Dependências de compilação. Bibliotecas e ferramentas podem vir de outros responsáveis. Se uma dependência for comprometida e integrada numa atualização, a extensão publicada pode incluir esse código mesmo que o seu programador não o tenha escrito. Os incidentes anteriores seguiram outros caminhos; as dependências são mais um ponto a verificar. Os programadores devem fixar e rever as versões das dependências e analisar o pacote efetivamente publicado, não apenas o repositório.
O que mostram os casos documentados
O The Great Suspender mostra uma passagem de responsabilidade seguida de uma diferença entre o código público e a versão distribuída. O Nano Adblocker e o Nano Defender mostram por que razão um nome familiar pode designar versões e responsáveis diferentes conforme o navegador. O responsável original avisou expressamente que já não controlava as páginas das versões Chrome. Nenhum destes casos prova que todas as mudanças de proprietário sejam maliciosas; ambos mostram que é importante saber quem publica e que pacote é distribuído.
A Cyberhaven mostra outro caminho: o programador pode continuar legítimo enquanto um atacante obtém acesso à publicação. A atualização afetada chega então pela loja habitual. Os números divulgados para a campanha mais ampla variam conforme a investigação e a data; não medem de forma fiável a exposição de uma pessoa. A pergunta prática é se uma versão concreta correu num navegador que podia aceder a sites sensíveis.
Verifica os sites e as APIs que a extensão pode usar
Verifica quem controla as atualizações e se isso mudou
Investiga a versão exata envolvida num incidente
Revê as extensões que usas
Uma verificação breve pode reduzir acessos desnecessários. Repete-a depois de uma mudança de proprietário, de uma atualização importante ou de um aviso de segurança.
- 1
Abre a página das extensões
Usa chrome://extensions no Chrome, about:addons no Firefox ou edge://extensions no Edge. Confirma as extensões instaladas em cada perfil de navegador que usas. Decide também o que fazer com as desativadas: mantém-nas por uma razão concreta ou remove-as. - 2
Remove as que já não são necessárias
Uma extensão sem uso acrescenta código e possíveis permissões sem te trazer benefício. Antes de a removeres, confirma se guarda dados ou definições que precisas de exportar. Uma ferramenta de uso ocasional pode ser instalada apenas quando necessária ou receber acesso só quando clicas nela. - 3
Confirma o editor, as versões e as permissões
Consulta a página da loja, a identidade do programador, o histórico de atualizações, as informações de privacidade e os sites autorizados. Uma mudança de proprietário merece investigação; uma data antiga não prova, por si só, insegurança, tal como uma atualização recente não prova segurança. Se um aviso indicar uma versão, compara-a com a que tens instalada. - 4
Limita o acesso a sites quando possível
No Chrome podes escolher sites específicos ou executar uma extensão só quando clicas nela. Outros navegadores têm os seus próprios controlos de permissões. Dá-lhe apenas os acessos de que precisa e confirma que continua a funcionar. Quando o navegador o permitir, evita dar acesso amplo a sites sensíveis.
Uma configuração mais prudente
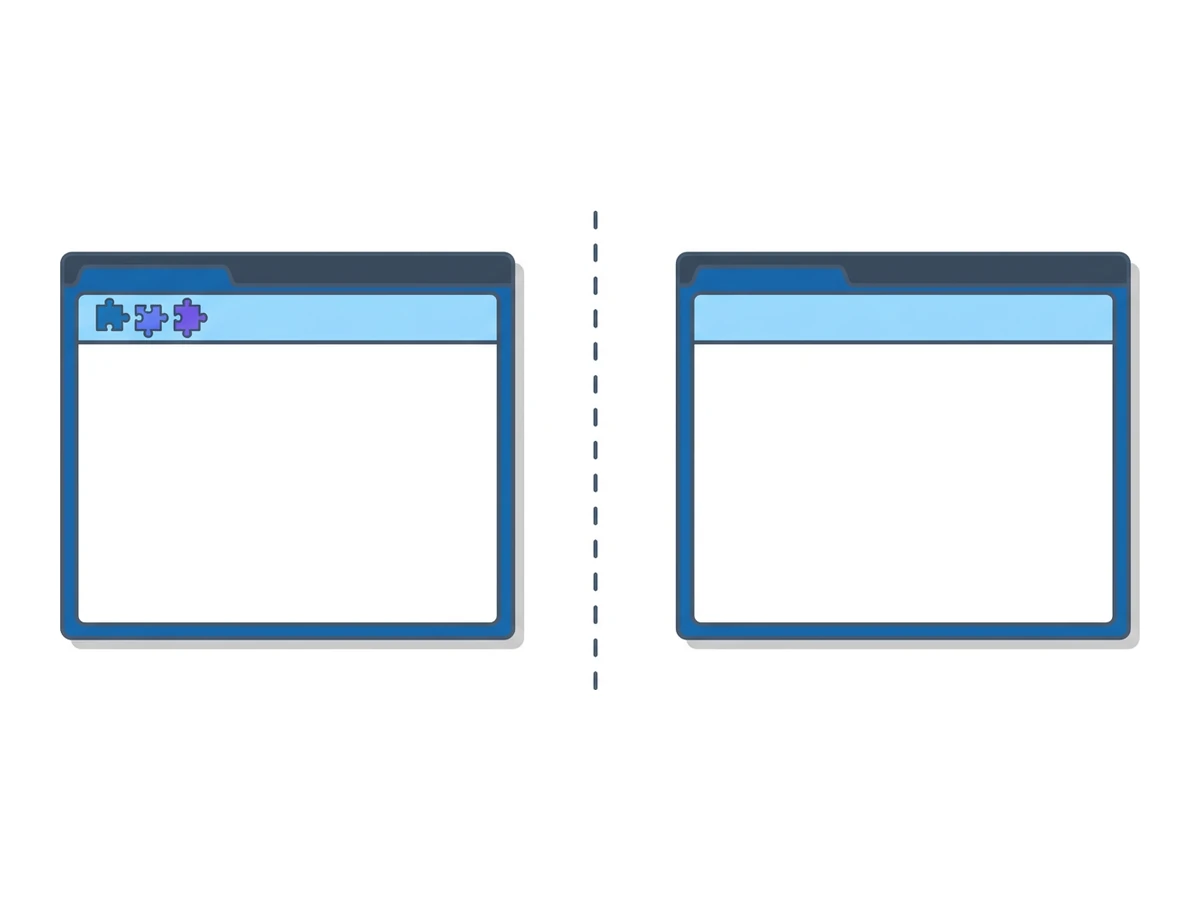
Não precisas de remover todas as extensões. Um gestor de palavras-passe ou um bloqueador pode ser útil, desde que entendas as permissões que lhe dás e o mantenhas atualizado. Para tarefas que não exigem extensões, usa um perfil de navegador separado ou uma sessão remota nova sem extensões. Assim, o código delas não está presente nesse ambiente específico; isso não torna a atividade automaticamente privada nem livre de riscos.
Mantém no navegador habitual apenas as extensões de que precisas e revê periodicamente o acesso aos sites. Usa um ambiente sem extensões para uma tarefa sensível quando o site e a forma de trabalhar o permitirem. Um navegador remoto afasta a execução das páginas do teu dispositivo, mas continuam a importar as credenciais que introduzes, os ficheiros que transferes e a ligação ao serviço remoto. Confirma que extensões estão realmente presentes nesse ambiente antes de dependeres da separação.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano


