
Browser-Isolation wurde lange vor allem als Schutzmassnahme für verwaltete Organisationen besprochen: riskante Webseiten laufen nicht auf dem Gerät der Mitarbeitenden, und Regeln bestimmen, welche Daten die Grenze passieren dürfen. Inzwischen kann auch eine einzelne Person direkt über eine Webseite einen entfernten Browser öffnen. Die Bereitstellung hat sich verändert; die Sicherheitsabwägungen bleiben.
Dieser Leitfaden zeigt den Weg von zentral verwalteten Installationen zu Cloud-Diensten und persönlichen Sessions. Er trennt dokumentierte Entwicklungsschritte von möglichen Anwendungen und fragt, was Produktteams noch lösen müssen: Kompatibilität mit Websites, Leistung, Umgang mit Daten und klare Erwartungen an den Schutz durch Isolation.
Ursprünge in Unternehmen: verwaltete Browser-Isolation
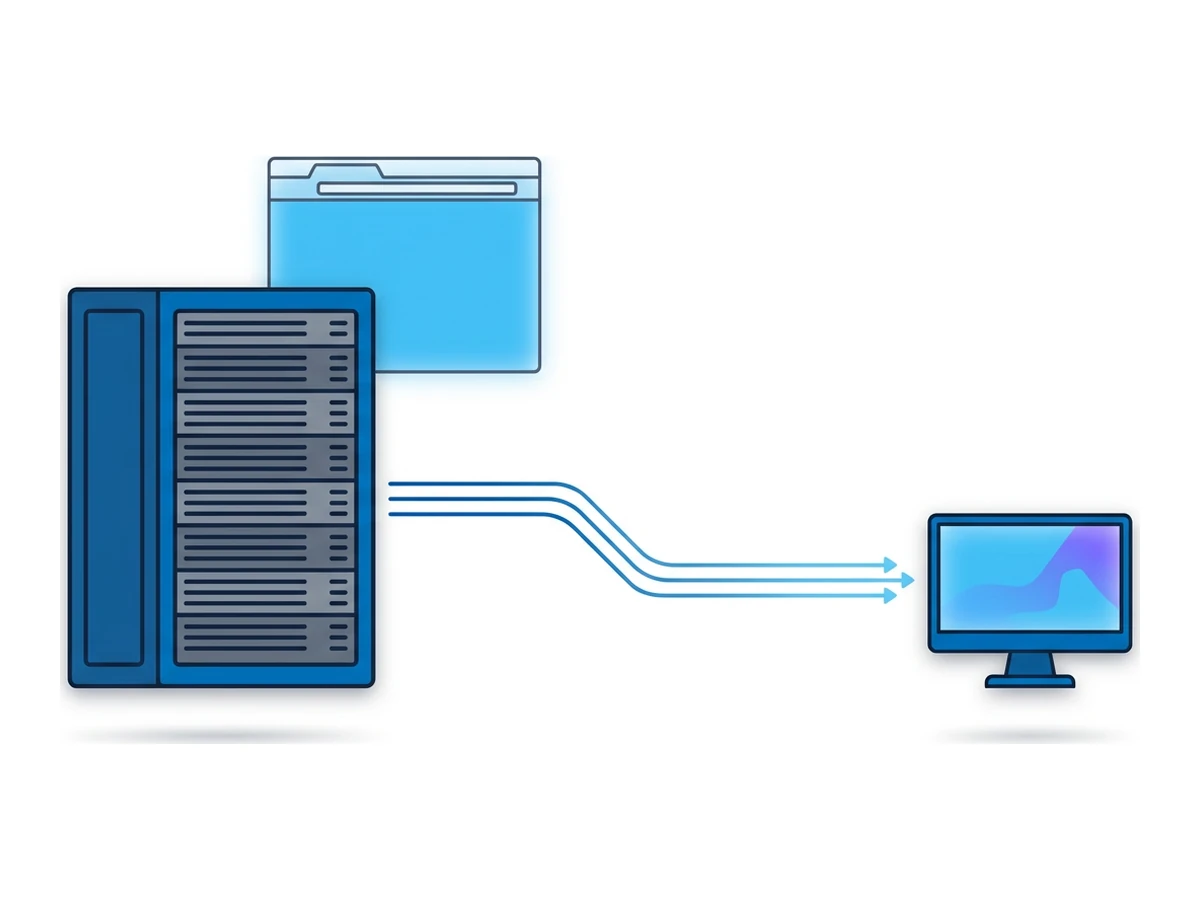
Organisationen setzten Browser-Isolation ein, um nicht vertrauenswürdige Webinhalte von den Geräten ihrer Mitarbeitenden zu trennen. Frühe Installationen erforderten oft Sicherheitsteams, die Infrastruktur betrieben, Regeln festlegten und betroffene Nutzer unterstützten. Das richtete sich vor allem an Organisationen mit Budget und Personal für eine weitere Schutzmassnahme, nicht an jede Person, die privat einen Link öffnet.
Die Ansätze unterschieden sich: Manche führten den Browser in einer getrennten virtuellen Umgebung aus, andere stellten entfernte Inhalte im lokalen Browser dar. Verantwortliche mussten auch entscheiden, ob Downloads, Uploads, Zwischenablage und Anmeldungen erlaubt sind. Diese Entscheidungen sind bis heute zentral. Ein einziges Einführungsjahr, ein Gerätepreis oder eine feste Installationsdauer beschreibt die gesamte Kategorie nicht.
Cloud-Dienste und neue Anforderungen
Mit mehr Arbeit in Webanwendungen wuchs für Organisationen der Anlass zu prüfen, wo Seitencode läuft und welche Daten Nutzer zwischen Seite und Gerät bewegen können. Eine kompromittierte Webseite kompromittiert nicht automatisch das Gerät. Sie kann aber Phishing-Formulare anzeigen, eine angemeldete Session missbrauchen oder einen Browserfehler ausnutzen. Isolation begrenzt einen Teil dieses Risikos; Zugriffskontrollen und Webfilter decken andere Teile ab.
Der Browser bleibt auch ein Ort, an dem Angreifer Menschen täuschen oder Software angreifen können. Isolation kann die Belastung des lokalen Geräts durch aktiven Seitencode verringern. Sie macht eine betrügerische Website aber nicht vertrauenswürdig und verhindert nicht, dass jemand dort ein Passwort eingibt. Diese Unterscheidung gilt für Mitarbeitende ebenso wie für Einzelpersonen, die einen unbekannten Link prüfen.
Cloud-Dienste veränderten die Bereitstellung. Im Jahr 2020 beschrieb Cloudflare die Übernahme von S2 Systems und einen Cloud-Ansatz für entfernte Browser. Die aktuelle Dokumentation beschreibt Isolation weiterhin als verwaltete Regel für Unternehmen. Browser.lol bietet einen anderen Einstieg: eine gehostete Session über das Web starten. Keines dieser Beispiele beweist, dass entfernte Rechenleistung immer billig ist oder ein Preismodell zu allen passt.
Warum Einzelpersonen sie nutzen könnten
Dieselbe Trennung kann bei privaten Aufgaben helfen, auch wenn jemand den Begriff Browser-Isolation nie gehört hat. Entscheidend ist, was eine entfernte Session trennt und was sie weiterhin preisgibt. Drei Situationen zeigen Nutzen und Grenzen.
Kreative und Selbstständige müssen möglicherweise unbekannte Dienste oder Links von Kunden prüfen. Eine entfernte Session trennt die Ausführung der Seite vom lokalen Browser. Risiken durch heruntergeladene Dateien, geteilte Zugangsdaten oder Eingaben auf der Website bleiben bestehen.
Surfen mit erhöhtem Datenschutzbedarf kann davon profitieren, Cookies und lokalen Browserzustand einer Website getrennt zu halten. Eine neue entfernte Session kann ohne Cookies der vorherigen beginnen, wenn kein gespeichertes Profil wiederverwendet wird. Das macht die Person nicht anonym: Konten, Netzwerkinformationen und Verhalten können Besuche weiterhin verknüpfen. Private Fenster im lokalen Browser haben andere Grenzen; sie ändern vor allem, was dort gespeichert wird.
Hilfe bei verdächtigen Links ist ein weiterer Anwendungsfall. Eine Person kann eine unbekannte Seite in einer getrennten Umgebung ansehen, bevor sie entscheidet, was sie tut. Sie sollte trotzdem keine Zugangsdaten eingeben und keine Dateien herunterladen, denen sie nicht vertraut. Entferntes Surfen ergänzt das eigene Urteil, erklärt einen Link aber nicht für sicher.
Drei praktische Szenarien
Diese Abläufe sind Beispiele, keine Kundenberichte oder gemessenen Ergebnisse. Jeder braucht eine eigene Prüfung von Datenschutz und Sicherheit.
Agenturen für Kreative
Stell dir eine kleine Agentur vor, die einen Link von einem unbekannten Sponsor erhält. Ein Teammitglied könnte ihn in einem entfernten Browser öffnen, die sichtbare Seite prüfen und Beobachtungen mit Kollegen teilen. Das trennt die Prüfung vom lokalen Browser, bestätigt aber weder den Sponsor noch macht es die Anmeldung sicher. Bei gespeicherten Profilen kann der Session-Zustand bewusst erhalten bleiben. Plattformen können Konten weiterhin erkennen oder ungewöhnliche Anmeldungen hinterfragen.
Telemedizinische Dienste
Eine Klinik könnte prüfen, ob entfernte Browser für unbekannte Versicherungsportale auf verschiedenen Geräten geeignet sind. Getrennte Seitenausführung kann nützlich sein; Patientendaten laufen dabei aber weiterhin über den Anbieter des entfernten Browsers. Vor der Verarbeitung geschützter Gesundheitsdaten müsste die Klinik Verträge, Zugriffskontrollen, Speicherung, Übertragungen und geltende Gesundheitsvorschriften prüfen. Isolation allein belegt weder HIPAA-Konformität noch ein Auditergebnis.
Hilfe bei Betrugsverdacht
Eine freiwillige Hilfsperson könnte einen verdächtigen Rechnungslink im entfernten Browser prüfen und der anrufenden Person Warnzeichen erklären. Dafür braucht sie eine sichere Möglichkeit, die Ansicht zu teilen und persönliche Angaben auf dem Bildschirm zu schützen. Der Ablauf kann bei der ersten Einschätzung helfen. Der entfernte Browser entscheidet aber nicht, ob die Rechnung echt ist, und verhindert nicht jeden Fehler.
Was den Zugang erleichtert hat
Ein Dienst zur Selbstnutzung braucht eine andere Bedienung als eine zentral verwaltete Unternehmenslösung. Menschen müssen verstehen, wie sie eine Session starten, was entfernt läuft, was gespeichert bleiben kann und wie Uploads, Downloads und Anmeldungen funktionieren. Verständliche Bedienung gehört zur Sicherheitsgrenze: Unklare Einstellungen begünstigen Fehler.
Eine Veränderung ist der Zugang über das Web. Browser.lol lässt Nutzer eine gehostete Session über seine Website starten, abhängig von Verfügbarkeit und gewähltem Plan. Die Startdauer schwankt mit Kapazität, Verbindung und Browser-Image. Wo die Funktion verfügbar ist, kann ein geteilter Session-Link einer anderen Person Einblick geben. Das ist keine besondere Vorlage für Bankgeschäfte oder Recherchen.
Ein weiterer möglicher Ansatz ist Hilfe passend zur Aufgabe. Ein Dienst könnte erklären, wann eine neue Session sinnvoll ist, wann ein gespeichertes Profil passt und wovor ein entfernter Browser nicht schützt. Das ist eine Gestaltungsmöglichkeit, keine Behauptung, Browser.lol biete derzeit vorinstallierte Lesezeichen, Notizen oder Vorlagen für bestimmte Aufgaben.
Eine dritte Frage ist, wie man Beobachtungen festhält. Screenshots oder Notizen können helfen, eine verdächtige Seite zu erklären. Sie können aber auch Namen, Kontodaten oder Tokens offenlegen. Browser.lol bietet keine automatischen Session-Aufzeichnungen oder ein fertiges Beweispaket. Jeder Ablauf zum Teilen sollte Einwilligung und Schwärzung einfach machen.
Meilensteine der Entwicklung
Einige öffentliche Produktmeilensteine zeigen, wie sich Bereitstellungsarten verbreitert haben. Daraus lässt sich weder eine Marktgrösse noch ein Finanzierungstrend ableiten. Die drei Beispiele markieren unterschiedliche Wege zu Nutzern, von einer verwalteten Sicherheitsregel bis zum Browser, der direkt über eine Website startet.
Cloudflare kündigte die Übernahme von S2 Systems und einen Cloud-Ansatz an
Cloudflare dokumentiert Isolation als Teil verwalteter Zero-Trust-Zugriffe
Browser.lol bietet über das Web gestartete entfernte Sessions
Für Käufer und Entwickler ist dieser Unterschied wichtig. Unternehmensprodukte können identitätsbasierte Regeln und Einschränkungen für Uploads, Downloads oder Zwischenablage anwenden. Cloudflare dokumentiert sowohl solche Regeln als auch Grenzen bei der Website-Kompatibilität. Ein Browser, den Nutzer selbst starten können, erleichtert den Einstieg. Nutzer müssen aber Lebensdauer und Datenverarbeitung der Session sowie verfügbare Einstellungen verstehen. Öffentliche Produktdokumentation stützt diese Vergleiche, nicht erfundene Investitionssummen oder Bankpartnerschaften.
Ein besseres Isolationserlebnis gestalten
Für Teams, die entfernte Browser gestalten, sind vier Fragen hilfreicher als eine angenommene Marktprognose. Jede bringt Abwägungen mit sich, die mit den vorgesehenen Nutzern getestet werden sollten.
Die Grenze verständlich machen. Zeige, wann jemand einen entfernten Browser steuert, welche Website die Eingaben empfängt und was sich beim Ende der Session ändert. Eine Option für gespeicherte Profile braucht eine eigene Erklärung. Ein einfacher Start hilft nur, wenn Nutzer verstehen, was getrennt wird.
Speicherung und Teilen bewusst gestalten.Lege fest, welcher Session-Zustand gelöscht wird, was gespeichert werden kann und wie jemand eine verdächtige Seite melden kann, ohne persönliche Daten preiszugeben. Screenshots, Logs oder KI-Notizen schaffen zusätzliche Datenschutz- und Speicherpflichten. Sie sollten nicht als Grundfunktion jedes entfernten Browsers vorausgesetzt werden.
Sensible Abläufe testen. Anmeldungen, Passkeys, Bezahlseiten, Uploads und Downloads können in einem entfernten Browser anders funktionieren. Manche Verbindungen erfordern besondere Behandlung; andere sind womöglich ungeeignet. Teste jeden Ablauf und dokumentiere seine Grenzen, bevor du Isolation als Ort für sensible Transaktionen anbietest.
APIs dort anbieten, wo sie helfen.Sessions per Programm zu starten und Browser zu steuern, kann Tests oder Recherchen unterstützen, abhängig von Zugriffsregeln und Nutzungslimiten. Diese Schnittstellen brauchen Authentifizierung, Grenzen und klaren Umgang mit Daten. Browser.lol dokumentiert verfügbare Aktionen für API und MCP. Das ist hilfreicher, als beliebige Skripte oder Telemetrie für jede Session zu versprechen.
Was als Nächstes kommen könnte
Eine mögliche Richtung ist die begleitete Prüfung unbekannter Links. Ein Support-Team könnte eine entfernte Session anbieten, wenn es jemandem beim Prüfen einer unbekannten Seite hilft. Schwierig ist, das Vertrauen zu erhalten: Auch Angreifer könnten mit einem Link denselben Ablauf vortäuschen. Dafür bräuchte es einen klaren, überprüfbaren Einstieg und Schutz davor, Zugangsdaten auf gefälschten Seiten einzugeben.
Eine weitere Möglichkeit ist begleitetes Surfen. Familien oder Hilfsgruppen könnten getrennte Sessions nutzen und dabei erklären, wie man eine Seite einschätzt. Dafür braucht es sorgfältige Entscheidungen zu Bildschirmfreigabe, Einwilligung und persönlichen Daten. Ein entfernter Browser liefert allein weder Beratung noch die Antwort, ob ein Angebot Betrug ist.
Eine dritte Richtung ist mehr Auswahl beim entfernten Standort. Manche Dienste lassen Nutzer eine verfügbare Browserregion oder Netzroute wählen. Die besuchte Website sieht dann die Verbindung des entfernten Browsers. Die Verbindung vom eigenen Gerät zum Dienst bleibt eine getrennte Strecke. Die Standortwahl garantiert weder Zugang zu regional beschränkten Seiten noch Anonymität oder andere Preise. Regeln der Website und weitere Signale gelten weiterhin.
Browser-Isolation im Alltag nutzen
Entferntes Surfen steht inzwischen auch ausserhalb zentral verwalteter Sicherheitsteams zur Verfügung. Mit Browser.lol kannst du eine gehostete Session starten und, wenn dein Plan es erlaubt, ein gespeichertes Profil verwenden. Probiere eine getrennte Session für eine unbekannte Seite oder eine Recherche. Gib auf Websites, denen du nicht vertraust, keine sensiblen Daten ein und prüfe, welche Funktionen und Grenzen für deinen Ablauf gelten.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Starte eine isolierte Session direkt im Web.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan