Eine .onion-Adresse führt zu einem Dienst, den du über Tor erreichst, nicht über eine gewöhnliche öffentliche DNS-Abfrage. Solche Dienste werden für Nachrichten, vertrauliche Hinweise und andere alltägliche Zwecke genutzt; bösartige Seiten gibt es ebenfalls. Die Adresse allein sagt nichts über die Vertrauenswürdigkeit von Betreiber oder Inhalt. Entscheidend ist, welche Risiken Tor Browser mindert und was sich ändert, wenn du ihn lokal oder in einer entfernten Session nutzt.
Tor Browser ist für die lokale Nutzung entwickelt und bleibt die Empfehlung des Tor-Projekts. Browser.lol bietet zusätzlich ein Tor-Browser-Image in einem entfernten Container. Das trennt die Ausführung einer Website von deinem normalen Browser, nimmt aber einen weiteren Anbieter in dein Vertrauensmodell auf und garantiert keine Anonymität. Dieser Leitfaden erklärt beide Wege und zeigt, wie du einen Besuch sorgfältig planst.
Öffentliches, nicht indiziertes und Onion-Web unterscheiden
Das öffentliche Web umfasst Seiten, die Suchmaschinen indizieren können. Zum nicht indizierten Web gehören Inhalte, die sie nicht erfassen können, etwa private Dokumente, Kontoseiten oder ein internes Firmen-Wiki. Für keine der beiden Kategorien gibt es einen zuverlässigen Gesamtprozentsatz. Eine Seite ist nicht schon deshalb verdächtig, weil sie nicht indiziert wird.
Mit Dark Web sind hier Tor-Onion-Dienste gemeint. Ihre v3-Adressen bestehen aus einem 56 Zeichen langen Namen und der Endung .onion. Sie sind über Tor ohne gewöhnlichen Exit-Relay erreichbar. Tor verbirgt den Netzwerkstandort des Dienstes und verschlüsselt den Verkehr bis dorthin. Die Adresse identifiziert den Dienst kryptografisch. Du musst aber weiterhin die richtige Adresse aus einer vertrauenswürdigen Quelle beziehen. Der Leitfaden des Tor-Projekts zu Onion-Diensten erklärt diese Eigenschaften.
Es gibt weitere Netze zum Schutz der Privatsphäre, deren Adressen und Werkzeuge anders funktionieren. Verwechsle eine gewöhnliche, für Suchmaschinen verborgene Seite nicht mit einem .onion-Dienst. Beide können harmlose oder schädliche Inhalte anbieten. Beurteile eine Seite nach Betreiber, Adresse, Inhalt und dem Grund für deinen Besuch.
Was Tor Browser lokal schützt
Den offiziellen Tor Browser auf einem unterstützten Gerät zu nutzen, ist ein normaler Weg zu Onion-Diensten. Er leitet seinen eigenen Verkehr über Tor und enthält Datenschutzfunktionen, die einem gewöhnlichen Browser mit Tor-Proxy fehlen. Das Tor-Projekt empfiehlt Tor Browser ausdrücklich dafür. Seine Grenzen solltest du kennen, statt die lokale Nutzung pauschal für unsicher zu halten.
Dein Netzwerk kann Tor erkennen. Eine Beobachtungsstelle im Netzwerk erkennt oft eine direkte Verbindung zu einem Tor-Relay, nicht aber, welchen Onion-Dienst du besuchst. Wenn diese Sichtbarkeit für dich wichtig ist, bietet Tor Bridges an, die nicht als öffentliche Einstiegsknoten gelistet sind. Ein entfernter Browser verändert, welches Netzwerk die Tor-Verbindung herstellt. Andere identifizierende Merkmale beseitigt er nicht.
Downloads brauchen eine eigene Entscheidung. Eine auf deinem Gerät gespeicherte Datei kann nach dem Schliessen von Tor Browser dort bleiben. Auch ein externes Programm zum Öffnen eines Dokuments kann ausserhalb von Tor auf das Netzwerk zugreifen. Die Sicherheitshinweise des Tor-Projekts warnen ausdrücklich vor heruntergeladenen Dokumenten. In einer entfernten Session landet die Datei zunächst woanders. Überträgst du sie zurück, besteht das lokale Risiko wieder.
Fingerprinting wird erschwert, nicht beseitigt. Tor Browser versucht, seine Nutzer ähnlich aussehen zu lassen. Fensteränderungen, installierte Erweiterungen, Anmeldungen und Verhalten können einen Besuch trotzdem auffällig machen. Auch ein entfernter Container gibt nicht jeder Session eine einzigartige oder unverknüpfbare Identität. Mehr zu den Mechanismen steht in Browser-Fingerprinting: Wie Websites dich wiedererkennen.
Andere Anwendungen nutzen Tor nicht automatisch. Tor Browser leitet seine eigenen Verbindungen über Tor, nicht alle Anwendungen auf deinem Gerät. Ein Link im gewöhnlichen Browser folgt dessen Netzwerkweg; eine .onion-Adresse funktioniert dort womöglich gar nicht. Prüfe, welches Programm Links öffnet, und vermische Konten oder kopierte Inhalte nicht zwischen Umgebungen, wenn du sie trennen musst.
Browser-Schwachstellen bleiben möglich. Tor Browser erhält Sicherheitsupdates. Seine Sicherheitsstufen können zudem riskante Webfunktionen abschalten. Beides beweist nicht, dass eine Seite sicher ist. Ein entfernter Container verlagert den Webcode in eine andere Umgebung, doch Eingaben, Downloads, die Viewer-Verbindung und der Anbieter gehören weiter zum Risikobild. Halte Tor Browser und dein lokales Gerät aktuell.
Was eine entfernte Tor-Session verändert
Browser.lol bietet ein Tor-Browser-Image in einem entfernten Container. Du steuerst es über den Viewer in deinem lokalen Browser. Tor Browser und seine Tor-Verbindung laufen entfernt. Dein Gerät verarbeitet aber weiter die Anzeige, Tastatureingaben, Zwischenablage und mögliche Dateiübertragungen. So verlagern sich bestimmte Risiken, ohne dass alle verschwinden.
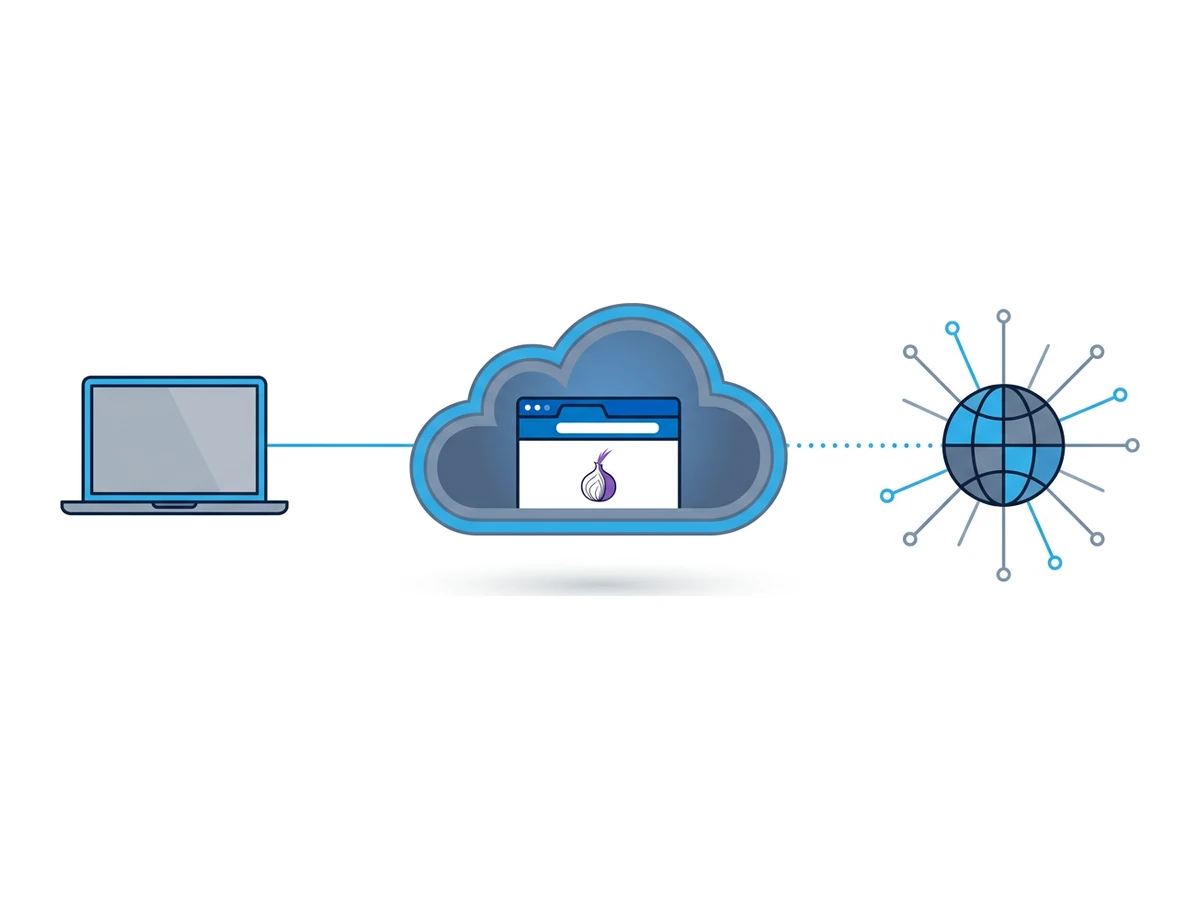
Die erste sichtbare Verbindung ändert sich. Dein lokales Netzwerk sieht die Verbindung zu Browser.lol, nicht die Tor-Verbindung des entfernten Containers. Browser.lol und seine Infrastruktur können Session-Metadaten beobachten und technisch auf die gehostete Umgebung zugreifen. Der Onion-Dienst sieht seine Tor-seitige Verbindung und alles, was du auf der Seite preisgibst. Keine dieser Beobachtungen allein beweist Anonymität oder Unsichtbarkeit für alle Beteiligten.
Dateien und Browserdaten brauchen Sorgfalt. Temporäre Sessions und gespeicherte Profile haben unterschiedliche Regeln für die Aufbewahrung; das Tor-Image kann bei Browser.lol derzeit keine gespeicherten Profile nutzen. Eine temporäre Session zu beenden ist etwas anderes, als den Viewer-Tab zu schliessen. Ein Download im entfernten Browser ist nicht automatisch harmlos. Überträgst du ihn auf dein Gerät, entsteht dort eine lokale Kopie. Trenne Tor-Arbeit von Konten mit Klarnamen und anderen Browser-Sessions, wenn diese Trennung für dich wichtig ist.
Das Vertrauen verlagert sich zum Betreiber. Wer den Browser hostet, hat technisch Zugang zur Umgebung, in der Seiten erscheinen und Aktionen stattfinden. Tors Schutz gegenüber Beobachtern ausserhalb des Netzwerks ist kein Versprechen, dass der Betreiber keine Inhalte sehen könnte. Berücksichtige dessen Datenschutzhinweise, deine Kontoaktivität und die Vertraulichkeit deiner Aufgabe, bevor du dich für die entfernte Ausführung entscheidest.
| Frage | Tor Browser lokal | Tor Browser entfernt |
|---|---|---|
| Was das lokale Netzwerk sieht | Tor-Verbindung kann sichtbar sein; Bridges können das ändern | Verbindung zu Browser.lol, Tor wird entfernt genutzt |
| Wo Downloads zuerst landen | Auf deinem Gerät, wenn du sie speicherst | In der entfernten Session; Übertragung erzeugt lokale Kopie |
| Was die Seite verknüpfen kann | Tor-Browser-Merkmale, Anmeldungen, Eingaben und Verhalten | Merkmale des entfernten Browsers, Anmeldungen, Eingaben und Verhalten |
| Nach einem Browser-Exploit | Lokalen Browser und Gerät prüfen | Zuerst Container betroffen; Viewer und Übertragungen bleiben relevant |
| Wer zum Vertrauensmodell gehört | Dein Gerät, Tor Browser und beteiligte Netzwerkbetreiber | Zusätzlich Browser.lol und seine Infrastruktur |
Ein sorgfältiger Ablauf
Diese sechs Schritte helfen dir, den Weg zu prüfen und vermeidbare Risiken zu begrenzen. Sie bescheinigen weder einer Seite Vertrauenswürdigkeit noch garantieren sie Anonymität.
- 1
Wähle, wo Tor Browser laufen soll
Nutze den offiziellen Tor Browser lokal, wenn das zu deinem Risikobild passt. Möchtest du ihn von deinem normalen Browser trennen, wähle das Tor-Browser-Image von Browser.lol und starte eine temporäre Session. Prüfe die aktuellen Image- und Kontooptionen, statt anzunehmen, dass jeder Browser .onion unterstützt. - 2
Prüfe Tor-Verbindung und Adresse
Besuche in Tor Browser check.torproject.org, wenn du dessen Weg zu einer öffentlichen Website prüfen möchtest. Der Test bestätigt kein Onion-Ziel. Beziehe die gewünschte .onion-Adresse von der offiziellen Seite des Betreibers oder einer anderen überprüfbaren Quelle. - 3
Verstehe die Authentifizierung von Onion-Diensten
Eine v3-Onion-Adresse bindet die Verbindung an diesen Dienst und verschlüsselt sie bereits bis zum Ziel. HTTPS kann zusätzliche Angaben zur Identität einer Website liefern, ist für die Transportverschlüsselung von Onion-Diensten aber nicht nötig. Auch ein korrekt erreichter Onion-Dienst kann böswillig sein. - 4
Wähle die Sicherheitsstufe bewusst
Im Schildmenü von Tor Browser findest du Safer und Safest. Laut den Hinweisen des Tor-Projekts zu Sicherheitsstufen deaktiviert Safer JavaScript auf Seiten ohne HTTPS; Safest deaktiviert es standardmässig auf allen Seiten. Höhere Stufen können Seiten unbrauchbar machen und verhindern nicht jeden Exploit. - 5
Trenne identifizierte Aktivitäten bei Bedarf
Eine Anmeldung oder die Angabe deines Namens macht dich gegenüber dieser Website erkennbar, auch mit Tor. Vermische persönliche Konten, kopierte Texte und Dateien nicht mit einem Besuch, der getrennt bleiben soll. Ein entfernter Browser hindert ein kompromittiertes lokales Gerät nicht daran, deine Eingaben zu sehen. - 6
Beende die Session ausdrücklich
Nutze bei Browser.lol die Steuerung zum Beenden der Session und warte auf die Bestätigung. Das Schliessen des Viewer-Tabs beweist nicht, dass der Container gestoppt wurde. Dateien auf deinem Gerät und Daten, die du auf Websites eingegeben hast, bleiben vom Lebenszyklus des temporären Browsers getrennt.
Legitime Gründe für einen .onion-Besuch
Onion-Dienste sind keine einheitliche Art von Website. Sie können Veröffentlichungen, vertrauliche Kommunikation und den Zugang unterstützen, wenn eine gewöhnliche Website nicht erreichbar ist. Wähle einen Dienst für einen bestimmten Zweck und prüfe seine Adresse unabhängig.
Medien und Organisationen können Onion-Versionen ihrer öffentlichen Websites anbieten. Suche die Adresse auf der offiziellen Website der Organisation, nicht in einem Suchresultat oder einer unverlangten Nachricht. Eine Onion-Adresse beweist ohne diese Prüfung nicht, wer die Seite betreibt.
SecureDrop ermöglicht es Quellen, teilnehmende Medien über Onion-Dienste zu kontaktieren. Die Anleitung für Quellen erklärt, wie du die Adresse der jeweiligen Organisation findest und prüfst. Wer vertrauliche Informationen übermittelt, braucht einen umfassenderen Sicherheitsplan als nur einen entfernten Browser.
Das Tor-Projekt veröffentlicht eine Liste seiner eigenen Onion-Dienste. Damit kannst du offizielle Tor-Dienste besser prüfen als mit einem ungeprüften Verzeichnis. Auch andere Betreiber können Onion-Adressen veröffentlichen. Ihre Verfügbarkeit kann sich aber ändern.
Such- und Community-Dienste können ebenfalls Onion-Adressen nutzen. Bei einem Onion-Dienst entfällt der gewöhnliche Tor-Exit für dieses Ziel. Der Dienst selbst kann trotzdem Suchanfragen protokollieren, eine Anmeldung verlangen oder eingegebene Daten sammeln. Lies seine Datenschutzhinweise, bevor du etwas anderes annimmst.
Fehler vermeiden
Diese Vorsichtsmassnahmen betreffen häufige Wege, auf denen Informationen preisgegeben oder riskante Dateien aus dem Browser heraus übertragen werden.
Trenne Anmeldungen mit Klarnamen bei Bedarf. Eine Anmeldung zeigt dieser Website, welches Konto du verwendest, ob du sie über Tor erreichst oder nicht. Sie enthüllt nicht automatisch jede andere Seite der Session. Gemeinsame Cookies, Zeitpunkte und Verhalten können aber Verknüpfungen ermöglichen. Entscheide vor der Anmeldung, ob du eine Trennung brauchst.
Nimm Warnungen zu Dokumenten ernst. Externe Programme zum Öffnen von Dokumenten können ausserhalb von Tor aufs Internet zugreifen. Übertrage einen nicht vertrauenswürdigen Download nicht allein deshalb auf dein Gerät, weil er aus einer entfernten Session stammt. Muss ein Dokument geprüft werden, nutze ein zugelassenes Verfahren zur Dateianalyse und beachte die Hinweise der Quelle.
Prüfe Adressen bei der Quelle. Ein ungeprüftes Verzeichnis, ein Bildschirmbild oder ein Kurzlink kann zu einem Nachahmer führen. Kopiere eine vollständige v3-Adresse von der offiziellen Seite des Betreibers oder aus einem anderen authentifizierten Kanal. Die Liste des Tor-Projekts umfasst dessen eigene Dienste, nicht alle legitimen Onion-Seiten.
Wähle Sicherheitsstufen bewusst. Safer und Safest schalten unterschiedliche Webfunktionen ab. Keine der beiden Stufen ist ein universeller Schutz gegen Schadsoftware. Verlangt eine Seite schwächere Einstellungen, überlege, ob du sie überhaupt besuchen musst. Halte Tor Browser aktuell, statt dich nur auf einen Schalter zu verlassen.
Gib möglichst wenige persönliche Details preis. Wiederverwendete Nutzernamen, persönliche Angaben, hochgeladene Dateien und markante Texte können Aktivitäten über Dienste hinweg verknüpfen. Ein entfernter Browser entfernt nicht die Informationen, die du selbst mitteilst. Bei Aufgaben mit hohen Risiken folge dem Sicherheitsverfahren deiner Organisation statt nur einer Checkliste im Artikel.
Regeln und lokales Recht
Das Adressschema entscheidet nicht, ob eine Handlung rechtmässig ist. Lokale Regeln können die Nutzung von Tor, die besuchte Seite, zugängliches Material oder den Umgang damit betreffen. Das ist vom Ort abhängig und kann sich ändern. Eine .onion-Adresse oder ein entfernter Container sind keine Erlaubnis für Handlungen, die sonst verboten wären.
Auch Netzwerkregeln und Nutzungsbedingungen zählen. Ein Arbeitgeber kann Tor einschränken, und die Regeln zur zulässigen Nutzung von Browser.lol gelten ebenso in einer entfernten Session. Ist der Zugang an deinem Ort beschränkt, löst ein anderer Netzwerkweg die rechtliche oder interne Frage nicht. Hole bei sensibler oder regulierter Nutzung fachkundige lokale Beratung ein.
Dieser Artikel erklärt technische Abläufe und ist keine Rechtsberatung. Prüfe die aktuell für dich geltenden Vorschriften und die Regeln jedes genutzten Dienstes. Bei riskanten Recherchen oder Meldungen nutze die Verfahren der Organisation, die deine Arbeit unterstützt.
Häufige Fragen
Was sieht mein lokales Netzwerk bei einem entfernten Tor Browser?
Es sieht gewöhnlich die Verbindung deines Geräts zu Browser.lol, nicht die Tor-Verbindung des entfernten Containers. Der Anbieter und andere Beobachter können dennoch Metadaten haben; ein kompromittiertes lokales Gerät kann deine Handlungen sehen. Bei lokalem Tor Browser kann das Netzwerk die Tor-Nutzung erkennen. Bridges bieten bei Bedarf einen anderen Einstieg.
Wie viel Inhalt von Onion-Diensten ist illegal?
Es gibt keinen verlässlichen aktuellen Prozentsatz für alle Onion-Dienste oder ihren Datenverkehr. Messergebnisse hängen davon ab, welche Dienste eine Studie findet, wie sie Inhalte einordnet und wann sie untersucht. Legitime Beispiele sind Medienseiten und SecureDrop; schädliche und rechtswidrige Dienste gibt es ebenfalls. Beurteile das konkrete Ziel statt einer Zahl aus einer Schlagzeile.
Kann schon das Laden einer Seite Tor Browser angreifen?
Seiteninhalt kann eine Browser-Schwachstelle auslösen. Das blosse Ansehen einer Seite infiziert ein Gerät aber normalerweise nicht. Halte Tor Browser aktuell und beachte seine Sicherheitsstufe. Bei entfernter Ausführung ist zunächst der Browser im Container betroffen. Das beweist nicht, dass ein Exploit Viewer, übertragene Dateien oder den Dienst nicht beeinflussen kann.
Hilft ein VPN zusätzlich zu Tor?
Es verändert einen Netzwerkweg, verbessert den Datenschutz aber nicht automatisch. Das Tor-Projekt rät im Allgemeinen von einer Kombination ab, wenn kein klarer Bedarf und keine fundierte Einrichtung vorliegen. Bei Browser.lol wird ein VPN auf deinem Gerät nicht zum Exit des entfernten Tor Browsers. Überlege zuerst, welchen Beobachter oder welche Zugriffsanforderung du mit dem VPN berücksichtigen willst.
Wähle den Weg nach deinem Risiko
Onion-Dienste können Veröffentlichungen und Kommunikation ermöglichen, ohne eine gewöhnliche Serveradresse offenzulegen. Sie werden auch für Nachrichten und vertrauliche Hinweise genutzt. Tor Browser schützt den Netzwerkweg und erschwert Tracking. Er bescheinigt einer Seite aber keine guten Absichten und hindert dich nicht daran, deine Identität selbst preiszugeben. Ein entfernter Tor Browser verändert, wo Webcode läuft und welches Netzwerk Tor kontaktiert. Browser.lol wird dabei Teil des Vertrauensmodells.
Für einen gewöhnlichen Besuch wähle den offiziellen Tor Browser lokal oder das Tor-Image von Browser.lol nach deinem Bedarf. Prüfe die Onion-Adresse bei der Quelle, wähle die Sicherheitsstufe bewusst, vermeide unnötige Anmeldungen und Dateiübertragungen und beende eine entfernte Session ausdrücklich. Bei sensiblen Aufgaben folge den besonderen Hinweisen des Betreibers. Die Grenzen anderer Browsermethoden vergleichen wir in Anonym surfen: VPN, Tor oder entfernter Browser? und in Was der private Modus wirklich schützt.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Starte eine isolierte Session direkt im Web.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan