.onionアドレスは、通常の公開DNSではなく、Tor経由で到達するサービスを指します。ニュースの閲覧や機密情報の提供などにも使われますが、有害なサイトもあります。アドレスだけでは運営者や内容の信頼性は分かりません。重要なのは、Tor Browserがどのリスクを減らし、端末上とリモート環境で使う場合に何が変わるかです。
Tor Browserは端末上で使うことを想定して作られており、Tor Projectが推奨するブラウザです。Browser.lolには、離れたコンテナで動くTor Browserのイメージもあります。後者はサイトのコードを普段使うブラウザから離せますが、信頼する相手にサービス提供者が加わり、匿名性が保証されるわけではありません。二つの経路を比較し、訪問前に確認すべき点を整理します。
サーフェス、ディープ、ダークウェブの違いを整理
表層ウェブは検索エンジンが索引に載せられる部分です。ディープウェブは、非公開文書、アカウント内のページ、社内資料など、索引に載せられない内容を指します。それぞれの割合に信頼できる一つの数字はありません。検索結果に出ないだけで、怪しいページになるわけではありません。
この記事でいうダークウェブは、Torのonionサービスです。v3アドレスは56文字と末尾の.onionから成り、通常の出口リレーを使わずTor経由で接続します。Torはサービスの設置場所を隠し、通信を端から端まで暗号化します。アドレスは暗号技術によってサービスを識別しますが、正しいアドレスは信頼できる情報源から確認する必要があります。詳しくは Tor Projectの解説 を参照してください。
ほかにもプライバシーを重視したネットワークがありますが、アドレスも利用方法も異なります。検索対象外の普通のページと.onionサービスを混同しないでください。どちらにも無害な内容と有害な内容があり得ます。運営者、アドレス、内容、訪問する目的を個別に確かめましょう。
端末上のTor Browserが守るもの
対応する端末で公式のTor Browserを使うのは、onionサービスを訪れる普通の方法です。Tor Browserは自身の通信をTor経由にし、一般のブラウザをTorプロキシにつなぐだけでは得られないプライバシー保護を備えています。 Tor ProjectもTor Browserを推奨しています。 端末での利用を一律に危険とみなすのではなく、限界を理解することが大切です。
ネットワークからTorの使用が分かる場合があります。公開されたTorリレーへ直接接続すると、その事実をネットワークの監視者が認識できることがあります。ただし、訪れたonionサービスまでは分かりません。Torの利用自体を知られたくない場合、公開入口リレーの一覧に載らないブリッジという選択肢があります。リモートブラウザはTorへ接続するネットワークを変えますが、身元につながる手掛かりをすべて消すわけではありません。
ダウンロードは別に判断が必要です。端末に保存したファイルはTor Browserを閉じた後も残り得ます。外部アプリで文書を開くと、Torを通らない通信が発生することもあります。 Tor Projectの安全上の注意 もダウンロードした文書について警告しています。リモートセッションでは最初の保存先が変わりますが、端末に転送すればリスクは再び端末に及びます。
ブラウザの識別は難しくなっても、なくなりません。Tor Browserは利用者のブラウザを似た状態に保とうとします。それでもウィンドウの変更、追加機能、ログイン、操作の仕方などで訪問が目立つことがあります。リモートコンテナも、毎回新しい追跡不能な身元を作るわけではありません。仕組みは ブラウザの識別に関する記事を参照してください。
ほかのアプリは自動的にはTorを使いません。Tor BrowserがTor経由にするのは自身の通信であり、端末上のすべてのアプリではありません。通常のブラウザで開いたリンクはそのブラウザの経路を使い、.onionアドレスなら開けないこともあります。リンクを扱うアプリを確認し、作業を分けたい場合はアカウントやコピーした内容を混ぜないようにしましょう。
ブラウザの脆弱性は残ります。Tor Browserには安全性の更新があり、保護レベルを上げると危険になり得るウェブ機能を無効にできます。ただし、設定だけでページの安全性は証明できません。リモートコンテナではサイトのコードを別の場所で実行できますが、入力、ダウンロード、画面の閲覧機能、提供事業者もリスク評価に含める必要があります。ブラウザと端末を最新に保ってください。
リモートのTorで変わること
Browser.lolには、離れたコンテナで動くTor Browserのイメージがあります。端末の通常のブラウザに表示される画面から操作します。Tor Browserの処理とTorへの接続はリモート側で行いますが、端末は画面の表示、キー入力、クリップボード、ファイル転送に関わり続けます。リスクの一部が移るのであって、すべて消えるわけではありません。
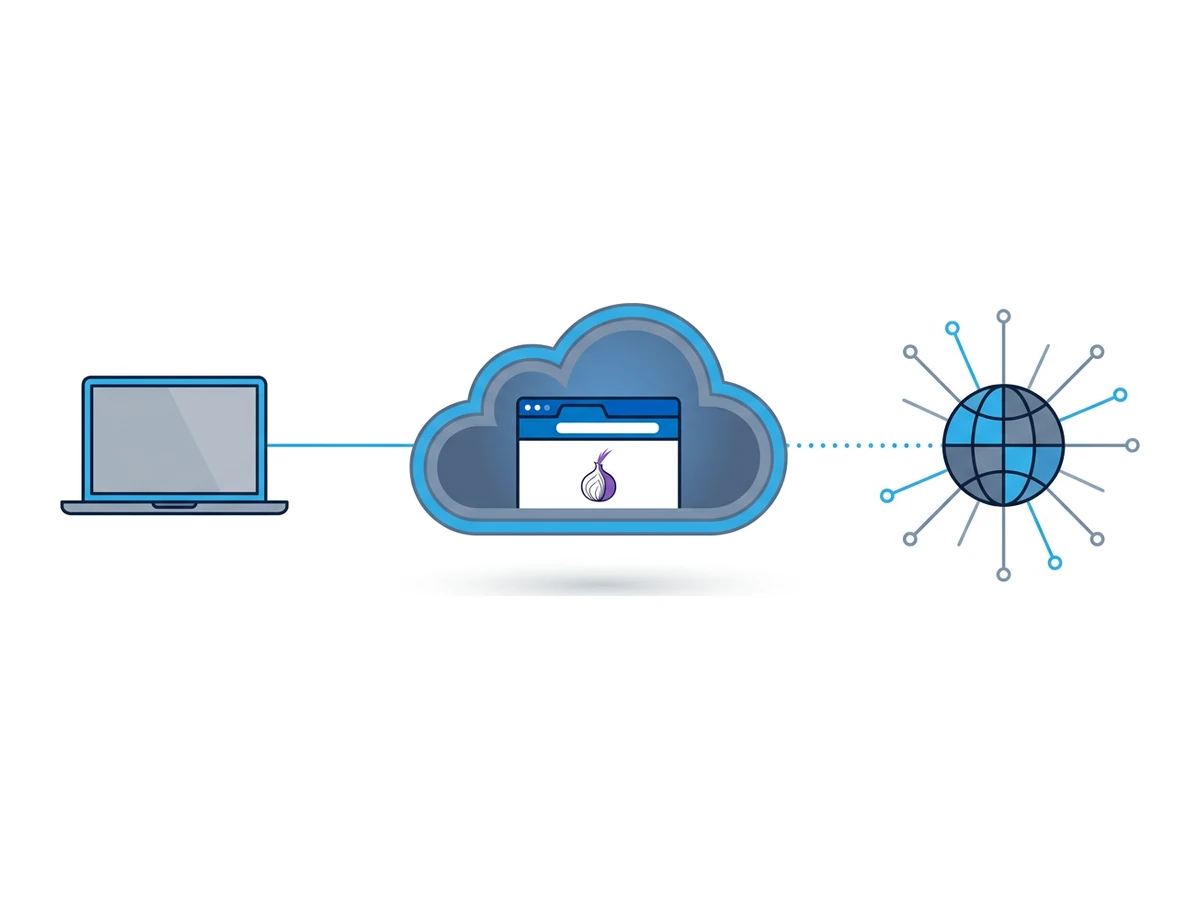
端末から見える最初の接続先が変わります。ローカルネットワークに見えるのはBrowser.lolへの接続で、リモートのTor BrowserからTorへの接続ではありません。Browser.lolとその基盤はセッションのメタデータを確認でき、ホストする環境へ技術的にアクセスできる場合があります。onionサービスにはTor側の接続と、ページ上で明かした情報が見えます。どの点からも、あらゆる監視者に対する匿名性は保証できません。
ファイルとブラウザの状態には注意が必要です。一時セッションと保存済みプロファイルでは、データの残り方が異なります。現在のBrowser.lolでは、Torイメージを保存済みプロファイルに利用できません。一時セッションを終了することと、閲覧タブを閉じることも別です。リモート側でダウンロードしたファイルが安全になるわけではなく、端末へ転送すればローカルにも複製されます。分離が必要な場合は、Torでの作業を実名のアカウントやほかのブラウザセッションと混ぜないでください。
信頼する相手にサービス提供者が加わります。ブラウザをホストする事業者には、ページの表示や操作が行われる環境へ技術的にアクセスする能力があります。Torが外部のネットワーク監視者から守ることと、ホスト事業者に内容が見えないことは別です。リモート実行を選ぶ前に、プライバシー条件、アカウントの利用状況、作業の機密性を確認してください。
| 確認事項 | 端末上のTor Browser | リモートのTor Browser |
|---|---|---|
| ローカルネットワークに見えるもの | Torへの接続が見える場合がある。ブリッジで経路を変えられる | Browser.lolへの接続。Torはリモート側で利用 |
| ダウンロードの最初の保存先 | 保存すれば端末 | リモートセッション。転送すると端末にも複製 |
| サイトが結び付けられる情報 | ブラウザの特徴、ログイン、入力、行動 | リモートブラウザの特徴、ログイン、入力、行動 |
| ブラウザが攻撃された後 | 端末とローカルブラウザの調査が必要 | まずコンテナが影響を受ける。閲覧画面と転送も考慮が必要 |
| 信頼する必要がある相手 | 端末、Tor Browser、関係するネットワークの運用者 | これらに加えBrowser.lolとその基盤 |
慎重に訪れるための手順
以下の6項目は接続経路を確かめ、避けられるリスクを減らすためのものです。サイトの安全性や匿名性を保証する手順ではありません。
- 1
Tor Browserをどこで動かすか決める
自分のリスクに合うなら、公式のTor Browserを端末上で使います。普段のブラウザと実行環境を分けたい場合は、Browser.lolのTor Browserイメージを選び、一時セッションを開始します。どのブラウザでも.onionを開けると考えず、利用できるイメージとアカウントの設定を確認してください。 - 2
Torへの接続と目的のアドレスを確認する
公開サイトへのTor経路を調べるなら、Tor Browser内で check.torproject.org を開けます。ただし、この検査で接続先のonionサービスの正当性は確認できません。.onionアドレスは運営者の公式サイトなど、確認できる情報源から入手してください。 - 3
onionサービスの認証を理解する
v3のonionアドレスは接続先のサービスと暗号技術で結び付いており、通信も端から端まで暗号化されます。HTTPSでサイトの身元に関する追加情報を得られる場合もありますが、onion通信の暗号化に必須ではありません。正しく接続できたサービスでも、悪意ある運営者の可能性はあります。 - 4
保護レベルを目的に応じて選ぶ
盾のメニューからSaferまたはSafestを選べます。 Tor Projectの説明 によると、SaferはHTTPSではないサイトのJavaScriptを無効にし、Safestは初期状態で全サイトのJavaScriptを無効にします。高い保護レベルでは表示に支障が出ることがあり、すべての攻撃を防げるわけでもありません。 - 5
身元が分かる活動は必要に応じて分ける
Torの利用に関係なく、ログインや本名の入力はそのサイトに身元を知らせます。分離が必要な訪問では、個人アカウント、コピーした文章、ファイルを混ぜないでください。端末が侵害されていれば、リモートブラウザでも入力内容を見られる可能性があります。 - 6
セッションを明示的に終了する
Browser.lolではセッションの終了操作を行い、完了を確認してください。閲覧タブを閉じるだけでは、コンテナの停止は確認できません。端末へ転送したファイルやサイトへ入力したデータは、一時ブラウザとは別に残り得ます。
.onionサービスを利用する理由
onionサービスにはさまざまな用途があります。情報の公開、非公開の連絡、通常のサイトにアクセスできない場合の代替経路などです。目的を決めて利用し、アドレスを別の手段で確認してください。
報道機関や団体が、公開サイトとは別にonionサービスを設けることがあります。アドレスは検索結果や突然届いたメッセージではなく、その団体の公式サイトで探してください。出所を確かめなければ、onionアドレスだけで特定の発行元を証明することはできません。
SecureDropは、導入した報道機関へ情報提供者がonionサービス経由で連絡するための仕組みです。 情報提供者向けの案内 では、各組織のアドレスの入手と確認方法を説明しています。機密情報の提供には、リモートブラウザを開くだけでなく、より広い安全対策が必要です。
Tor Projectは、自身が運営する onionサービスの一覧 を公開しています。Tor Projectの公式サービスを確認するなら、出所不明の一覧より確かな出発点です。他の運営者もonionアドレスを公開していますが、提供状況は変わり得ます。
検索や交流のサービスにもonionアドレスを使うものがあります。接続先がonionサービスなら、通常のTor出口リレーを使いません。ただし、サービスの運営者は検索履歴を記録したり、アカウントを求めたり、送信した情報を集めたりできます。そうした扱いは各サービスのプライバシー条件を確認してください。
避けたい間違い
以下は、情報を自ら明かしたり、危険なファイルをブラウザの外へ移したりする際の注意点です。
必要な場合は身元が分かるログインを分けてください。Tor経由でも、ログイン先のサイトには使ったアカウントが分かります。ほかに開いたすべてのページが自動的に知られるわけではありませんが、Cookie、時刻、行動から結び付けられることがあります。ログイン前に活動を分ける必要があるか決めましょう。
文書に関する警告を無視しないでください。外部の文書閲覧アプリがTorを通さずインターネットへ接続する場合があります。リモートセッションで入手したという理由だけで、信頼できないファイルを端末に転送しないでください。確認が必要なら、承認されたファイル分析手順を使い、情報提供元の指示も守ってください。
アドレスを元の発行元で確認してください。出所不明の一覧、画像、短縮URLは偽サイトへ誘導することがあります。完全なv3アドレスを、運営者の公式ページなど信頼できる経路から取得してください。Tor Projectの一覧は同団体のサービスを示すもので、すべての正当なonionサイトを網羅しません。
保護設定を理解して選んでください。SaferとSafestでは無効になる機能が異なり、どちらも万能なマルウェア対策ではありません。設定を弱めるよう求められたら、そのサイトを訪れる必要があるか考えてください。一つの設定に頼らず、Tor Browserも更新し続けましょう。
身元につながる情報を抑えてください。使い回すユーザー名、個人情報、アップロードするファイル、特徴的な文章は、複数のサービスでの活動を結び付ける手掛かりになります。リモートブラウザでも、自分で明かした情報は消せません。重要な業務では、記事の一覧だけに頼らず、所属組織の安全手順に従ってください。
利用規則と現地の法律
アドレスの種類だけで行為の適法性は決まりません。Torの利用、訪問先、閲覧する内容、その後の行為には現地の規則が適用される場合があります。規則は場所や時期によって変わります。.onionアドレスやリモートコンテナを、通常なら禁じられる行為の許可と考えないでください。
ネットワークの利用規則やサービスの条件も確認が必要です。職場でTorの利用が制限される場合があり、リモートセッションにはBrowser.lolの利用規則も適用されます。現在地で接続が制限されているなら、経路を変えても法律上や組織内の問題が解決するわけではありません。機密性が高い用途や規制対象の作業では、現地事情に詳しい専門家に相談してください。
この記事は技術の説明であり、法律上の助言ではありません。適用される最新の規則と各サービスの条件を確かめてください。危険を伴う情報提供や調査では、それを支援する組織の専用手順を使ってください。
よくある質問
リモートのTor Browserを使うと、手元のネットワークには何が見えますか?
通常は端末からBrowser.lolへの接続が見え、リモートコンテナからTorへの接続は見えません。ただし、提供事業者などにはメタデータが残り得ますし、端末が侵害されていれば操作を見られる可能性があります。Tor Browserを端末で使う場合、Torの利用がネットワークに分かることがあります。必要ならブリッジという別の入口もあります。
onionサービスのうち違法なものはどれくらいありますか?
すべてのonionサービスや通信量について、現在の信頼できる割合はありません。調査で見つけられるサービス、内容の分類方法、調査時期によって数字が変わります。報道機関のサイトやSecureDropのような正当な用途も、有害または違法なサービスもあります。見出しの数字ではなく、訪問先ごとに判断してください。
サイトを開いただけでTor Browserが攻撃されることはありますか?
ページの内容がブラウザの脆弱性を突く可能性はあります。ただし、ページを見るだけで端末が感染するのが通常ではありません。Tor Browserを更新し、保護レベルを検討してください。リモート実行では、まずコンテナ内のブラウザが対象になりますが、閲覧画面、転送したファイル、サービスに影響が及ばないとは断言できません。
TorにVPNを重ねると役立ちますか?
通信経路は変わりますが、プライバシーが自動的に強まるわけではありません。 Tor Projectは明確な必要性と適切な設定がなければ併用を勧めていません。 Browser.lolでは、端末側のVPNがリモートのTor Browserの出口になるわけではありません。追加する前に、どの監視者やアクセス要件に対応したいのかを明確にしてください。
リスクに合わせて経路を選ぶ
onionサービスは、通常のサーバーアドレスを公開せずに情報を発信し、連絡を取る手段になります。ニュースの閲覧や機密情報の提供にも使われます。Tor Browserは通信経路を守り、一部の追跡を難しくしますが、サイトの善意を証明したり、自分で身元を明かすことを防いだりはしません。リモートのTor Browserはウェブのコードが動く場所とTorへ接続するネットワークを変え、信頼する相手にBrowser.lolを加えます。
通常の訪問なら、目的に応じて端末上の公式Tor BrowserかBrowser.lolのTorイメージを選びます。onionアドレスを発行元で確認し、保護設定を点検し、不要なログインやファイル転送を避け、リモートセッションは明示的に終了してください。機密性の高い作業では、サービス運営者の専用案内に従います。ほかの閲覧方法の限界も比べたい場合は、 VPN、Tor、リモートブラウザの比較とプライベートブラウズの実際を参照してください。