Un indirizzo .onion porta a un servizio raggiungibile tramite Tor, non con una normale ricerca DNS pubblica. Questi servizi vengono usati per notizie, segnalazioni riservate e molte altre attività lecite; esistono anche siti dannosi. Il solo indirizzo non dice se chi gestisce il sito o i suoi contenuti siano affidabili. La domanda utile è quali rischi riduce Tor Browser e cosa cambia tra usarlo sul tuo dispositivo e aprirlo in una sessione remota.
Tor Browser è progettato anche per l'uso locale ed è il browser consigliato dal Tor Project. Browser.lol offre inoltre un'immagine Tor Browser in un container remoto. Questa scelta separa l'esecuzione del sito dal browser che usi di solito, ma aggiunge un fornitore di cui fidarti e non garantisce l'anonimato. Vediamo come valutare entrambe le strade e preparare una visita con attenzione.
Surface, deep e dark web, in chiaro
Il web di superficie comprende le pagine che i motori di ricerca possono indicizzare. Il deep web comprende invece i contenuti che non possono indicizzare, come un documento privato, una pagina del tuo account o la wiki interna dell'azienda. Non esiste un'unica percentuale attendibile per le due categorie. Una pagina esclusa dall'indice non è per questo sospetta.
In questo articolo, dark web indica i servizi onion di Tor. I loro indirizzi v3 hanno un nome di 56 caratteri seguito da .onion e si raggiungono attraverso Tor, senza un normale nodo di uscita. Tor nasconde la posizione di rete del servizio e cifra la comunicazione da un capo all'altro. L'indirizzo identifica crittograficamente il servizio, ma devi comunque procurarti quello giusto da una fonte affidabile. La guida del Tor Project ai servizi onion spiega queste caratteristiche.
Esistono altre reti per la privacy, con indirizzi e strumenti diversi. Una pagina non indicizzata non è per questo un servizio onion. Entrambe possono ospitare contenuti innocui o dannosi. Valuta chi gestisce il sito, l'indirizzo, i contenuti e il motivo per cui lo visiti.
Cosa protegge Tor Browser in locale
Usare il Tor Browser ufficiale su un dispositivo supportato è un modo normale per visitare i servizi onion. Instrada il proprio traffico attraverso Tor e include difese per la privacy che mancano a un browser comune collegato a un proxy Tor. Il Tor Project raccomanda proprio Tor Browser per questo uso. Conviene conoscerne i limiti, senza descrivere l'uso locale come pericoloso in sé.
La rete può riconoscere l'uso di Tor. Chi osserva la rete può spesso riconoscere un collegamento diretto a un nodo Tor, ma non il servizio onion visitato. Se questo dato è sensibile nel tuo caso, Tor offre bridge non elencati tra i nodi di ingresso pubblici. Un browser remoto cambia la rete che si collega a Tor, senza cancellare ogni altro indizio sulla tua identità.
I download richiedono una scelta a parte. Un file salvato sul tuo dispositivo può restare anche dopo la chiusura di Tor Browser. Aprirlo in un'applicazione esterna può inoltre generare richieste di rete fuori da Tor. Le indicazioni del Tor Project mettono in guardia proprio sui documenti scaricati. Una sessione remota cambia dove arriva prima il file; trasferirlo sul dispositivo riporta il rischio in locale.
La rilevazione tramite impronta digitale si riduce, ma non sparisce. Tor Browser cerca di rendere simili i propri utenti. Cambiare la finestra, installare estensioni, accedere a un account e il comportamento sul sito possono comunque rendere una visita riconoscibile. Un container remoto non dà a ogni sessione un'identità unica e irrintracciabile. Per capire il meccanismo, leggi Come i siti riconoscono il tuo browser.
Le altre applicazioni non passano automaticamente da Tor. Tor Browser instrada le proprie connessioni, non quelle di tutte le applicazioni del dispositivo. Un link aperto in un browser normale segue il percorso di quel browser; un indirizzo .onion potrebbe non aprirsi affatto. Controlla quale programma gestisce i link ed evita di mescolare account o contenuti copiati tra contesti che vuoi tenere separati.
Restano possibili vulnerabilità del browser. Tor Browser riceve aggiornamenti di sicurezza e i suoi livelli di protezione possono disattivare funzioni web rischiose. Nessuna impostazione certifica che una pagina sia sicura. Un container remoto esegue il sito altrove, ma nel quadro del rischio restano input, download, visualizzatore e fornitore. Aggiorna sia il browser sia il tuo dispositivo.
Cosa cambia con Tor da remoto
Browser.lol offre un'immagine Tor Browser eseguita in un container remoto. La controlli tramite il visualizzatore nel browser locale. Il processo di Tor Browser e la sua connessione a Tor girano da remoto, mentre il dispositivo gestisce comunque il visualizzatore, ciò che digiti, gli appunti e gli eventuali file trasferiti. Alcuni rischi cambiano posizione, ma non scompaiono.
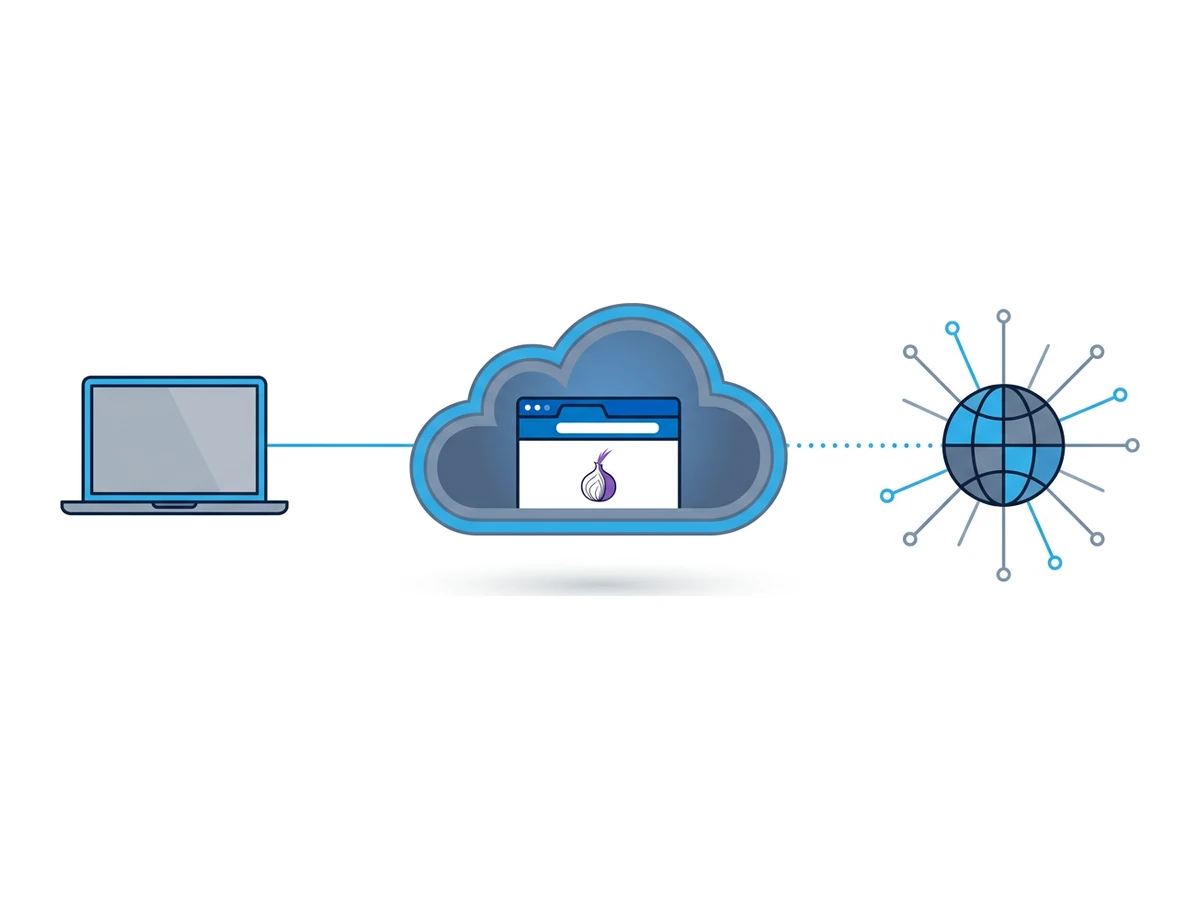
Cambia la prima connessione visibile. La rete locale vede la connessione a Browser.lol, non quella tra Tor Browser remoto e Tor. Browser.lol e la sua infrastruttura possono osservare metadati della sessione e avere tecnicamente accesso all'ambiente ospitato. Il servizio onion vede la connessione dal lato Tor e quanto riveli nella pagina. Nessuna di queste osservazioni garantisce anonimato o invisibilità per tutti gli osservatori.
File e stato del browser richiedono attenzione. Le sessioni temporanee e i profili salvati conservano i dati in modo diverso; nella configurazione attuale di Browser.lol, l'immagine Tor non supporta i profili salvati. Terminare una sessione temporanea non equivale a chiudere la scheda del visualizzatore. Un file scaricato nel browser remoto non diventa innocuo; trasferirlo sul dispositivo ne crea una copia locale. Se la separazione è importante, non mescolare il lavoro su Tor con account identificati e altre sessioni.
La fiducia si sposta verso il gestore del servizio. Ospitare il browser dà al fornitore la possibilità tecnica di accedere all'ambiente in cui appaiono le pagine e si svolgono le azioni. La protezione di Tor contro gli osservatori esterni non significa che il fornitore non possa vedere i contenuti. Valuta le condizioni sulla privacy, l'attività del tuo account e la sensibilità dell'operazione prima di scegliere l'esecuzione remota.
| Domanda | Tor Browser in locale | Tor Browser da remoto |
|---|---|---|
| Cosa vede la rete locale | La connessione a Tor può essere visibile; i bridge la cambiano | Una connessione a Browser.lol, mentre Tor viene usato da remoto |
| Dove arriva prima un download | Sul dispositivo, se lo salvi | Nella sessione remota; trasferirlo crea una copia locale |
| Cosa può collegare il sito | Caratteristiche del browser, login, dati inseriti e comportamento | Caratteristiche del browser remoto, login, dati inseriti e comportamento |
| Dopo un attacco al browser | Occorre valutare browser e dispositivo locali | Viene colpito prima il container; contano ancora visualizzatore e trasferimenti |
| Di chi devi fidarti | Dispositivo, Tor Browser e gestori di rete coinvolti | Gli stessi soggetti, più Browser.lol e la sua infrastruttura |
Un percorso di accesso prudente
Questi sei passi aiutano a verificare il percorso e a limitare i rischi evitabili. Non certificano un sito e non garantiscono l'anonimato.
- 1
Scegli dove eseguire Tor Browser
Usa il Tor Browser ufficiale in locale se è adatto al tuo modello di rischio. Se vuoi separarlo dal browser che usi di solito, seleziona l'immagine Tor Browser di Browser.lol e avvia una sessione temporanea. Controlla l'immagine e le opzioni del tuo account: non tutti i browser supportano i siti .onion. - 2
Controlla la connessione Tor e l'indirizzo
Da Tor Browser, visita check.torproject.org se vuoi verificare il percorso Tor verso un sito pubblico. Il test non autentica il servizio onion che intendi visitare. Recupera l'indirizzo .onion dal sito ufficiale del gestore o da un'altra fonte che puoi verificare. - 3
Capisci come si autentica un servizio onion
L'indirizzo onion v3 lega la connessione a quel servizio e cifra già il traffico da un capo all'altro. HTTPS può aggiungere informazioni sull'identità del sito, ma non è necessario per cifrare il trasporto onion. Anche un servizio onion correttamente raggiunto può avere intenzioni malevole. - 4
Scegli con criterio il livello di sicurezza
Il menu con lo scudo offre Safer e Safest. Secondo la guida del Tor Project, Safer disattiva JavaScript sui siti non HTTPS; Safest lo disattiva per impostazione predefinita su tutti i siti. I livelli più alti possono impedire il corretto funzionamento di alcune pagine e non eliminano ogni possibile via di attacco. - 5
Tieni separate le attività riconducibili a te
Il login o l'inserimento del tuo nome ti identifica presso quel sito, con o senza Tor. Se devi tenere separata una visita, non mescolare account personali, testi copiati o file. Un browser remoto non impedisce a un dispositivo locale compromesso di osservare ciò che digiti. - 6
Termina esplicitamente la sessione
In Browser.lol usa il comando di chiusura della sessione e attendi la conferma. Chiudere soltanto la scheda del visualizzatore non dimostra che il container sia stato fermato. I file trasferiti sul tuo dispositivo e i dati inseriti nei siti seguono un ciclo di vita distinto da quello del browser.
Motivi legittimi per aprire un .onion
I servizi onion non sono un unico tipo di sito. Possono servire a pubblicare contenuti, comunicare in privato o accedere a un sito ordinario che non è disponibile. Scegline uno per uno scopo preciso e verifica il suo indirizzo in modo indipendente.
Testate e organizzazioni possono offrire un sito onion accanto a quello pubblico. Cerca l'indirizzo sul loro sito ufficiale, non in un risultato di ricerca o in un messaggio non richiesto. Un indirizzo onion non dimostra di appartenere a un editore specifico se non hai verificato da dove proviene.
SecureDrop permette alle fonti di contattare tramite servizi onion le redazioni che lo adottano. Le sue istruzioni per le fonti spiegano come trovare e verificare l'indirizzo di ciascuna redazione. Per inviare informazioni sensibili serve un piano di sicurezza più ampio che aprire un browser remoto.
Il Tor Project pubblica un elenco dei propri servizi onion. Per controllare un servizio ufficiale di Tor è un punto di partenza migliore di una directory non verificata. Anche altri gestori pubblicano indirizzi onion, ma la disponibilità può cambiare.
Anche motori di ricerca e comunitàpossono usare indirizzi onion. Per raggiungere questi servizi non serve il normale nodo di uscita Tor, ma il gestore del sito può comunque registrare ricerche, richiedere un account o raccogliere i dati che invii. Leggi la sua informativa prima di presumere il contrario.
Errori da evitare
Queste precauzioni riguardano i modi più comuni in cui si rivelano informazioni o si spostano file rischiosi fuori dal browser.
Se serve, tieni separati gli accessi identificabili. Con il login, il sito sa quale account stai usando, che tu lo raggiunga tramite Tor o meno. Non per questo conosce automaticamente tutte le altre pagine della sessione, ma cookie, orari e comportamento possono creare collegamenti. Decidi come separare le attività prima di accedere.
Non ignorare gli avvisi sui documenti. I programmi esterni che aprono i file possono collegarsi a internet fuori da Tor. Non trasferire un file non attendibile sul tuo dispositivo solo perché proviene da una sessione remota. Se devi esaminarlo, usa una procedura approvata per l'analisi dei file e segui le indicazioni della fonte.
Verifica gli indirizzi alla fonte. Una directory non verificata, uno screenshot o un link abbreviato possono portare a un imitatore. Copia l'indirizzo v3 completo dal sito ufficiale del gestore o da un altro canale autenticato. L'elenco del Tor Project copre i suoi servizi, non tutti quelli legittimi.
Scegli consapevolmente le impostazioni di sicurezza. Safer e Safest disattivano funzioni web diverse; nessuno dei due è uno scudo totale contro il malware. Se un sito richiede impostazioni meno restrittive, chiediti se devi davvero visitarlo. Mantieni aggiornato Tor Browser invece di affidarti a un solo interruttore.
Limita i dettagli che ti identificano. Nomi utente riutilizzati, dati personali, file caricati e testi caratteristici possono collegare attività su servizi diversi. Un browser remoto non cancella le informazioni che decidi di rivelare. Per lavori delicati, segui la procedura di sicurezza della tua organizzazione invece di affidarti alla sola lista di un articolo.
Regole e leggi locali
Lo schema dell'indirizzo non stabilisce se un'attività sia lecita. Le norme locali possono riguardare l'uso di Tor, il sito visitato, i contenuti consultati o ciò che ne fai. Cambiano da luogo a luogo e nel tempo. Non considerare un indirizzo .onion o un container remoto come un permesso a svolgere attività altrimenti vietate.
Contano anche le regole della rete e le condizioni dei servizi. Il luogo di lavoro può limitare Tor e, in una sessione remota, restano valide le regole di utilizzo di Browser.lol. Se l'accesso è limitato dove ti trovi, cambiare percorso non risolve da sé le questioni legali o organizzative. Prima di un uso delicato o regolato, chiedi una valutazione competente sul contesto locale.
Questo articolo spiega il funzionamento tecnico, non offre consulenza legale. Verifica le norme applicabili e le condizioni dei servizi che usi. Per segnalazioni o ricerche ad alto rischio, segui le procedure dell'organizzazione che sostiene il lavoro.
FAQ breve
Cosa vede la rete locale se uso Tor da remoto?
In genere vede il collegamento dal tuo dispositivo a Browser.lol, non quello dal container remoto a Tor. Il fornitore e altri osservatori possono comunque disporre di metadati; un dispositivo locale compromesso può osservare le tue azioni. Con Tor Browser in locale l'uso di Tor può essere visibile alla rete. I bridge offrono un ingresso diverso quando serve.
Quanti contenuti onion sono illegali?
Non esiste una percentuale attuale e affidabile per tutti i servizi onion o per il loro traffico. Le misurazioni dipendono dai servizi che i ricercatori riescono a trovare, da come classificano i contenuti e dal momento della rilevazione. Tra gli esempi legittimi ci sono testate e SecureDrop; esistono anche servizi dannosi o illeciti. Valuta la destinazione concreta, non una cifra da titolo.
Un sito può attaccare Tor Browser appena si apre?
Una vulnerabilità del browser può essere attivata dai contenuti di una pagina, anche se aprirne una di norma non infetta il dispositivo. Mantieni aggiornato Tor Browser e valuta il suo livello di sicurezza. L'esecuzione remota colloca anzitutto il processo nel container: non prova che un attacco non possa riguardare il visualizzatore, i file trasferiti o il servizio.
Aggiungere una VPN sopra Tor aiuta?
Cambia un tratto della rete, ma non aumenta automaticamente la privacy. Il Tor Project sconsiglia in generale di combinarli senza una necessità precisa e una configurazione adeguata. Con Browser.lol, la VPN sul tuo dispositivo non diventa l'uscita del Tor Browser remoto. Prima di aggiungerla, chiarisci quale osservatore o requisito di accesso vuoi affrontare.
Scegli il percorso in base al rischio
I servizi onion permettono di pubblicare e comunicare senza esporre un normale indirizzo del server. Servono anche per accedere a notizie e inviare segnalazioni riservate. Tor Browser protegge il percorso di rete e riduce alcune forme di tracciamento, ma non certifica le intenzioni di un sito né impedisce di rivelare la tua identità. Tor Browser da remoto cambia dove viene eseguito il codice del sito e quale rete si collega a Tor, aggiungendo Browser.lol tra i soggetti di cui fidarti.
Per una visita ordinaria scegli Tor Browser ufficiale in locale o l'immagine Tor di Browser.lol secondo le tue esigenze. Verifica l'indirizzo onion alla fonte, controlla le impostazioni di sicurezza, evita login e trasferimenti di file non necessari e termina esplicitamente la sessione remota. Per attività sensibili segui le indicazioni specifiche del gestore. Per confrontare i limiti degli altri metodi di navigazione, leggi Navigazione anonima: VPN, Tor o browser remoto? e Cosa fa davvero la navigazione in incognito.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano