Una dirección .onion lleva a un servicio accesible mediante Tor, no a través de una consulta DNS pública corriente. Hay quien usa estos servicios para leer noticias, enviar información de forma privada y otras actividades normales; también existen sitios maliciosos. La dirección por sí sola no dice si el operador o el contenido son fiables. Conviene entender qué riesgos cubre Tor Browser y qué cambia al ejecutarlo en tu equipo o en una sesión remota.
Tor Browser está pensado para el uso local y sigue siendo el navegador que recomienda el Proyecto Tor. Browser.lol ofrece además una imagen de Tor Browser en un contenedor remoto. Esto puede separar la ejecución de la web de tu navegador habitual, pero añade un proveedor en quien confiar y no garantiza el anonimato. Esta guía explica ambas opciones y cómo valorar una visita.
Web pública, no indexada y sitios .onion
La web pública es la parte que pueden indexar los buscadores. La web no indexada incluye contenido al que no pueden acceder, como un documento privado, la página de una cuenta o la wiki interna de una empresa. No existe un porcentaje global fiable para ninguna de las dos categorías. Que una página no esté indexada no la hace sospechosa.
En este artículo, dark web significa servicios onion de Tor. Sus direcciones v3 tienen un nombre de 56 caracteres seguido de .onion y se alcanzan mediante Tor, sin un nodo de salida convencional. Tor oculta la ubicación de red del servicio y cifra la comunicación hasta él. La dirección identifica criptográficamente el servicio, pero debes obtener la correcta de una fuente fiable. La guía de servicios onion del Proyecto Tor explica estas propiedades.
Existen otras redes centradas en la privacidad, pero sus direcciones y herramientas funcionan de otra forma. No confundas una página corriente que no aparece en buscadores con un servicio .onion. Ambas pueden alojar contenido inocuo o dañino. Valora quién opera el sitio, su dirección, su contenido y por qué quieres visitarlo.
Qué protege Tor Browser en tu equipo
Usar el Tor Browser oficial en un dispositivo compatible es una forma normal de visitar servicios onion. Dirige su propio tráfico por Tor e incorpora protecciones de privacidad que no tiene un navegador corriente conectado a un proxy Tor. El Proyecto Tor recomienda expresamente Tor Browser para ello. Conviene entender sus límites, sin dar por inseguro el uso local.
Tu red puede detectar que usas Tor. Un observador de la red a menudo puede reconocer una conexión directa a un nodo Tor, aunque Tor oculta qué servicio onion visitas. Si esto te importa, Tor ofrece puentes que no figuran como nodos de entrada públicos. Un navegador remoto cambia qué red establece la conexión con Tor, pero no elimina otras señales identificables.
Las descargas exigen otra decisión. Un archivo guardado en tu dispositivo puede seguir allí después de cerrar Tor Browser. Abrir un documento con otra aplicación también puede generar conexiones fuera de Tor. Las recomendaciones de seguridad del Proyecto Tor advierten expresamente sobre documentos descargados. En una sesión remota, el archivo llega primero a otro entorno; si lo transfieres a tu equipo, vuelve el riesgo local.
La huella del navegador se reduce, no desaparece. Tor Browser intenta que sus usuarios se parezcan. Cambiar el tamaño de la ventana, instalar extensiones, iniciar sesión o ciertos comportamientos aún pueden distinguir una visita. Un contenedor remoto tampoco proporciona a cada sesión una identidad única o imposible de relacionar. Explicamos los mecanismos en Cómo reconocen las webs tu navegador.
Otras aplicaciones no usan Tor automáticamente. Tor Browser encamina sus propias conexiones, no las de todas las aplicaciones del equipo. Un enlace abierto en un navegador normal sigue la ruta de este y una dirección .onion podría ni siquiera funcionar allí. Comprueba qué aplicación abre los enlaces y evita mezclar cuentas o contenido copiado entre entornos cuando necesites separarlos.
Puede haber vulnerabilidades en el navegador. Tor Browser recibe actualizaciones de seguridad y sus niveles de protección pueden desactivar funciones web arriesgadas. Ninguna de estas medidas demuestra que una página sea segura. Un contenedor remoto ejecuta el código web en otro entorno, pero las entradas, las descargas, la conexión al visor y el proveedor siguen formando parte del riesgo. Mantén actualizados Tor Browser y tu equipo.
Qué cambia una sesión remota con Tor
Browser.lol ofrece una imagen de Tor Browser que se ejecuta en un contenedor remoto. La controlas desde el visor de tu navegador local. Tor Browser y su conexión con Tor funcionan a distancia, mientras tu dispositivo sigue mostrando el visor y gestionando lo que escribes, el portapapeles y cualquier archivo transferido. Cambian algunos riesgos, pero no desaparecen.
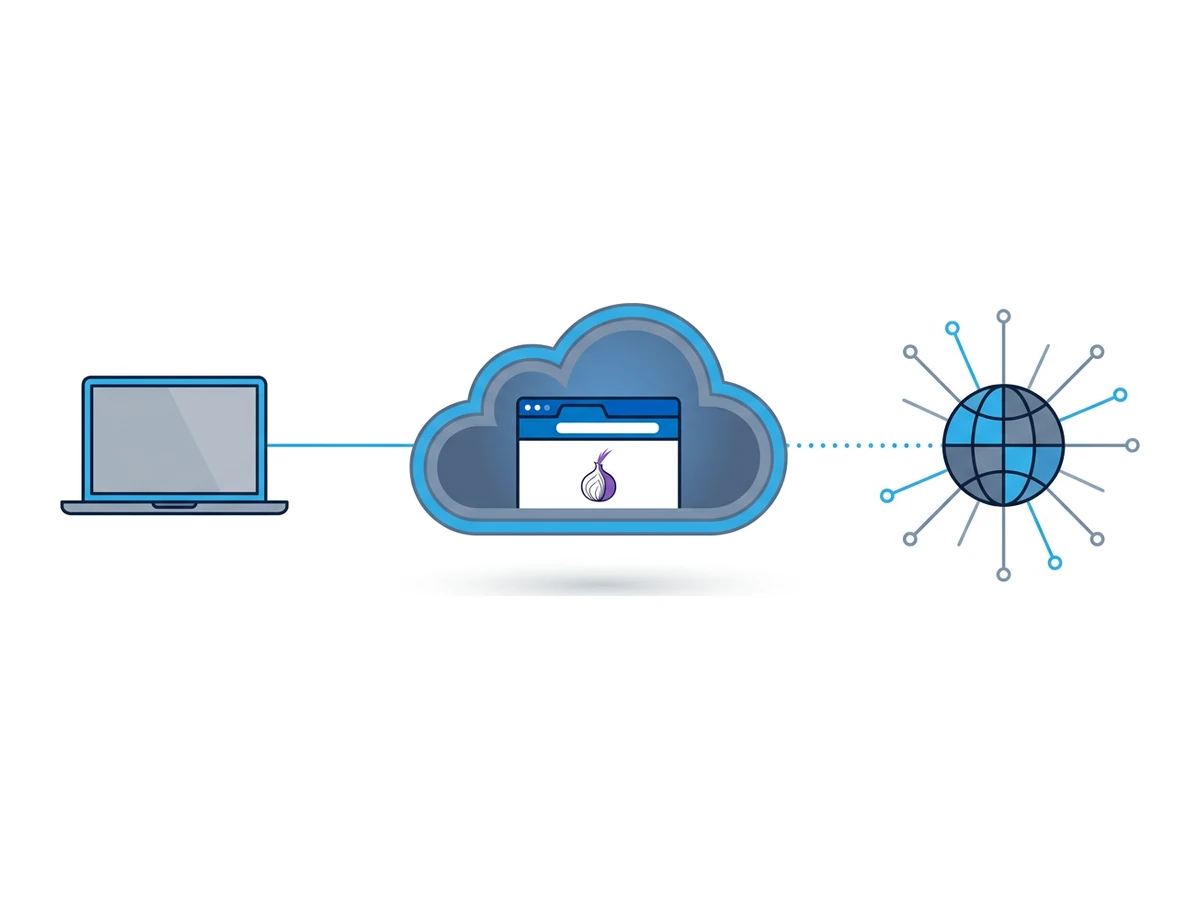
Cambia la primera conexión visible. Tu red local ve la conexión con Browser.lol, no la conexión del contenedor remoto con Tor. Browser.lol y su infraestructura pueden observar metadatos de sesión y técnicamente acceder al entorno alojado. El servicio onion ve la conexión desde Tor y lo que reveles en la página. Ninguna de estas observaciones demuestra por sí sola anonimato u ocultación frente a todos los observadores.
Archivos y estado del navegador exigen atención. Las sesiones temporales y los perfiles guardados tienen reglas de persistencia distintas; en la configuración actual de Browser.lol, la imagen Tor no permite perfiles guardados. Terminar una sesión temporal no es lo mismo que cerrar la pestaña del visor. Descargar un archivo en el navegador remoto no lo vuelve inofensivo; si lo transfieres a tu dispositivo, creas una copia local. Separa las visitas con Tor de tus cuentas identificadas y de otras sesiones cuando esa separación sea necesaria.
La confianza se desplaza al proveedor. Alojar el navegador da al proveedor acceso técnico al entorno donde se muestran las páginas y se realizan acciones. La protección de Tor frente a observadores externos de la red no impide que el proveedor pueda ver contenido. Valora su política de privacidad, la actividad de tu cuenta y la sensibilidad de la tarea antes de elegir la ejecución remota.
| Pregunta | Tor Browser en tu equipo | Tor Browser remoto |
|---|---|---|
| Qué ve la red local | Puede ver la conexión a Tor; los puentes pueden cambiarlo | Ve la conexión a Browser.lol; Tor se usa en remoto |
| Dónde llegan primero las descargas | A tu dispositivo, si las guardas | A la sesión remota; transferirlas crea una copia local |
| Qué puede relacionar el sitio | Rasgos de Tor Browser, cuentas, entradas y comportamiento | Rasgos del navegador remoto, cuentas, entradas y comportamiento |
| Tras un ataque al navegador | Hay que evaluar el navegador y dispositivo locales | El contenedor recibe el primer impacto; visor y transferencias siguen importando |
| En quién confías | Tu dispositivo, Tor Browser y operadores de red pertinentes | También en Browser.lol y su infraestructura |
Un proceso de acceso cuidadoso
Estos seis pasos te ayudan a comprobar la ruta y limitar exposiciones evitables. No certifican que un sitio sea fiable ni garantizan anonimato.
- 1
Elige dónde ejecutar Tor Browser
Usa el Tor Browser oficial en tu equipo si responde a tus necesidades. Si te conviene separarlo del navegador habitual, selecciona la imagen de Tor Browser en Browser.lol e inicia una sesión temporal. Comprueba las imágenes y opciones de tu cuenta: no des por hecho que cualquier navegador admite direcciones .onion. - 2
Comprueba la conexión Tor y la dirección
Desde Tor Browser, visita check.torproject.org si quieres comprobar su ruta a una web pública. Esta prueba no autentica ningún destino onion. Obtén la dirección .onion prevista de la web oficial del operador o de otra fuente que puedas verificar. - 3
Entiende cómo se autentica un servicio onion
Una dirección onion v3 vincula la conexión a ese servicio y ya cifra el tráfico de extremo a extremo. HTTPS puede aportar información adicional sobre la identidad de la web, pero no hace falta para cifrar el transporte onion. Un servicio onion auténtico también puede ser malicioso. - 4
Elige conscientemente el nivel de seguridad
El menú del escudo ofrece Safer y Safest. Según la guía de niveles de seguridad del Proyecto Tor, Safer desactiva JavaScript en sitios sin HTTPS y Safest lo desactiva por defecto en todos. Los niveles más altos pueden impedir que funcionen algunas páginas, pero no eliminan todas las vías de ataque. - 5
Separa actividades identificadas cuando haga falta
Iniciar sesión o dar tu nombre te identifica ante esa web, uses Tor o no. No mezcles cuentas personales, texto copiado ni archivos con una visita que deba permanecer separada. Un navegador remoto no impide que un dispositivo local comprometido vea lo que escribes. - 6
Termina la sesión expresamente
En Browser.lol, usa el control para terminar la sesión y espera la confirmación. Cerrar la pestaña del visor no demuestra que el contenedor se haya detenido. Los archivos transferidos a tu equipo y los datos introducidos en otras webs siguen su propio ciclo, independiente del navegador temporal.
Usos legítimos de .onion
Los servicios onion no son una única clase de web. Pueden servir para publicar, comunicarse en privado o acceder a información cuando una web corriente no está disponible. Elige un servicio para una finalidad concreta y verifica su dirección por otra vía.
Medios y organizaciones pueden ofrecer versiones onion de sus webs públicas. Busca la dirección en la web oficial de la organización, no en un resultado de búsqueda o un mensaje inesperado. Una dirección onion no demuestra quién publica una página si no has verificado antes esa dirección.
SecureDrop permite a las fuentes contactar con medios participantes mediante servicios onion. Sus instrucciones para las fuentes explican cómo obtener y verificar la dirección de cada organización. Enviar información sensible exige un plan de seguridad más completo que abrir un navegador remoto.
El Proyecto Tor publica una lista de sus propios servicios onion. Es un mejor punto de partida para verificar un servicio oficial de Tor que un directorio sin comprobar. Otros operadores también pueden publicar direcciones onion, aunque su disponibilidad puede cambiar.
Buscadores y comunidades también pueden ofrecer direcciones onion. Al usar un servicio onion evitas el nodo de salida habitual de Tor para ese destino, pero el propio servicio aún puede registrar búsquedas, pedir una cuenta o recoger la información que envíes. Lee su política de privacidad antes de dar por hecho lo contrario.
Errores que conviene evitar
Estas precauciones cubren formas habituales de revelar información o sacar un archivo de riesgo fuera del navegador.
Separa las cuentas identificadas cuando haga falta. Al iniciar sesión, esa web sabe qué cuenta usas, accedas por Tor o no. Eso no revela automáticamente todas las demás páginas de la sesión, pero cookies compartidas, horarios y comportamientos pueden relacionarlas. Decide antes de entrar si necesitas mantenerlas separadas.
No ignores las advertencias sobre documentos. Un lector externo puede conectarse a internet fuera de Tor. No transfieras una descarga que no conoces a tu equipo solo porque procede de una sesión remota. Si debes examinar un documento, usa un proceso aprobado de análisis de archivos y ten presentes las indicaciones de la fuente.
Verifica las direcciones en su origen. Un directorio sin comprobar, una captura de pantalla o un enlace acortado pueden llevarte a un impostor. Copia la dirección v3 completa de la página oficial del editor o de otro canal autenticado. La lista del Proyecto Tor incluye sus propios servicios, no todos los onion legítimos.
Elige la configuración de seguridad con criterio. Safer y Safest desactivan funciones web distintas; ninguno es una defensa universal contra malware. Si una web te pide reducir la protección, valora si necesitas visitarla. Mantén Tor Browser actualizado en vez de confiar en un único ajuste.
Limita los datos que te identifican. Los nombres de usuario reutilizados, datos personales, archivos subidos y textos característicos pueden relacionar actividades entre servicios. Un navegador remoto no borra lo que decides revelar. Para tareas de alto riesgo, sigue el proceso específico de seguridad de tu organización en vez de depender solo de una lista de consejos.
Normas y legislación local
El tipo de dirección no determina si una actividad es legal. Las normas locales pueden afectar al uso de Tor, al sitio que visitas, al material al que accedes o a lo que haces con él. Varían según el lugar y pueden cambiar. Ni una dirección .onion ni un contenedor remoto autorizan conductas que estarían prohibidas de otra forma.
También cuentan las políticas de red y las condiciones de los servicios. Un lugar de trabajo puede restringir Tor, y las normas de uso aceptable de Browser.lol siguen vigentes en una sesión remota. Si el acceso está restringido donde te encuentras, cambiar la ruta no resuelve por sí solo la cuestión legal u organizativa. Busca asesoramiento local cualificado antes de un uso delicado o regulado.
Este artículo explica el funcionamiento técnico, no ofrece asesoramiento jurídico. Comprueba las normas vigentes que te afectan y las políticas de cada servicio. Para investigaciones o comunicaciones de alto riesgo, sigue los procedimientos de la organización que te respalda.
Preguntas frecuentes
¿Qué ve mi red local si uso Tor Browser en remoto?
Por lo general, ve la conexión de tu dispositivo con Browser.lol, no la conexión a Tor del contenedor remoto. El proveedor y otros observadores pueden disponer de metadatos, y un equipo local comprometido puede ver tus acciones. Si usas Tor Browser en tu equipo, la red puede detectar Tor; los puentes ofrecen otra vía de entrada cuando la necesites.
¿Cuánto contenido onion es ilegal?
No hay un porcentaje actual fiable para todos los servicios onion ni para su tráfico. Depende de qué servicios encuentre cada investigación, de cómo clasifique su contenido y de cuándo lo examine. Hay ejemplos legítimos, como medios y SecureDrop, y también servicios dañinos o ilegales. Evalúa cada destino concreto en vez de fiarte de una cifra en un titular.
¿Puede una web atacar Tor Browser solo al cargarla?
El contenido de una página puede activar una vulnerabilidad del navegador, aunque normalmente verla no infecta el equipo. Mantén Tor Browser actualizado y valora su nivel de seguridad. La ejecución remota sitúa primero el proceso del navegador en un contenedor, pero no demuestra que un ataque no pueda afectar al visor, a los archivos transferidos o al servicio.
¿Ayuda añadir un VPN a Tor?
Cambia una ruta de red, pero no mejora automáticamente tu privacidad. El Proyecto Tor desaconseja en general combinarlos sin una necesidad clara y una configuración bien estudiada. Con Browser.lol, un VPN en tu dispositivo no se convierte en la salida de Tor Browser remoto. Antes de añadirlo, define ante qué observador quieres protegerte o qué acceso necesitas.
Elige la ruta según el riesgo
Los servicios onion permiten publicar y comunicarse sin mostrar una dirección de servidor corriente. También se usan para acceder a noticias y enviar información de forma privada. Tor Browser protege la ruta de red y reduce el seguimiento, pero no certifica las intenciones de un sitio ni impide que reveles tu identidad. Tor Browser en remoto cambia dónde se ejecuta el código web y qué red se conecta a Tor; a cambio, Browser.lol entra en el modelo de confianza.
Para una visita corriente, elige el Tor Browser oficial en tu equipo o la imagen Tor de Browser.lol según lo que necesites. Verifica la dirección onion en su fuente, revisa la configuración de seguridad, evita accesos y transferencias innecesarios y termina expresamente la sesión remota al acabar. Para tareas sensibles, sigue las indicaciones específicas del operador. Puedes comparar los límites de otros métodos en Navegación anónima: VPN, Tor o navegadores remotos y en Qué ocurre realmente en el modo incógnito.
¿Necesitas una sesión aislada para tu próxima tarea?
Abre un navegador aislado desde el que ya usas y ponte manos a la obra.
Iniciar una sesiónSin instalar otro navegador • Las funciones dependen del plan